


Половина атак на госсектор использует шифровальщиков, но их доля снижается

Половина атак на госсектор использует шифровальщиков, но их доля снижается

Половина атак на госсектор использует шифровальщиков, но их доля снижается

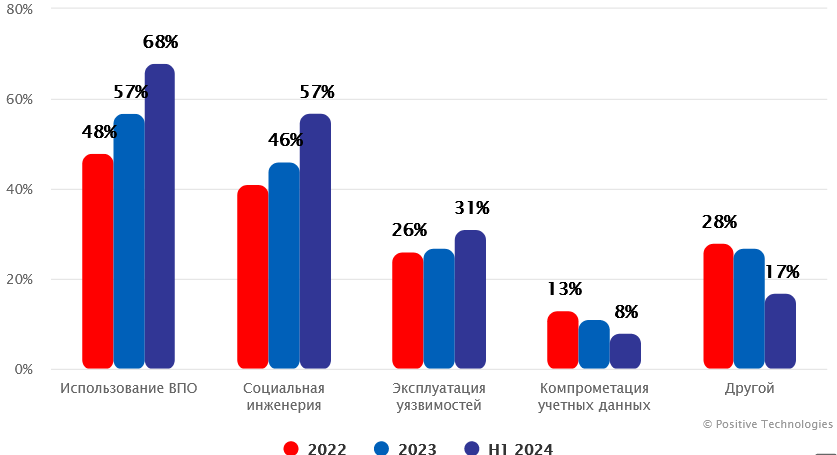
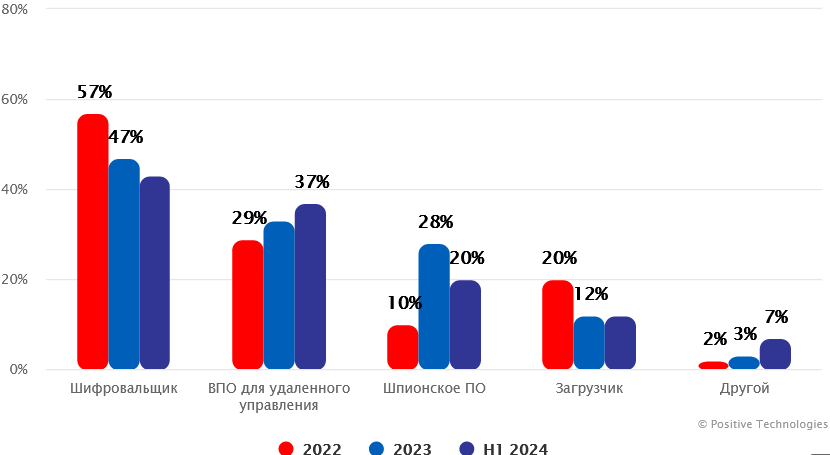
По данным Positive Technologies, в период с 2022 года по июль 2024-го 56% атак на госсектор проводились с участием вредоносных программ. В 49% случаев использовались шифровальщики, однако их популярность падает, на первый план выходят RAT.

Госструктуры редко платят выкуп, поэтому основная цель злоумышленников — нарушение работы таких мишеней либо кража конфиденциальных данных. Кроме того, сотрудники таких учреждений активно используют имейл и другие средства коммуникаций, и их рабочие места потенциально могут служить точками входа в целевую сеть.


Госсектор чаще прочих вертикалей привлекает внимание APT-групп. В 83% таких случаев, зафиксированных исследователями, использовались вредоносные программы — в основном трояны удаленного доступа (65%) и шпионский софт (35%).


Для внедрения вредоноса в инфраструктуру злоумышленники могут использовать эксплойты, подбор паролей, готовый доступ, приобретенный в даркнете. Однако самым популярным способом доставки зловредов остаются адресные рассылки: по оценке PT, за 2,5 года с их помощью было проведено 64% успешных атак.

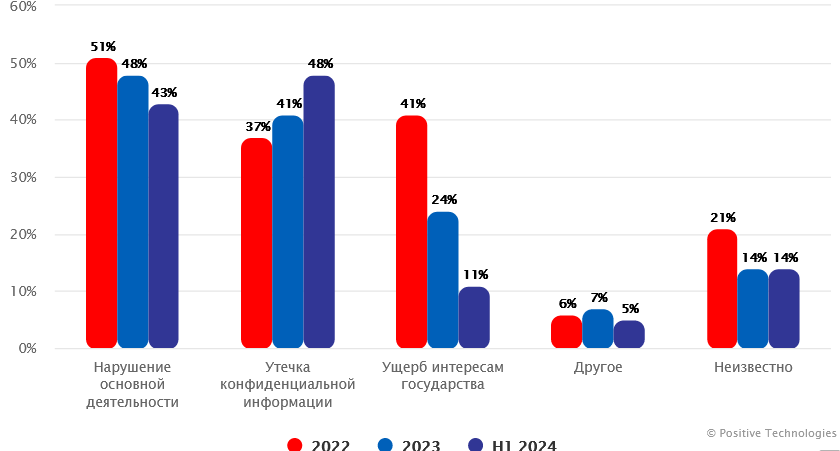
Непрошеные таргетированные вторжения чаще всего приводили к нарушению нормальной работы организации (48% случаев) или утечке важных данных (41%).

«Колоссальный объем конфиденциальных данных, хранящихся в государственных ИТ-системах, наряду с критической значимостью непрерывной работы ведомств, делает эту сферу целью для всех: профессиональных APT-группировок, опытных злоумышленников-одиночек, хактивистов, — отметила аналитик Анна Вяткина из PT. — По данным наших исследований, на протяжении шести лет госучреждения возглавляют рейтинг самых успешно атакуемых отраслей».


Кроме России, высокая вредоносная активность в госсекторе наблюдалась в странах Азии (33% атак), Африке и Северной Америке (по 12%).

Подпишитесь на новости

ИИ научился восстанавливать увиденные человеком изображения по данным МРТ

Учёные из израильского Института Вейцмана разработали Brain-IT — ИИ, который реконструирует изображения по данным функциональной МРТ. Человек смотрит на картинку, сканер фиксирует активность мозга, а алгоритм пытается восстановить увиденное.

Как рассказывают представители Института Вейцмана, система восстанавливает не только содержание сцены, но и её детали: цвета, расположение объектов и композицию.

Для адаптации к новому человеку, по словам разработчиков, достаточно примерно часа данных сканирования.

Главный трюк — связка двух моделей. Декодер превращает активность мозга в изображение, а энкодер делает обратное: предсказывает активность по картинке.

Их обучают вместе, используя в том числе изображения, которые никому не показывали внутри томографа. Это помогает обойти дефицит реальных снимков мозга.


Дальше команда хочет перейти к звукам и видео. Со снами сложнее: картинки в них меняются быстро, а фМРТ фиксирует данные примерно раз в две секунды. До записи ночных приключений на флешку ещё далеко.

Исследователи надеются, что такие технологии помогут изучать мозг и в перспективе дадут способ общения людям с синдромом «запертого человека». Но вместе с возможностями возникает вопрос конфиденциальности: кто сможет получать доступ к подобным данным и с чьего согласия?

Пока показана реконструкция увиденного в условиях эксперимента. До незаметного чтения чужих мыслей эта работа не добралась, хотя повод обсуждать защиту ментальной информации уже появился.

RSS: Новости на портале Anti-Malware.ru