


Google: Российские хакеры использовали эксплойты для iOS и Android от NSO

Google: Российские хакеры использовали эксплойты для iOS и Android от NSO

Google: Российские хакеры использовали эксплойты для iOS и Android от NSO

Исследователи из Google Threat Analysis Group (TAG) рассказали об активности киберпреступной группировки APT29: злоумышленники, якобы связанные с Россией, задействовали эксплойты компании NSO Group для атак на пользователей iOS и Android.

Атаки, по словам экспертов, проходили с ноября 2023 года по июль 2023-го. К тому моменту разработчики уже выпустили патчи, но некоторые устройства по традиции не успели обновиться.

APT29, также известная под именем Midnight Blizzard, в пошлом отметилась атакой на Microsoft, которая затронула федеральные органы США. Теперь группировка взялась за власти Монголии.

Как отметили в Google Threat Analysis Group, киберпреступники воспользовались уязвимостью под идентификатором CVE-2023-41993, затрагивающую WebKit и приводящую к выполнению произвольного кода при отработке специально сформированного веб-контента.

Как известно, Apple выпустила патч для этой дыры в конце сентября 2022 года. Вместе с ней корпорация закрыла CVE-2023-41991 и CVE-2023-41992.

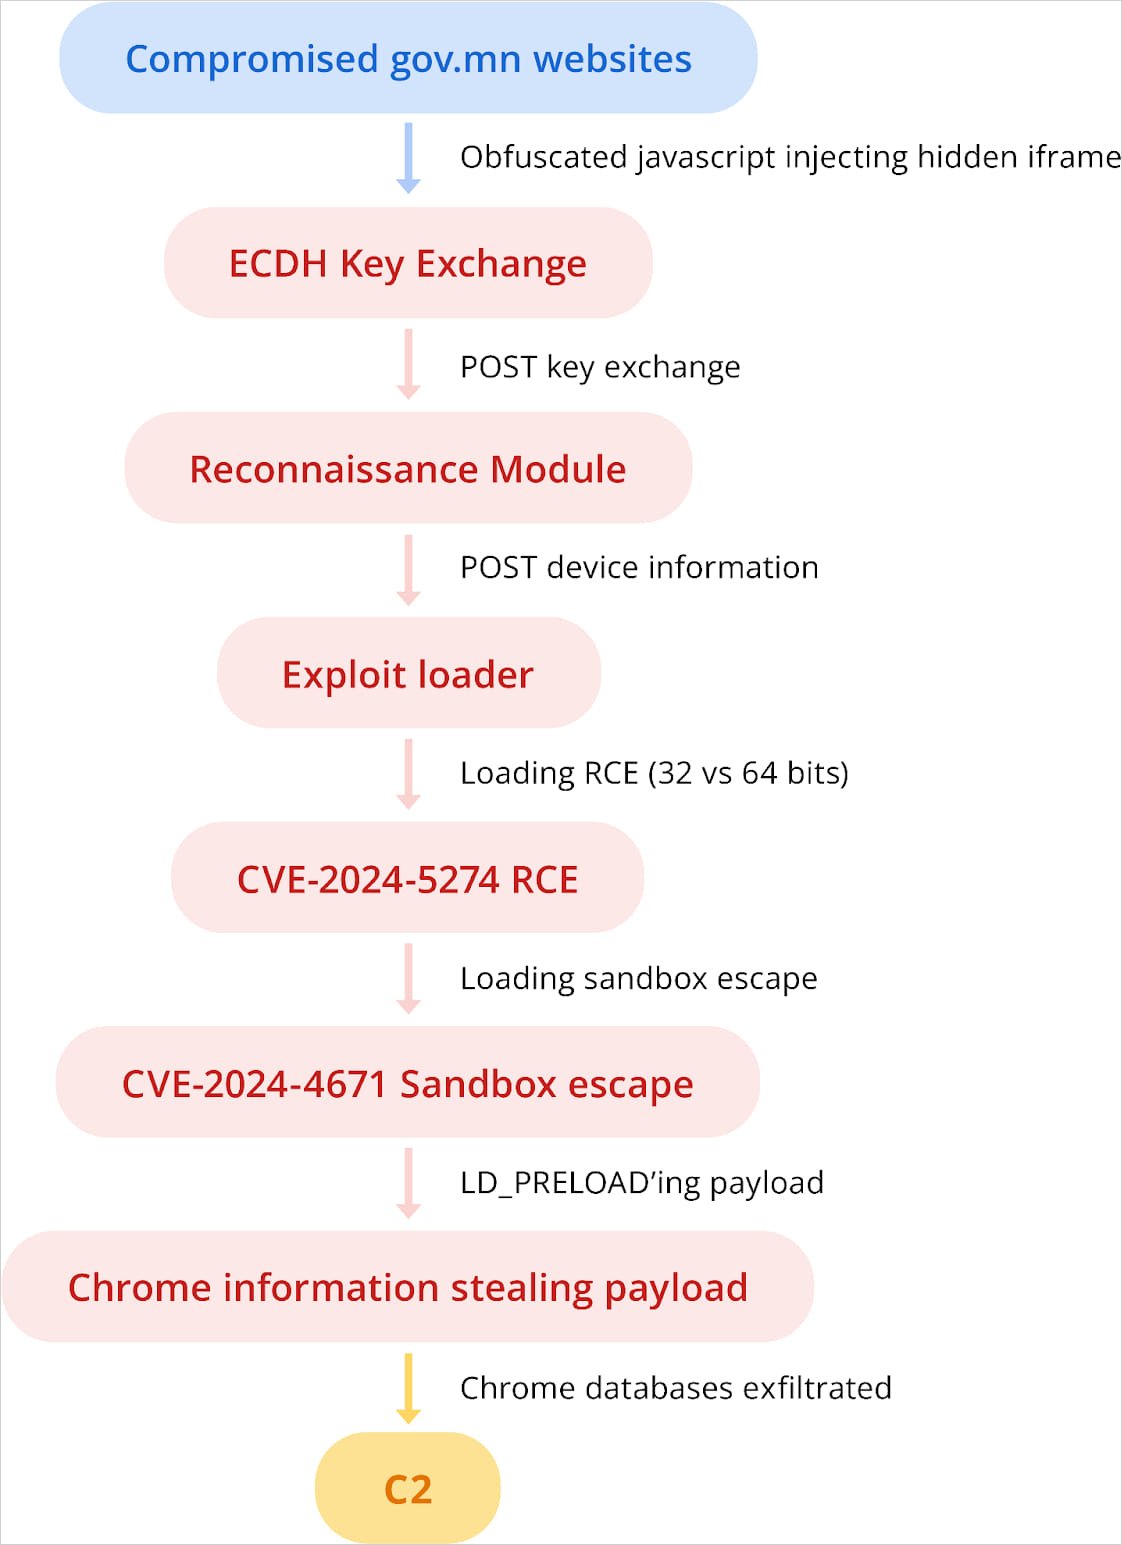
Вооружившись соответствующим эксплойтом, APT29 скомпрометировала сайты mfa.gov[.]mn и cabinet.gov[.]mn и добавила в код их страниц вредоносный iframe. Схема вектора выглядела так:


Таком образом, злоумышленники могли похищать cookies владельцев iPhone, работающих под управлением iOS 16.6.1 и более современных версий ОС.

Уже в июле 2024-го группа стала использовать эксплойты для CVE-2024-5274 и CVE-2024-4671, затрагивающие Google Chrome, для атак на пользователей Android, которые посещали сайт mga.gov[.]mn.

Подпишитесь на новости

На GitHub появилась утилита для удаления моделей Apple Intelligence

Выключить ИИ-функции — ещё не значит освободить место на диске. Для пользователей macOS появилась утилита RemoveMacAI: она отключает Apple Intelligence, удаляет загруженные модели и блокирует их повторное скачивание. Поддерживаются компьютеры с Apple silicon и macOS 27.

В документации проекта на GitHub разработчик объясняет проблему: в macOS 27 нет единого переключателя Apple Intelligence, а модели остаются на накопителе даже после отключения функций.

RemoveMacAI отключает Siri, Writing Tools, Genmoji, Image Playground, расширение ChatGPT, умные ответы и сводки, очистку фотографий и предиктивное дополнение кода в Xcode. Связанные локальные модели тоже удаляются. Диктовку утилита оставляет в покое — она управляется отдельно.


По словам автора, модели удаляются через системную службу Apple, без прямого вмешательства в файлы каталога /System. Защита System Integrity Protection остаётся включённой. Профиль конфигурации, который пользователь подтверждает в настройках, блокирует повторную загрузку моделей.


Предусмотрены просмотр состояния, пробный запуск без изменений и сохранение выбранных функций. Команда removemacai revert отменяет настройки и разрешает системе снова скачивать модели. Проект распространяется под лицензией MIT.

Есть нюанс: отключение затрагивает и приложения, использующие локальные модели Apple, а также соответствующие действия в «Командах». macOS 26 и более ранние версии не поддерживаются. Так что освобождение диска сопровождается вполне конкретной потерей возможностей; выбирать, какие из них нужны, придётся пользователю.

RSS: Новости на портале Anti-Malware.ru