


Google: Российские хакеры использовали эксплойты для iOS и Android от NSO

Google: Российские хакеры использовали эксплойты для iOS и Android от NSO

Google: Российские хакеры использовали эксплойты для iOS и Android от NSO

Исследователи из Google Threat Analysis Group (TAG) рассказали об активности киберпреступной группировки APT29: злоумышленники, якобы связанные с Россией, задействовали эксплойты компании NSO Group для атак на пользователей iOS и Android.

Атаки, по словам экспертов, проходили с ноября 2023 года по июль 2023-го. К тому моменту разработчики уже выпустили патчи, но некоторые устройства по традиции не успели обновиться.

APT29, также известная под именем Midnight Blizzard, в пошлом отметилась атакой на Microsoft, которая затронула федеральные органы США. Теперь группировка взялась за власти Монголии.

Как отметили в Google Threat Analysis Group, киберпреступники воспользовались уязвимостью под идентификатором CVE-2023-41993, затрагивающую WebKit и приводящую к выполнению произвольного кода при отработке специально сформированного веб-контента.

Как известно, Apple выпустила патч для этой дыры в конце сентября 2022 года. Вместе с ней корпорация закрыла CVE-2023-41991 и CVE-2023-41992.

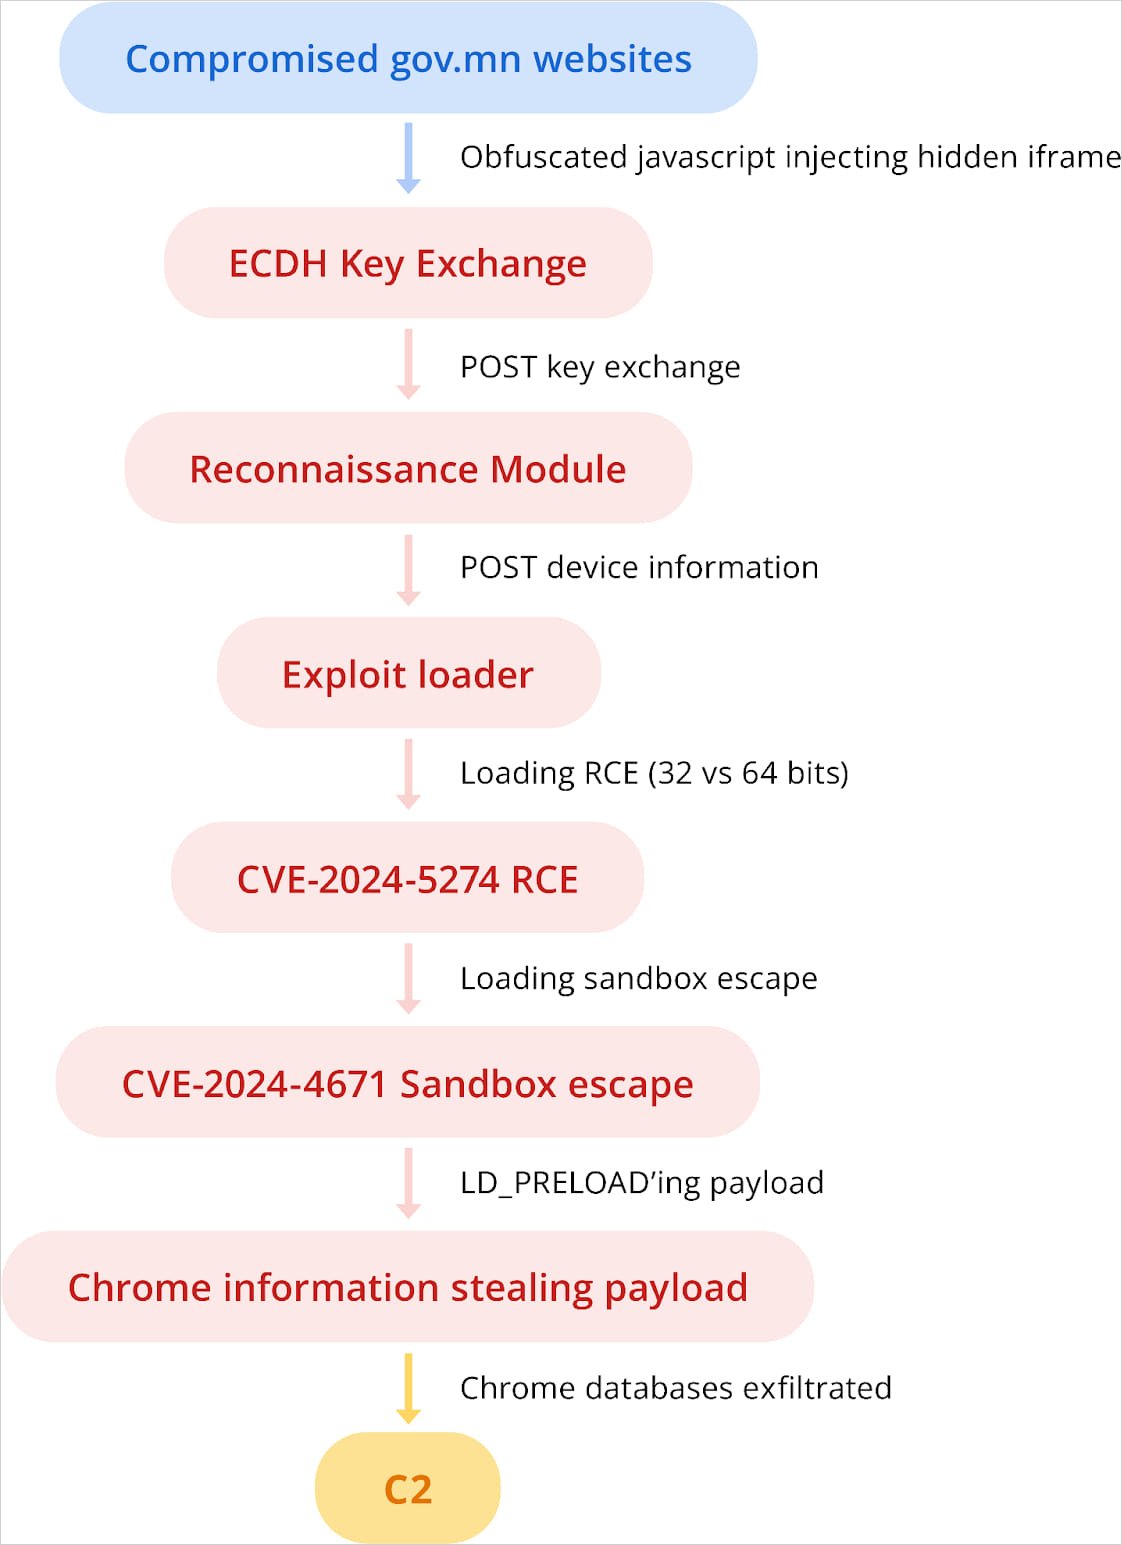
Вооружившись соответствующим эксплойтом, APT29 скомпрометировала сайты mfa.gov[.]mn и cabinet.gov[.]mn и добавила в код их страниц вредоносный iframe. Схема вектора выглядела так:


Таком образом, злоумышленники могли похищать cookies владельцев iPhone, работающих под управлением iOS 16.6.1 и более современных версий ОС.

Уже в июле 2024-го группа стала использовать эксплойты для CVE-2024-5274 и CVE-2024-4671, затрагивающие Google Chrome, для атак на пользователей Android, которые посещали сайт mga.gov[.]mn.

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru