


В Гарда Deception 1.10 сократили время реагирования на инциденты

В Гарда Deception 1.10 сократили время реагирования на инциденты

В Гарда Deception 1.10 сократили время реагирования на инциденты

По словам разработчиков, сократить время реагирования в новой версии Гарда Deception под номером 1.10.0 удалось за счет интеграции с брокером сообщений Apache Kafka.

Теперь система автоматически создает инцидент в информационной безопасности с уведомлением ответственных лиц при попытке подозрительных попытках авторизации.

Гарда Deception относится к DDP-платформам (Distributed Deception Platform, распределенная платформа ложных целей). Она создаёт фиктивный слой объектов ИТ-инфраструктуры предприятия, которые неотличимы от защищаемых узлов сети. Интерактивные ловушки отвлекают внимание злоумышленника, позволяя выиграть время для нейтрализации кибератаки.

Интеграция с брокером Kafka позволила «Гарда Deception» быстрее сверять данные авторизации реальных пользователей с фейковыми. В итоге система определяет злоумышленника еще до его взаимодействия с ловушкой.

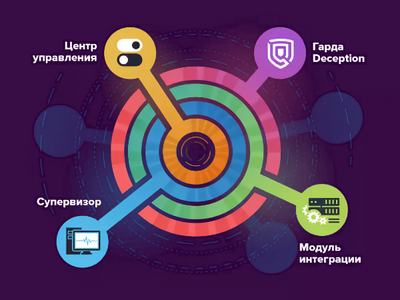
Также в новой версии системы расширены возможности создания и настройки политик распространения приманок. Теперь их можно привязать к конкретным супервизорам и конкретным машинам на каждом супервизоре, делая процесс управления приманками более гибким.

Гарда Deception 1.10.0 позволяет создавать настраиваемые шаблоны форматов фиктивных учетных записей. Кроме того, система позволяет эмулировать сетевые устройства и создавать ловушки типов «сетевой маршрутизатор» и «коммутатор».

Новая версия продукта поддерживает распространение приманок в Windows, Linux, macOS.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru