


ГК Солар дополнила функции NGFW и расширила SLA их поддержки

ГК Солар дополнила функции NGFW и расширила SLA их поддержки

ГК Солар дополнила функции NGFW и расширила SLA их поддержки

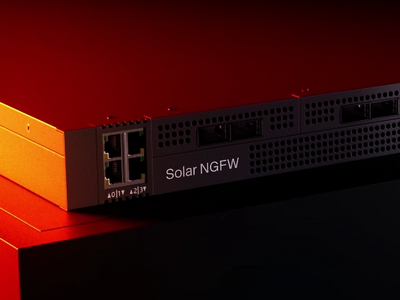
ГК «Солар» внесла в обновленную версию Solar NGFW 1.3 многочисленные функциональные улучшения, а также повысила уровень соглашение по уровню сервиса (SLA) техподдержки: теперь время реагирования на обращение заказчиков снижено до 30 минут.

Среди новых функций ГК «Солар» особо выделяет упрощение миграции с одного решения на другое, увеличение производительности на больших потоках данных, а также синхронизацию с информацией, полученной от киберразведки (Threat Intelligence).

В новой версии оптимизирован сетевой стек, что позволило на платформе XL 4000 обеспечить стабильную производительность в 40 Гбит/с в режиме L7 FW с определением приложений по содержимому сетевых пакетов с включенным журналированием при appmix типе трафика. Максимальное количество новых сессий достигает 100 тыс./сек (100 kCPS).

Реализована поддержка протокола SNMP для мониторинга и управления сетевыми устройствами и оборудованием, что упрощает интеграцию межсетевого экрана в существующую ИТ-инфраструктуру. Улучшена работа компонентов по управлению сетевыми интерфейсами, что важно для высоконагруженных и сложных ИТ-инфраструктур с большим количеством VLAN-интерфейсов.

Кроме того, добавлена возможность объединять несколько физических сетевых интерфейсов в единый логический канал. Это позволяет увеличить совокупную пропускную способность и обеспечить отказоустойчивость сетевого подключения.

Разработчики упростили конфигурацию политик безопасности в кластере Active/Passive. Теперь достаточно настроить политики только на активном узле, и все изменения автоматически синхронизируются с резервным узлом.

Все новые функции Solar NGFW получили интуитивно понятное отображение в графическом интерфейсе, что делает их настройку и использование максимально простыми и удобными для администраторов.

Для обеспечения бесперебойной работы Solar NGFW создана система комплексной технической поддержки программного обеспечения и аппаратных платформ и аналитического сопровождения. Расширенная поддержка включает выделенного инженера, который закрепляется за клиентом, а SLA по реагированию на обращение составляет не более 30 минут.

Поддержка аппаратных платформ Solar NGFW реализована совместно с компанией Kraftway – поставщиком аппаратных платформ. Она включает в сервисное подразделение и склад запасных частей, что позволяет обеспечивать оперативное решение любых технических вопросов. В случае необходимости доступен выезд специалиста, ремонт или замена оборудования уже на следующий бизнес-день.

«Мы разрабатываем не просто функциональный и производительный продукт, но и уделяем много внимания тому, чтобы он был удобным в использовании», — комментирует Альберт Маннанов, руководитель продукта Solar NGFW ГК «Солар». — «В среднем, от идеи до реализации новой функции в Solar NGFW необходимо около полутора месяцев. Такая динамика позволяет нам развивать продукт с учетом потребностей клиентов, трендов рынка и требований регуляторов».

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru