


В Google Chrome добавили привязанное к софту шифрование для защиты данных

В Google Chrome добавили привязанное к софту шифрование для защиты данных

В Google Chrome добавили привязанное к софту шифрование для защиты данных

Разработчики Google Chrome добавили привязанное к приложению шифрование (App-Bound Encryption), чтобы лучше защитить файлы cookies в системах Windows и обезопасить пользователей от вредоносов-инфостилеров.

Как пояснил в блоге Уилл Харрис, один из разработчиков Chrome, браузер на данный момент использует самые передовые возможности каждой операционной системы для защиты паролей, cookies и других конфиденциальных данных.

Харрис отмечает связку ключей (Keychain) в macOS, kwallet или gnome-libsecret в Linux, а также Data Protection API (DPAPI) в Windows.

Функциональность DPAPI, несмотря на надёжную защиту информации от других пользователей, не сможет уберечь пользователя от атак, нацеленных на выполнение вредоносного кода в системе.

«В Chrome 127 мы добавили новый защитный слой для Windows-версии браузера. Возможности DPAPI теперь будут дополняться привязанным к приложению шифрованием», — объясняет Харрис.

«Chrome отныне может шифровать данные, связанные с идентификатором конкретного приложения, как это работает у Keychain в macOS. Такой подход запретит софту, работающему в ОС от имени пользователя, получать доступ к конфиденциальной информации».

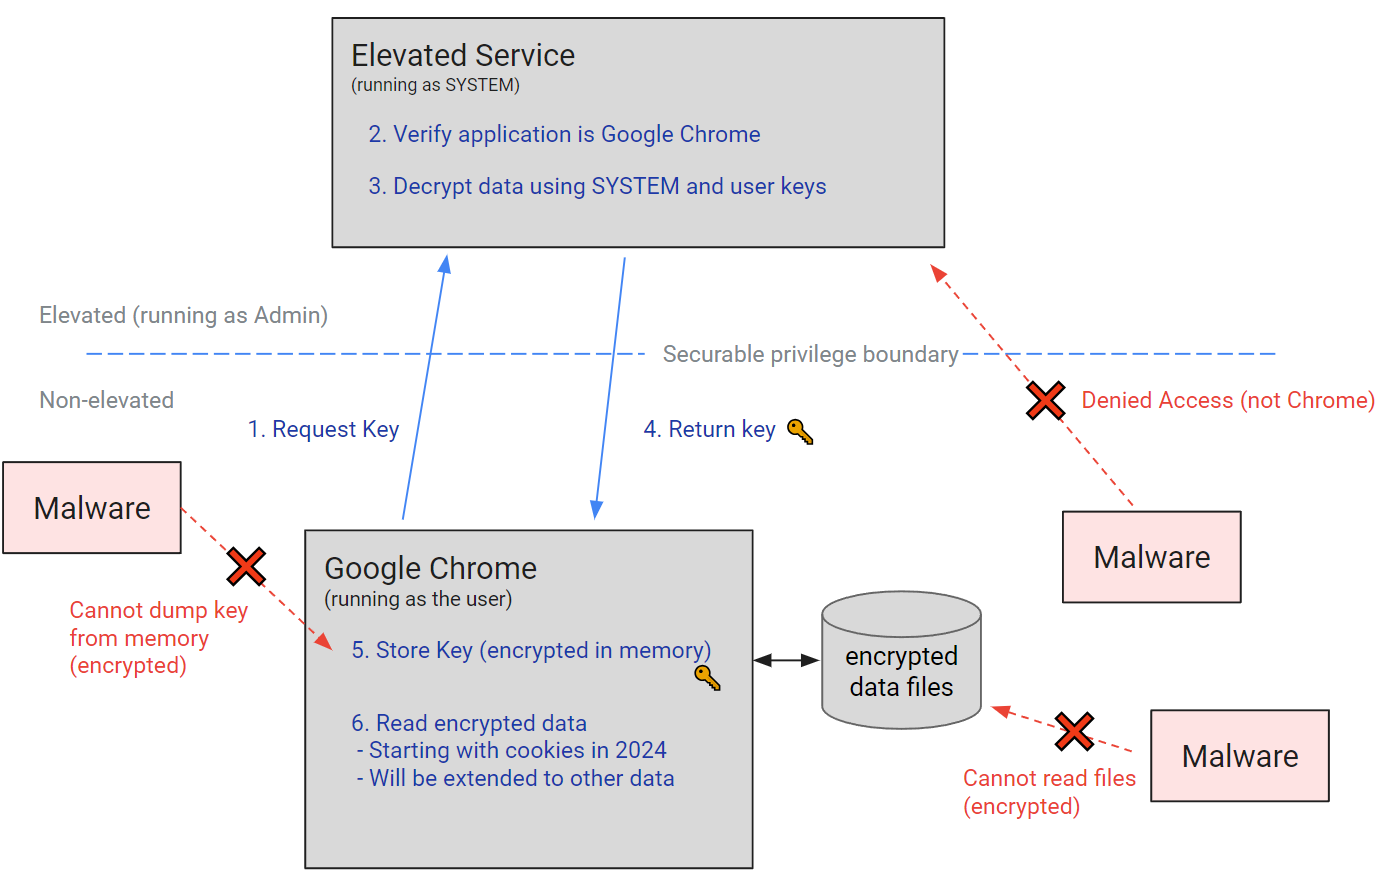
Новый механизм использует службу, работающую с правами SYSTEM, что помогает отследить идентификатор приложения, которое запрашивает доступ. Эта служба также кодирует ID программы, чтобы именно она могла расшифровать необходимую информацию.

Если к данным попытается получить доступ другое приложение, это приведёт к сбою в его работе. В этом случае условным атакующим также придётся сначала обзавестись правами SYSTEM, чтобы внедрить в код в Chrome.

Подпишитесь на новости

Украинские торрент-сайты временно отключились после ударов по ЦОД

Популярные торрент-ресурсы 1337x и NordicQuality столкнулись с перебоями, которые Tom’s Hardware связывает с российскими ударами по дата-центрам в Украине. Для 1337x это очередная проблема после нескольких месяцев борьбы с DDoS-атаками.

По данным издания, несколько серверов инфраструктуры 1337x вышли из строя из-за взрывов. NordicQuality также временно оказался недоступен.

Только теперь речь о физическом повреждении инфраструктуры: фильтрацией трафика и настройкой защиты такой сбой не устранить.

При этом установить, в каких именно украинских дата-центрах размещались серверы этих ресурсов, изданию не удалось.

Подобные сайты используют промежуточную инфраструктуру, включая Cloudflare, которая скрывает расположение исходных серверов. Поэтому привязывать отключения к конкретному хостинг-провайдеру пока преждевременно.

На момент публикации Tom’s Hardware оба ресурса снова работали. Продолжительность простоев и полный масштаб повреждений в сообщении не уточняются.

RSS: Новости на портале Anti-Malware.ru