


Финансистам и промышленникам России раздают бэкдор PhantomDL

Финансистам и промышленникам России раздают бэкдор PhantomDL

Финансистам и промышленникам России раздают бэкдор PhantomDL

В начале этого месяца защитные решения «Лаборатории Касперского» отбили две волны вредоносных рассылок на адреса российских организаций — госструктур, производственных предприятий, финансовых институтов, энергетических компаний.

Суммарно эксперты насчитали около 1000 адресов получателя. Анализ показал, что при открытии вредоносного вложения или активации вставленной ссылки в систему загружается написанный на Go вредонос PhantomDL (продукты Kaspersky детектируют его с вердиктом Backdoor.Win64.PhantomDL).

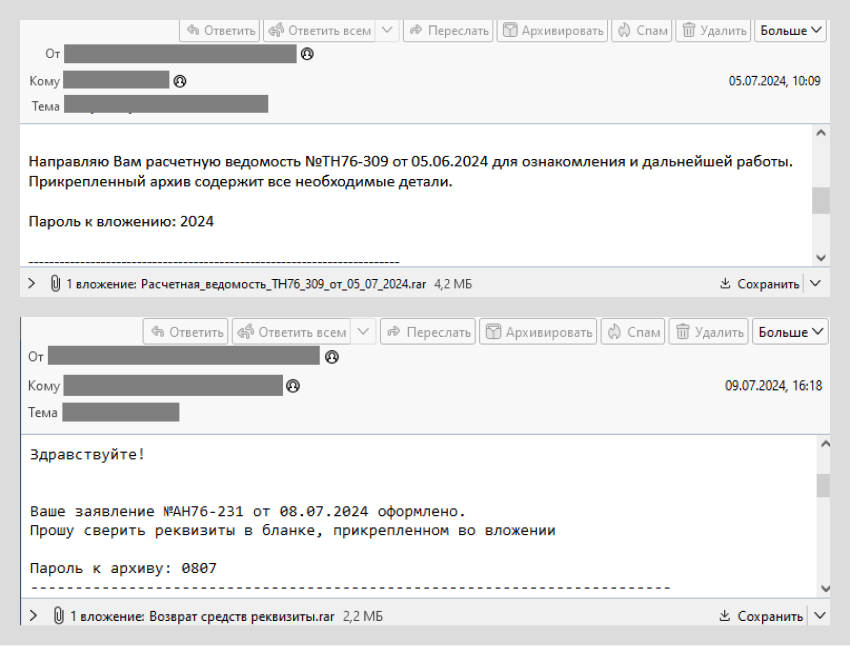
Поддельные сообщения были написаны от имени контрагента целевой организации и имитировали продолжение переписки. Исследователи предположили, что почтовые ящики отправителей могли взломать, а письма — украсть, чтобы придать убедительность подобным фейкам:


Вложенный или указанный ссылкой RAR-архив в большинстве случаев был запаролен. Он содержал маскировочный документ и одноименную папку с файлом, снабженным двойным расширением — например, Счёт-Фактура.pdf .exe.

Последний нацелен на уязвимость CVE-2023-38831 (разработчик WinRAR пропатчил ее в августе прошлого года). После отработки эксплойта в систему устанавливается PhantomDL, используемый для кражи файлов, а также загрузки и запуска дополнительных утилит, в том числе инструмента удаленного администрирования.

По данным экспертов, весной этого года через аналогичные рассылки авторы атак на территории России раздавали DarkWatchman RAT.

Подпишитесь на новости

Сбой у Ростелекома: больше всего жалоб пришло из Нижегородской области

У «Ростелекома» произошел массовый сбой. Пользователи сообщали, что у компании не работают или работают с ошибками официальный сайт, мобильное приложение и личный кабинет. Первые жалобы начали поступать около 12:40 по московскому времени.

О проблемах с сервисами оператора сообщает Detector404.

По данным сервиса Detector404, за сутки пользователи отправили около 2,5 тысячи жалоб.

Больше всего, 59%, пришло из Нижегородской области. На Курскую область приходится 4% обращений, на Рязанскую и Ивановскую области по 2%.

 

Сам «Ростелеком» сбой не комментировал. Причины неполадок и время их устранения пока неизвестны.

Напомним, ровно на этой неделе у ESTT упали сервисы. Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя.

RSS: Новости на портале Anti-Malware.ru