


Криптобиржу WazirX ломанули на $234,9 млн, обрушив курсы валют

Криптобиржу WazirX ломанули на $234,9 млн, обрушив курсы валют

Криптобиржу WazirX ломанули на $234,9 млн, обрушив курсы валют

Индийская криптовалютная биржа WazirX стала жертвой киберпреступников, которым удалось похитить активы, оценивающиеся в 234,9 миллиона долларов. Главные вопросы теперь: закроется ли биржа и потеряют ли люди крипту.

Факт взлома подтвердили сами представители биржи в соцсети X (бывший Twitter):

«Мы в курсе взлома одного из наших multisig-кошельков и уже расследуем этот киберинцидент. Временно приостановили вывод INR и криптовалюты, чтобы обеспечить безопасность ваших активов. Будем держать в курсе дальнейшего развития событий».

Elliptic, специализирующаяся на блокчейне, считает, что за атакой стоит северокорейская группировка. Тем не менее никаких чётких доказательств аналитики не предоставили.


Интересно, что злоумышленники начали очень активно сбывать украденные токены на рынке. Статистика показывает реализацию 640,3 миллиарда токенов PEPE.

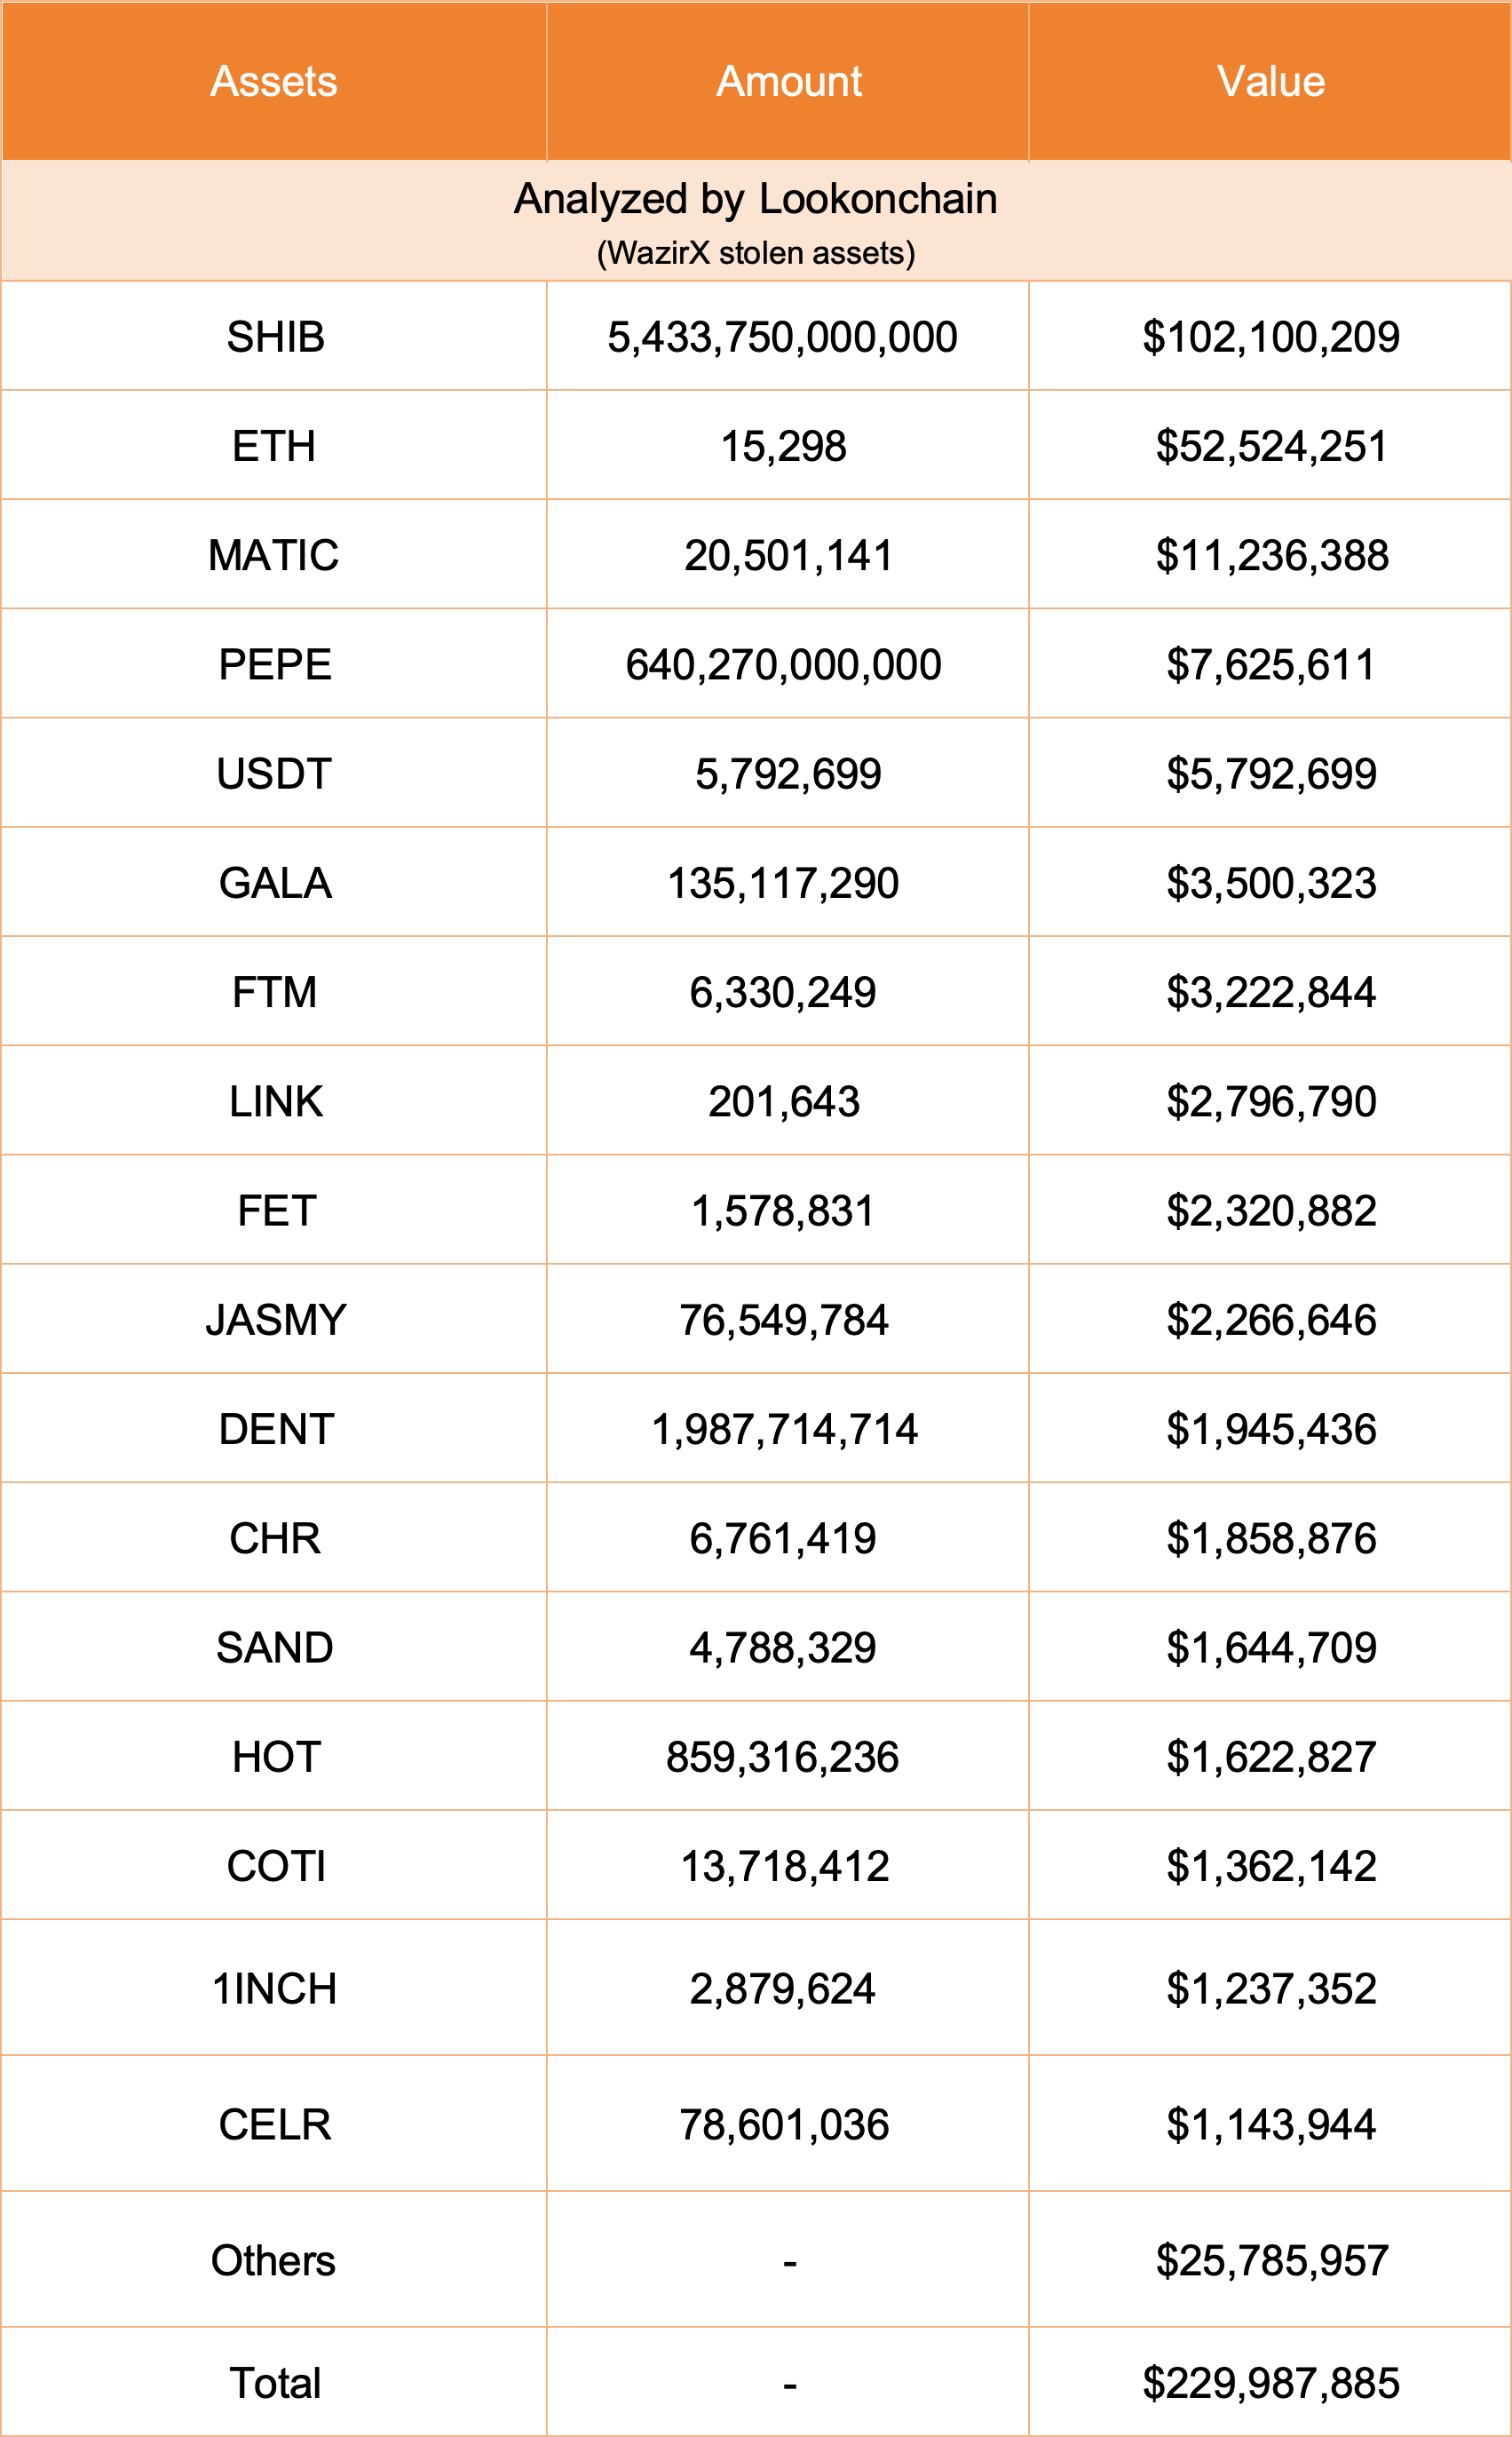
Украденные средства составляют более 45% от общих активов WazirX — 500 млн долларов. Как пишет Lookonchain, среди пострадавших активов:

  • 5,43 трлн $SHIB ($102 млн);
  • 15 298 $ETH ($52,5 млн);
  • 20,5 млн $MATIC ($11,24 млн);
  • 640.27 млрд $PEPE ($7,6 млн);
  • 5,79 млн $USDT;
  • 135 млн $GALA ($3,5 млн).

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru