


Google продлит поддержку ядра Linux для Android-устройств

Google продлит поддержку ядра Linux для Android-устройств

Google продлит поддержку ядра Linux для Android-устройств

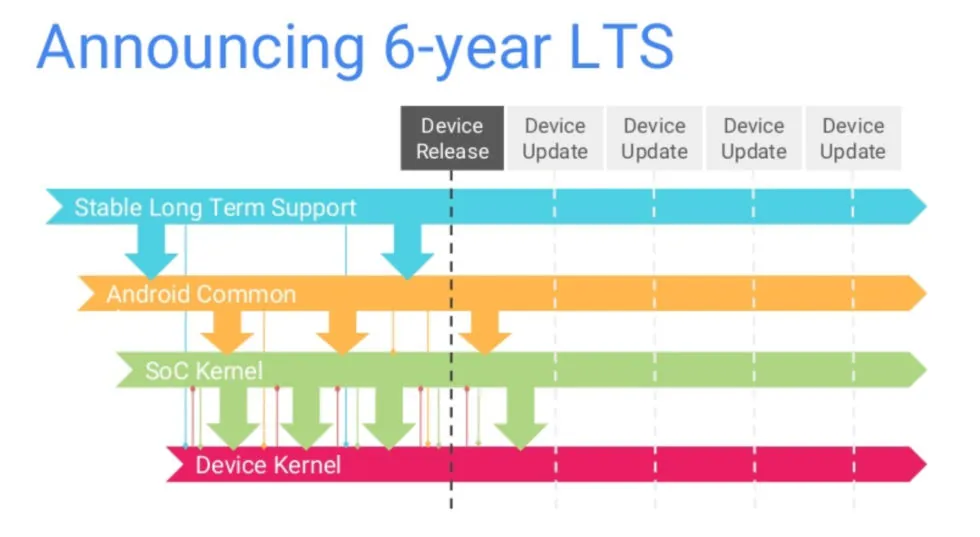
Google планирует дольше поддерживать релизы ядра Linux, использующиеся в операционной системе Android. Ожидается долгосрочная поддержка (LTS) в течение четырёх лет, что положительно скажется на кибербезопасности любителей зелёного робота.

Как пишет AndroidAuthority, это ответ интернет-гиганта не недавнее решение сообщества Linux — сократить долгосрочную поддержку с шести до двух лет.

Одобренные комьюнити изменения неизбежно создадут проблемы для безопасности Android, поскольку ветки Android Common Kernel (ACK), полученные из LTS-релизов ядра Linux, составляют основу Android-девайсов.

Google поддерживает эти форки для работы специфичных для Android возможностей и критической функциональности обратного портирования.

Регулярные обновления ядра, как известно, устраняют опасные уязвимости, что, само собой, просто необходимого для поддержания должного уровня защищённости пользователей. Меж тем, несмотря на то что LTS выгоден юзерам и производителям устройств, он накладывает дополнительную нагрузку на разработчиков ядра Linux.

Учитывая, что многие в комьюнити являются добровольцами, не получающими деньги за свой вклад в разработку ядра Linux, им вряд ли понравится дополнительная работа.


Тем не менее Google пишет, что с версии 6.6 поддержка стабильных релизов ядра будет гарантированна в течение четырёх лет. Таким образом, с Android 15 девайсы будут использовать исключительно android14-6.1 или android15-6.6 — два наиболее актуальных выпуска. Первый будут поддерживать до июля 2029-го, второй — до июля 2028-го.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru