


Indirector: новый вектор атаки затрагивает современные процессоры Intel

Indirector: новый вектор атаки затрагивает современные процессоры Intel

Indirector: новый вектор атаки затрагивает современные процессоры Intel

Современные процессоры Intel — например, 12 и 13 поколение Raptor Lake и Alder Lake — уязвимы для нового вектора инъекции целевой линии (branch target injection), получившего название «Indirector». В случае его эксплуатации злоумышленники могут слить конфиденциальные данные из CPU.

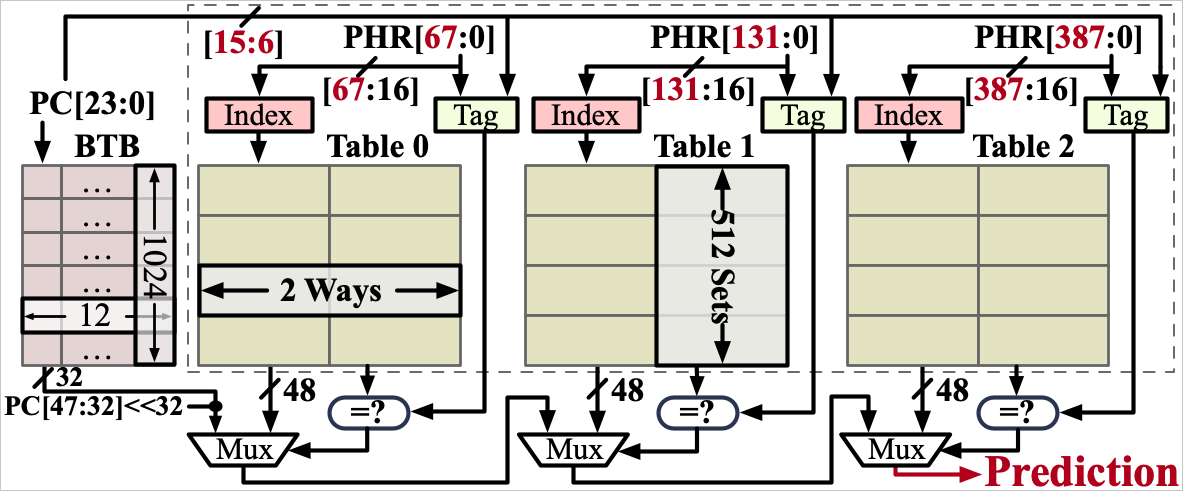
Indirector использует уязвимости в двух аппаратных компонентах современных процессоров — Indirect Branch Predictor (IBP) и Branch Target Buffer (BTB). Такой подход позволяет управлять спекулятивным выполнением для извлечения данных.

На Indirector указали специалисты Калифорнийского университета в Сан-Диего. Они же обещают представить все подробности атаки на предстоящем мероприятии USENIX Security Symposium, запланированном на август 2024 года.

Indirect Branch Predictor предназначена для прогнозирования целевых адресов косвенных линий, для чего используется информация о прошлых выполнениях. Branch Target Buffer, в свою очередь, прогнозирует целевые адреса прямых линий через структуру кеша.


Как выяснили исследователи, эти две аппаратные возможности содержат бреши в механизмах индексации, тегирования и совместного использования записей. Поскольку они построены на предсказуемой структуре, допускаются целевые и высокоточные манипуляции.

Отталкиваясь от этих вводных, Indirector проводит атаку с помощью трёх основных подходов:

  • iBranch Locator — специально подготовленный инструмент, который может идентифицировать индексы и теги целевых линий и точно определить IBP-записи для конкретных линий.
  • Инъекция IBP/BTB. Осуществляет внедрения в структуры прогнозирования для спекулятивного выполнения кода.
  • Обход ASLR. Прерывает рандомизацию размещения адресного пространства (Address Space Layout Randomization, ASLR) с помощью точного определения местоположения косвенных линий и их целей. Этот подход упрощает прогнозирование и управление потоком контроля защищённых процессов.

Известно, что Indirector (PDF) работает против процессоров семейств Raptor Lake и Alder Lake. На GitHub эксперты разместили код демонстрационного эксплойта.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru