


Новый вектор атаки GrimResource использует MSC-файлы и XSS-брешь в Windows

Новый вектор атаки GrimResource использует MSC-файлы и XSS-брешь в Windows

Новый вектор атаки GrimResource использует MSC-файлы и XSS-брешь в Windows

Новый вектор атаки, получивший имя «GrimResource», позволяет выполнить произвольные команды с помощью непропатченной XSS-уязвимости в Windows и специально созданных файлов в формате MSC (Microsoft Saved Console).

На .msc-файлы злоумышленники перешли после того, как Microsoft приняла ряд защитных мер, затрудняющих проведение фишинговых атак с помощью ярлыков и файлов OneNote.

Windows MSC используются в Консоли управления (MMC) для настройки различных компонентов операционной системы, а также для создания кастомного представления часто используемых инструментов.

Команда исследователей из компании Elastic обнаружила новую технику распространения MSC-файлов и эксплуатации старой, но незакрытой уязвимости межсайтового скриптинга в Windows. Ранее эта XSS, затрагивающая библиотеку apds.dll, использовалась для установки Cobalt Strike.

Специалисты Elastic нашли образец (sccm-updater.msc), загруженный на VirusTotal 6 июня 2024 года. Оказалось, что этот семпл использовал вектор GrimResource, что означает применение техники в реальных кибератаках. Интересно, что ни один антивирус не выявил угрозу.

Отметим также, что вредоносные MSC-файлы, участвующие в GrimResource, эксплуатируют дыру в apds.dll, которая позволяет выполнять JavaScript-код с помощью специально подготовленных URL.

Microsoft узнала об этой уязвимости ещё в октябре 2018 года, однако корпорация тогда посчитала, что уровень проблемы не соответствует подходящим под патчинг критериям.

В Elastic также уточнили, что упомянутая брешь может использоваться в связке с техникой DotNetToJScript. Они вместе позволяют выполнять .NET-код через JavaScript-движок.

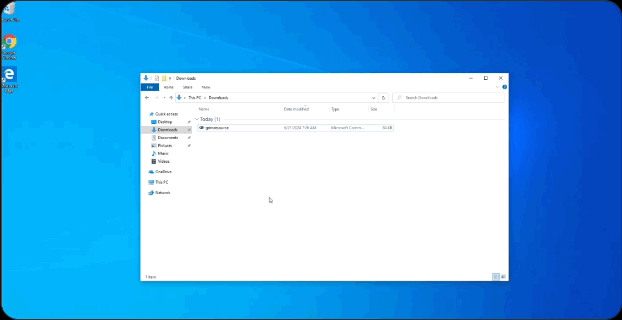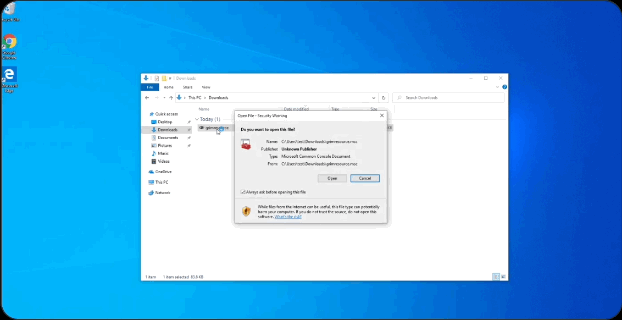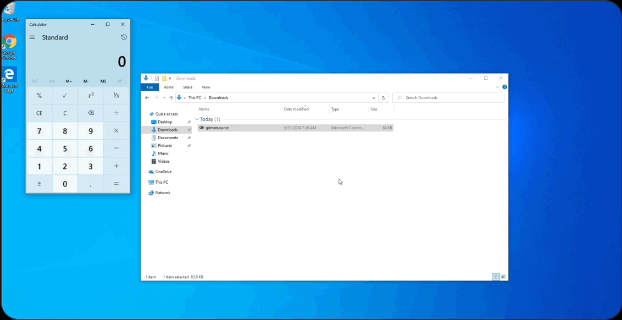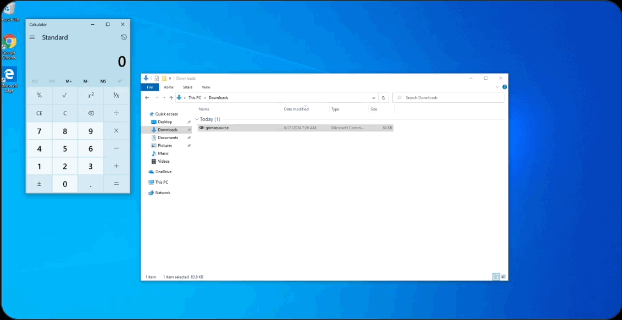
Специалисты поделились в соцсети X видеодемонстрацией GrimResource:

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru