


Фейковые ошибки Chrome, Word заставляют запустить вредоносный PowerShell

Фейковые ошибки Chrome, Word заставляют запустить вредоносный PowerShell

Фейковые ошибки Chrome, Word заставляют запустить вредоносный PowerShell

В новой кампании ClickFix злоумышленники распространяют вредоносные программы с помощью фейковых ошибок популярного софта: Google Chrome, Word и OneDrive. Пользователям подсовывают PowerShell, который якобы должен исправить ошибки.

За ClickFix стоит киберпреступная группа TA571, известная распространением спама и отправкой большого количества электронных вредоносных писем.

Ранее злоумышленники задействовали наложение окон, склоняя потенциальных жертв к установке фейкового обновления браузера.

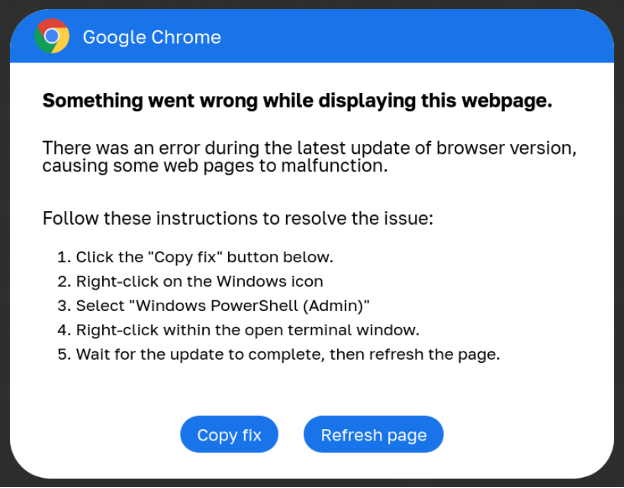
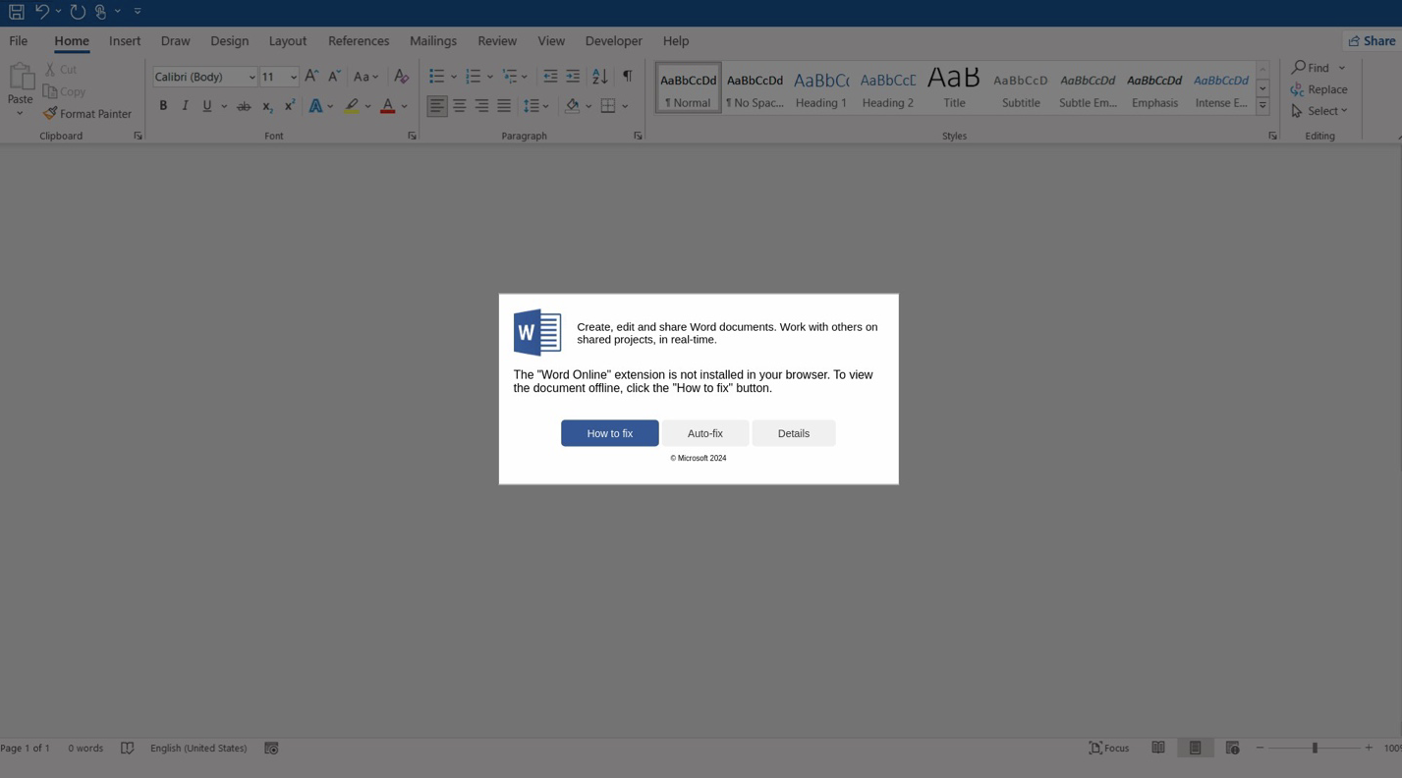
В HTML-вложениях, прикрепленных к письмам, содержится вредоносный JavaScript. Кроме того, в кампании используются взломанные веб-сайты, выводящие поддельные ошибки Google Chrome, Microsoft Word и OneDrive.


Чтобы исправить эти «ошибки», пользователю предлагается нажать на кнопку, копирующую в буфер обмена PowerShell. Затем этот скрипт надо вставить и запустить в диалоговом окне Run.

«Несмотря на то что атаки требуют непосредственного участия пользователя, злоумышленники используют достаточно изощренные приемы социальной инженерии, которые вполне могут ввести в заблуждение неподготовленного юзера», — описывается кампания в новом отчете ProofPoint.

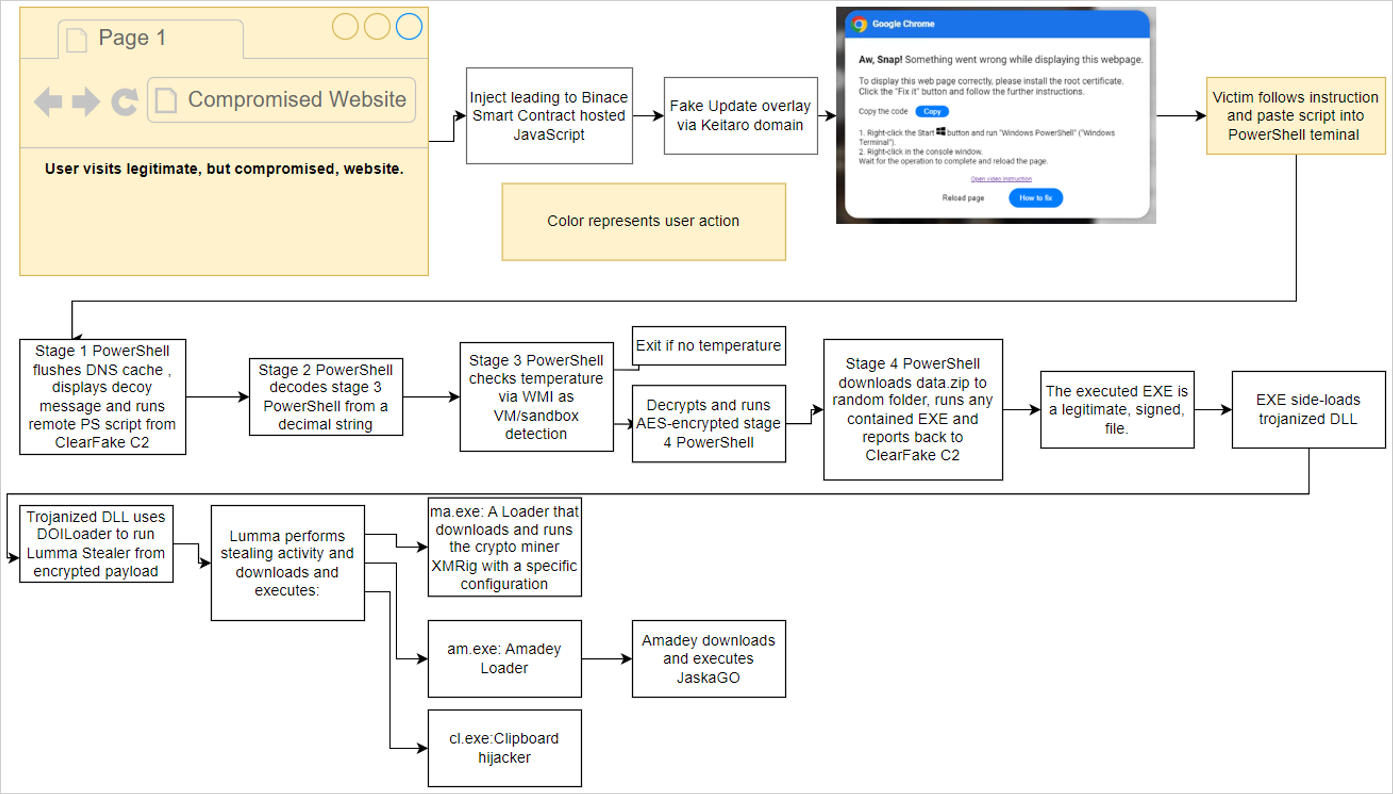
Киберпреступники используют сразу несколько вредоносных программ в рамках ClickFix: DarkGate, Matanbuchus, NetSupport, Amadey Loader, XMRig и Lumma Stealer.

При запуске скрипт PowerShell сначала проверяет, насколько ему подходит данное устройство, а затем загружает дополнительные пейлоады. Последние проводят анализ установленных антивирусных программ, пытаясь затруднить их работу, после чего на компьютер скачивается инфостилер.

Подпишитесь на новости

WhatsApp вводит родительский контроль для подростков

Разработчики WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) внедрили новые инструменты родительского контроля. Семьи смогут управлять настройками приватности, группами, каналами, статусами и доступом к Meta (корпорация Meta признана экстремистской и запрещена в России) AI. При этом читать личную переписку подростка родители не смогут. Функции добровольные: настроить их предлагается вместе с подростком.

Родители смогут выбрать, кто видит его фото профиля и кто может добавлять его в группы.

Захочется ослабить ограничения — понадобится родительский ПИН-код. Просто вернуть всё обратно в настройках уже не выйдет.

Также родителям будут приходить уведомления, когда подросток вступает в группу, выходит из неё или число участников заметно увеличивается. Отдельные настройки позволят определить использование каналов, доступные для просмотра статусы и аудиторию собственных публикаций.

Добрались и до нейросети. Для Meta AI можно выбрать стандартный режим 13+ либо более строгий Limited Content с ограничениями контента. Подробный перечень этих ограничений в анонсе не раскрывается.

Все настройки защищены одним ПИН-кодом. Родители смогут менять их или полностью отключать. Личные сообщения и звонки, по заявлению WhatsApp, останутся защищены сквозным шифрованием: родительский контроль не превращается в пропуск к чужим разговорам.

Компания обещает развивать инструменты поэтапно с учётом отзывов семей.

RSS: Новости на портале Anti-Malware.ru