


Sticky Werewolf шпионит в российском авиапроме

Sticky Werewolf шпионит в российском авиапроме

Sticky Werewolf шпионит в российском авиапроме

В Morphisec зафиксировали новый всплеск активности APT-группы Sticky Werewolf на территории России. Адресные рассылки нацелены на кражу секретов авиационной промышленности и вместо вредоносных ссылок используют вложения.

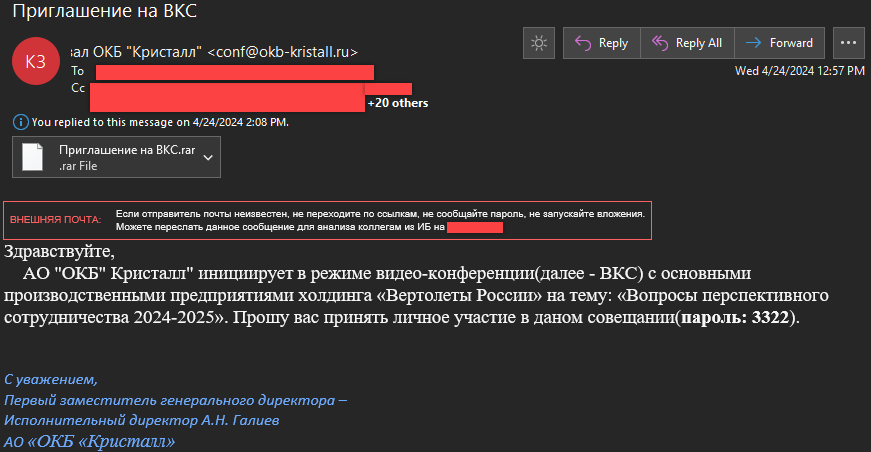
Поддельные имейл-сообщения написаны от имени заместителя гендиректора ОКБ «Кристалл» — конструкторского бюро, занимающегося разработкой и производством агрегатов для самолетов, в том числе военного назначения.

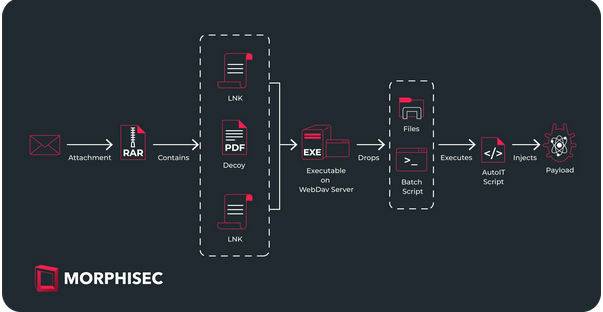
Приаттаченный архив содержит маскировочный PDF-документ и два файла с двойным расширением .docx.lnk (якобы повестка совещания и список рассылки), указывающие на экзешник на внешнем сервере WebDAV.


При активации один LNK отображает фейковое сообщение об ошибке (ошибка при открытии документа, файл поврежден) и создает ключ реестра для запуска WINWORD.exe из сторонней сетевой папки совместного пользования при каждом входе в систему. Второй LNK выполняет команду на запуск WINWORD.exe.

Анализ показал, что этот исполняемый файл представляет собой самораспаковывающийся архив NSIS — вариант хорошо известного упаковщика CypherIT, ранее широко использовавшегося для загрузки зловредов. Содержимое помещается в папку временных файлов $INTERNET_CACHE, затем инсталлятор запускает один из файлов — обфусцированный batch-скрипт.

Этот компонент пытается обезвредить антивирусы (Norton, Sophos, AVG, Webroot): притормаживает процессы, переименовывает файлы. Батник также выполняет конкатенацию, чтобы получить AutoIT-экзешник и соответствующий скрипт.

Последний ищет артефакты, говорящие об использовании эмулятора (BitDefender, Kaspersky, AVG, Microsoft Defender), и закрепляется в системе — создает запланированное задание или прописывается на автозапуск. Подготовив почву, он расшифровывает финальный пейлоад и загружает его в память легитимного AutoIT по методу process hollowing.

В качестве целевой полезной нагрузки может выступать инфостилер Rhadamanthys или троян Ozone RAT..


APT-группа Sticky Werewolf, по данным экспертов, объявилась в интернете в апреле 2023 года. Атаки проводятся в основном в России и Белоруссии, их целью является шпионаж.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru