

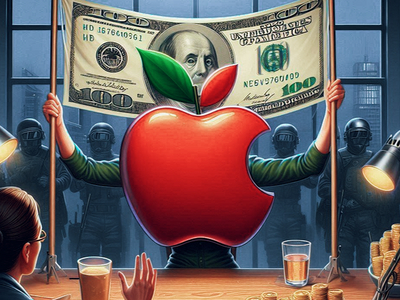

Apple динамит Kaspersky с выплатой $1 млн за zero-click в iOS

Apple динамит Kaspersky с выплатой $1 млн за zero-click в iOS

Apple динамит Kaspersky с выплатой $1 млн за zero-click в iOS

Apple не хочет выплачивать специалистам «Лаборатории Касперского» полагающееся вознаграждение за обнаруженные в iOS уязвимости, позволяющие использовать недокументированные фичи Apple CPU для установки шпионского софта на iPhone.

Об этом изданию RTVI рассказал Дмитрий Галов, возглавляющий российский исследовательский центр Kaspersky.

Напомним, громкая шпионская операция затронула сотрудников «Лаборатории Касперского». «Операция Триангуляция», как её назвали эксперты, использовала недокументированные функции в процессорах Apple для обхода аппаратных средств защиты.

В июне прошлого года Apple выпустила патчи, устраняющие три уязвимости нулевого дня (0-day), которые использовались в шпионской кампании.

К слову, «Операцию Триангуляция» мы подробно разобрали в нашей статье «Операция Триангуляция: подробности, уроки, последствия». Помимо прочего, там есть технические нюансы кампании.

К сожалению, у руководства Apple, видимо, с порядочностью дела обстоят не очень, поскольку специалистам Kaspersky отказали в вознаграждении по весьма надуманной причине — внутренняя политика.

«Яблочный» техногигант, по словам Галова, даже отказался перечислить эту сумму на благотворительность. Согласно правилам программы Apple по поиску уязвимостей (Bug Bounty), размер вознаграждения за такие бреши составляет миллион долларов.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru