


Криптоджекер GhostEngine обходит EDR в Windows с помощью уязвимых драйверов

Криптоджекер GhostEngine обходит EDR в Windows с помощью уязвимых драйверов

Криптоджекер GhostEngine обходит EDR в Windows с помощью уязвимых драйверов

Вредонос GhostEngine, распространяемый в рамках кампании с кодовым именем REF4578, загружает уязвимые драйверы ядра для отключения EDR-защиты Windows и установки майнера XMRig. Способ взлома серверов и количество жертв неизвестны.

В Elastic Security Labs изучили цепочку заражения и отметили чрезмерную сложность развертывания зловреда и обеспечения его постоянного присутствия в системе. Связанный с REF4578 монеро-кошелек, который удалось выявить, за три месяца суммарно собрал $60,7 и до сих пор активен.

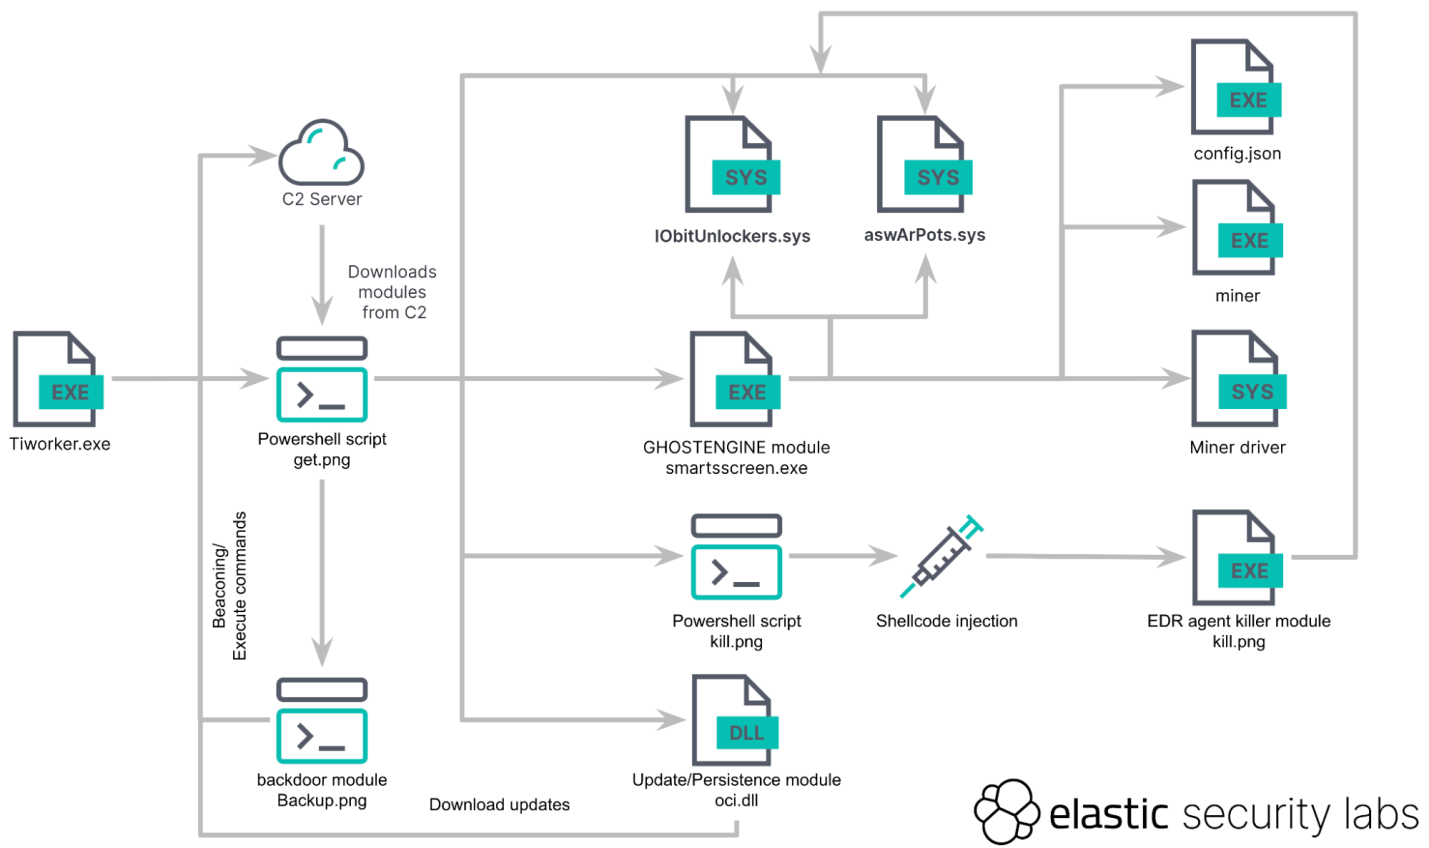
Атака начинается с исполнения Tiworker.exe — скрипта PowerShell, замаскированного под легитимный инсталлятор модулей Windows. Этот стейджер получает с C2-сервера файл get.png с основным загрузчиком GhostEngine.

Второй PowerShell-сценарий загружает дополнительные инструменты, модули, конфигурационные данные. Он также отключает Microsoft Defender, открывает удаленный доступ к системе, чистит журналы Windows, проверяет доступную память (ему нужно не менее 10 Мбайт на диске для дальнейших действий) и создает запланированные задания в обеспечение постоянного присутствия (OneDriveCloudSync, DefaultBrowserUpdate и OneDriveCloudBackup).

Закончив приготовления, лоадер скачивает и запускает smartsscreen.exe — основную полезную нагрузку GhostEngine. Вредоносный экзешник, в свою очередь, готовит почву для криптомайнера: загружает уязвимые драйверы aswArPot.sys (модуль Avast, который с использует также AvosLocker) и IObitUnlocker.sys (Iobit — бесплатный чистильщик Windows) и с их помощью прибивает EDR-процессы и удаляет соответствующие файлы.

Параллельно на сервер загружается oci.dll (с привлечением Windows-службы MSDTC). Этот компонент отвечает за обновление GhostEngine.

Подпишитесь на новости

Такси для россиян: на линию выпускают водителей без прав, с левыми учётками

За двумя нажатиями в приложении может скрываться цепочка из пяти компаний, а кто отвечает за водителя и пассажира — попробуй разберись. Российский рынок такси оброс серыми посредниками, через которых на линию выходят люди с поддельными аккаунтами, без необходимого стажа и даже без российских водительских прав.

Как выяснили «Известия», между агрегатором и таксистом могут находиться диспетчерские, автопарки, ИП и так называемые подключашки.

Последние обещают оформить доступ к сервису за несколько дней, иногда требуя от кандидата только селфи и аванс. Готовый аккаунт водителя можно купить в интернете за 3-7 тыс. рублей.

Показательным стал случай в Одинцове, где таксист отказался везти ветерана СВО с инвалидностью. Поддержка предложила промокод на 100 рублей, водителя позднее депортировали, а проверка обнаружила настоящий корпоративный лабиринт.


Машина принадлежала одной фирме, к агрегатору была подключена через ИП, не числившееся в реестре перевозчиков, а сам водитель официально сотрудником посредника не являлся.

По данным материала, в реестре ФГИС «Такси» находится более 900 тыс. автомобилей, при этом свыше 1,5 млн водителей могут работать в серой зоне. Ежедневно россияне совершают около 10 млн поездок на такси.

Цена такой юридической матрёшки измеряется не только нервами. В 2025 году произошло более 3,1 тыс. ДТП с участием такси: погибли 143 человека, ещё свыше 3,8 тыс. пострадали. При этом суды по-разному определяют виновного: где-то отвечает агрегатор, где-то автопарк, а иногда — только водитель.

Эксперты предлагают закрепить за агрегаторами статус перевозчиков, обязать их проверять машины и водителей и установить солидарную ответственность.

RSS: Новости на портале Anti-Malware.ru