


Криптоджекер GhostEngine обходит EDR в Windows с помощью уязвимых драйверов

Криптоджекер GhostEngine обходит EDR в Windows с помощью уязвимых драйверов

Криптоджекер GhostEngine обходит EDR в Windows с помощью уязвимых драйверов

Вредонос GhostEngine, распространяемый в рамках кампании с кодовым именем REF4578, загружает уязвимые драйверы ядра для отключения EDR-защиты Windows и установки майнера XMRig. Способ взлома серверов и количество жертв неизвестны.

В Elastic Security Labs изучили цепочку заражения и отметили чрезмерную сложность развертывания зловреда и обеспечения его постоянного присутствия в системе. Связанный с REF4578 монеро-кошелек, который удалось выявить, за три месяца суммарно собрал $60,7 и до сих пор активен.

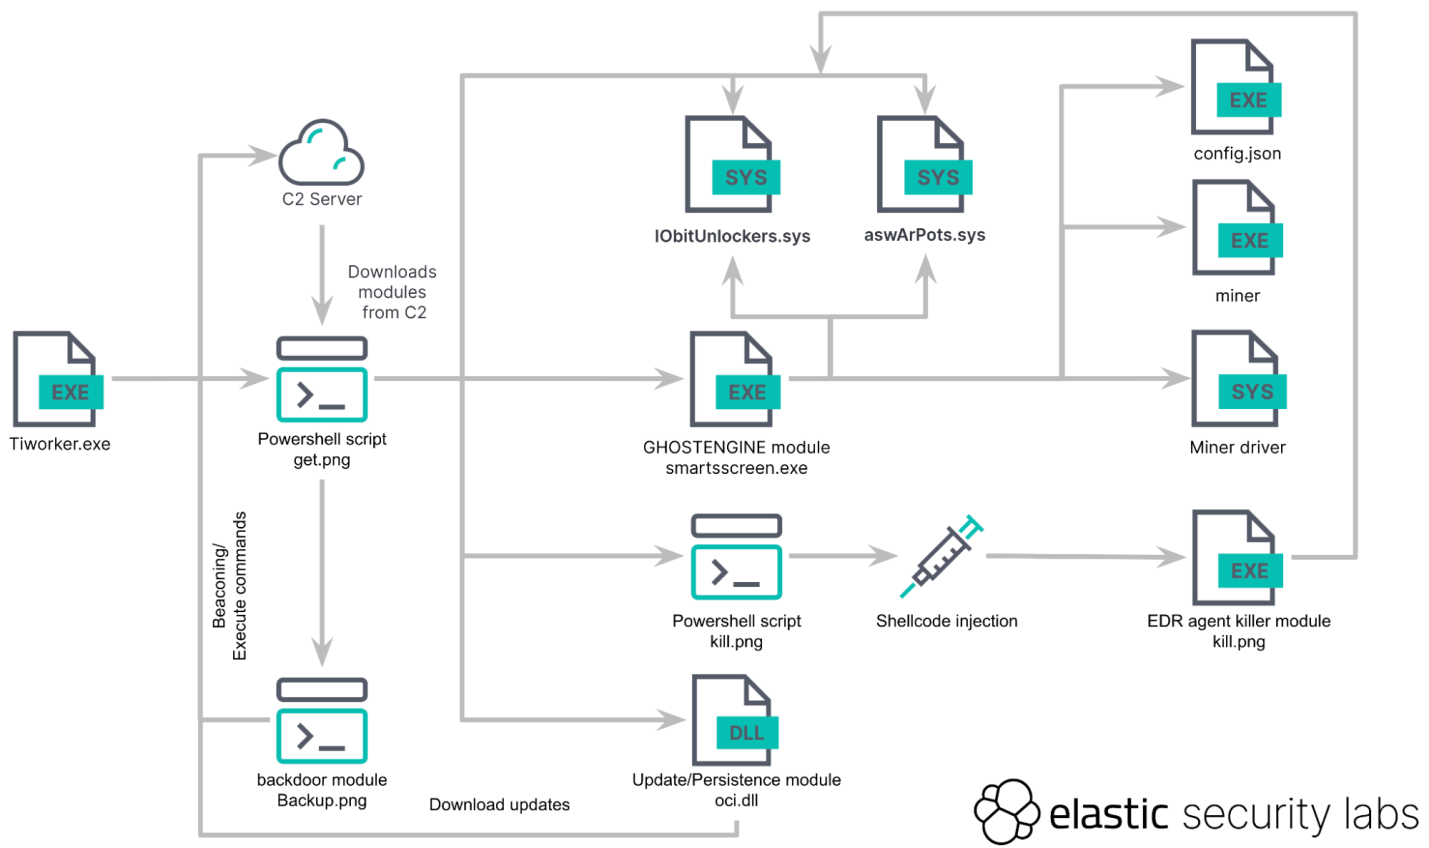
Атака начинается с исполнения Tiworker.exe — скрипта PowerShell, замаскированного под легитимный инсталлятор модулей Windows. Этот стейджер получает с C2-сервера файл get.png с основным загрузчиком GhostEngine.

Второй PowerShell-сценарий загружает дополнительные инструменты, модули, конфигурационные данные. Он также отключает Microsoft Defender, открывает удаленный доступ к системе, чистит журналы Windows, проверяет доступную память (ему нужно не менее 10 Мбайт на диске для дальнейших действий) и создает запланированные задания в обеспечение постоянного присутствия (OneDriveCloudSync, DefaultBrowserUpdate и OneDriveCloudBackup).

Закончив приготовления, лоадер скачивает и запускает smartsscreen.exe — основную полезную нагрузку GhostEngine. Вредоносный экзешник, в свою очередь, готовит почву для криптомайнера: загружает уязвимые драйверы aswArPot.sys (модуль Avast, который с использует также AvosLocker) и IObitUnlocker.sys (Iobit — бесплатный чистильщик Windows) и с их помощью прибивает EDR-процессы и удаляет соответствующие файлы.

Параллельно на сервер загружается oci.dll (с привлечением Windows-службы MSDTC). Этот компонент отвечает за обновление GhostEngine.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru