


Криптоджекер GhostEngine обходит EDR в Windows с помощью уязвимых драйверов

Криптоджекер GhostEngine обходит EDR в Windows с помощью уязвимых драйверов

Криптоджекер GhostEngine обходит EDR в Windows с помощью уязвимых драйверов

Вредонос GhostEngine, распространяемый в рамках кампании с кодовым именем REF4578, загружает уязвимые драйверы ядра для отключения EDR-защиты Windows и установки майнера XMRig. Способ взлома серверов и количество жертв неизвестны.

В Elastic Security Labs изучили цепочку заражения и отметили чрезмерную сложность развертывания зловреда и обеспечения его постоянного присутствия в системе. Связанный с REF4578 монеро-кошелек, который удалось выявить, за три месяца суммарно собрал $60,7 и до сих пор активен.

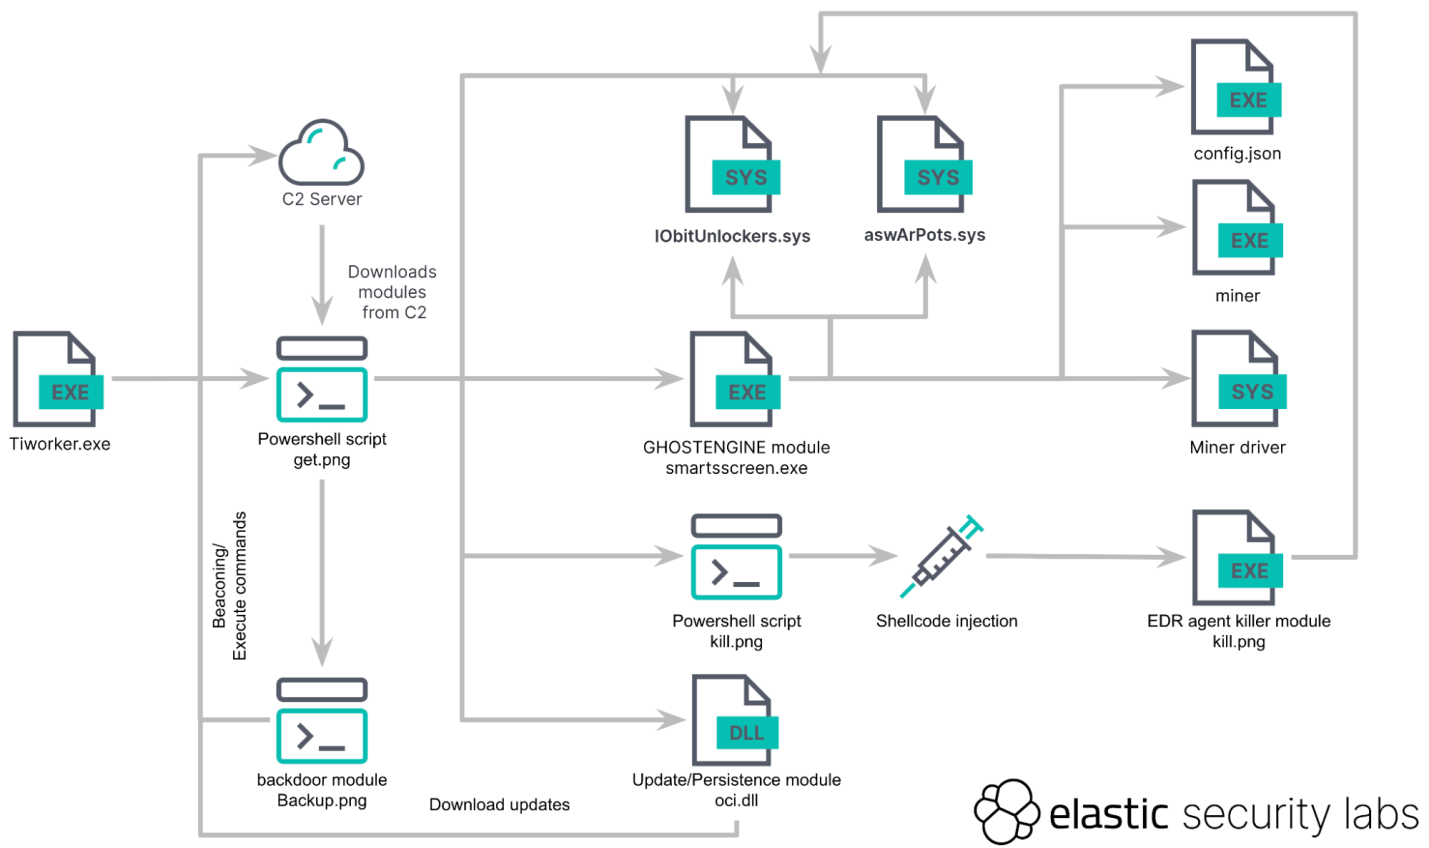
Атака начинается с исполнения Tiworker.exe — скрипта PowerShell, замаскированного под легитимный инсталлятор модулей Windows. Этот стейджер получает с C2-сервера файл get.png с основным загрузчиком GhostEngine.

Второй PowerShell-сценарий загружает дополнительные инструменты, модули, конфигурационные данные. Он также отключает Microsoft Defender, открывает удаленный доступ к системе, чистит журналы Windows, проверяет доступную память (ему нужно не менее 10 Мбайт на диске для дальнейших действий) и создает запланированные задания в обеспечение постоянного присутствия (OneDriveCloudSync, DefaultBrowserUpdate и OneDriveCloudBackup).

Закончив приготовления, лоадер скачивает и запускает smartsscreen.exe — основную полезную нагрузку GhostEngine. Вредоносный экзешник, в свою очередь, готовит почву для криптомайнера: загружает уязвимые драйверы aswArPot.sys (модуль Avast, который с использует также AvosLocker) и IObitUnlocker.sys (Iobit — бесплатный чистильщик Windows) и с их помощью прибивает EDR-процессы и удаляет соответствующие файлы.

Параллельно на сервер загружается oci.dll (с привлечением Windows-службы MSDTC). Этот компонент отвечает за обновление GhostEngine.

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru