


Werewolves атакуют российские сети через уязвимость, закрытую 6 лет назад

Werewolves атакуют российские сети через уязвимость, закрытую 6 лет назад

Werewolves атакуют российские сети через уязвимость, закрытую 6 лет назад

Кибергруппа Werewolves, вооруженная модом шифровальщика LockBit, не желает уходить из России. С конца апреля наблюдается новый всплеск вредоносных рассылок на адреса промпредприятий, телеком-провайдеров, ИТ-вендоров, финансистов, страховщиков.

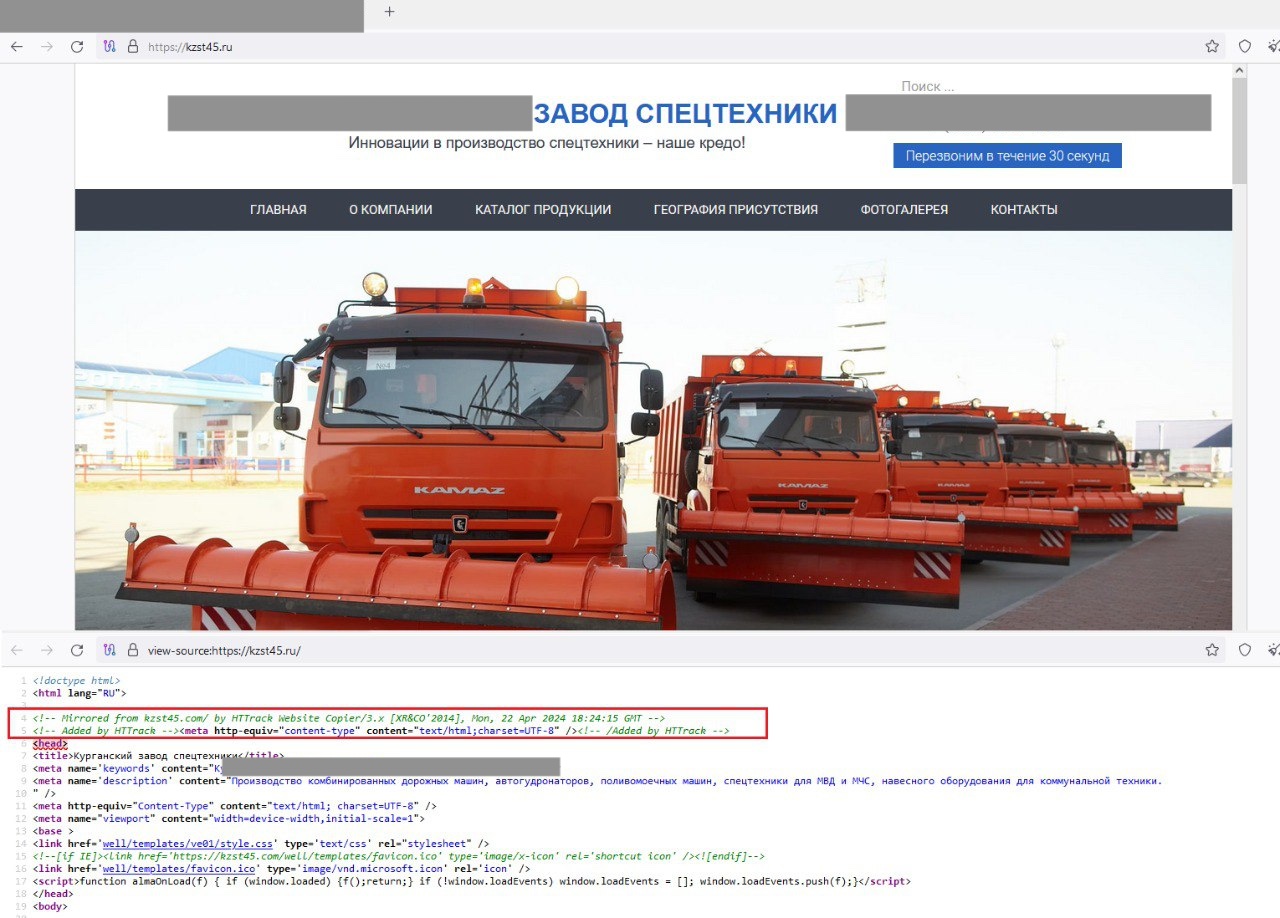
Для проведения новой серии атак злоумышленники создали поддельный сайт Курганского завода спецтехники (среди клиентов — МВД и МЧС). Содержимое скопировано целиком, но фейковый kzst45 размещен в другой TLD-зоне — RU, а не COM, как оригинал.


Вредоносные письма рассылаются с адреса a.s.rogov@kzst45[.]ru; на официальном сайте НПО «КЗСТ» уже опубликовано соответствующее предупреждение. В качестве приманки, как и в начале прошлого месяца, используется тема досудебных претензий.

Проведенный в F.A.C.C.T. анализ вложенного файла Рекламация.doc (результат VirusTotal — 30/66 по состоянию на 16 мая) показал, что он загружает RTF с эксплойтом к давней уязвимости CVE-2017-11882 в MS Office, которая до сих пор активно используется в атаках.

После отработки эксплойта на машину жертвы с другого сайта в зоне RU через редирект загружается файл HTA, выполняющий PowerShell-команду на распаковку и запуск стейджера Сobalt Strike. Тот, в свою очередь, загружает маячок Сobalt Strike с вшитым адресом C2-сервера (poopy[.]aarkhipov[.]ru).

Этот инструмент был неоднократно замечен в атаках Werewolves: он облегчает вымогателям проникновение в корпоративные сети. Цель нападений «оборотней» осталась прежней — внедрение вариации LockBit 3.0 (Black), созданной с помощью слитого Сеть билдера.

В качестве выкупа за ключ расшифровки файлов Werewolves обычно требуют от $130 тыс. до $1 миллиона. Отказникам угрожают публикацией факта взлома, то есть потерей репутации и клиентуры.

Подпишитесь на новости

Yandex B2B Tech объединила полнотекстовый и векторный поиск в одном запросе

Найти точный номер документа и одновременно разобраться, что пользователь имел в виду, — теперь обе задачи можно решать в YDB. Yandex B2B Tech добавила в базу данных гибридный поиск, объединяющий полнотекстовый и векторный подходы.

Как объясняют разработчики в блоге YDB, два вида поиска дополняют друг друга.

Например, в запросе о выплате по страховке номер полиса нужно найти точно, а описание страхового случая — сопоставить по смыслу, даже если в документах использованы другие формулировки.

Полнотекстовый поиск отвечает за слова, названия и коды, векторный — за смысловую близость. YDB объединяет результаты и ранжирует их внутри одного SQL-запроса.

Практический бонус для компаний: данные остаются в одной базе. Для такого сценария не нужно отдельно поддерживать поисковый движок и векторную базу, а затем следить, чтобы информация между ними не разъехалась. Индексы обновляются вместе с данными в рамках одной транзакции.

Технология рассчитана на чат-ботов, рекомендательные сервисы и ИИ-ассистентов, которым мало простого совпадения слов. Особенно когда приходится искать по технической информации, где точный код детали и человеческое описание проблемы одинаково важны.

Гибридный поиск доступен в корпоративной версии YDB 26.3 для развёртывания на собственной инфраструктуре и в облачном Managed Service for YDB.

RSS: Новости на портале Anti-Malware.ru