


Уязвимости в WinRAR стали любимыми у APT-групп в начале 2024 года

Уязвимости в WinRAR стали любимыми у APT-групп в начале 2024 года

Уязвимости в WinRAR стали любимыми у APT-групп в начале 2024 года

Киберпреступные группировки, работающие по крупным целям, в начале 2024 года использовали уязвимости в софте для удалённого доступа и популярном архиваторе WinRAR.

Об одной из таких уязвимостей мы писали в середине 2023 года — CVE-2023-38831. Тогда разработчики WinRAR устранили возможность выполнения вредоносного кода в Windows.

Спустя считаные дни после выхода патчей CVE-2023-38831 уже была замечена в атаках на трейдеров. А в следующем месяце злоумышленники выпустили фейковый эксплойт для дыры в WinRAR, который распространял троян VenomRAT на GitHub.

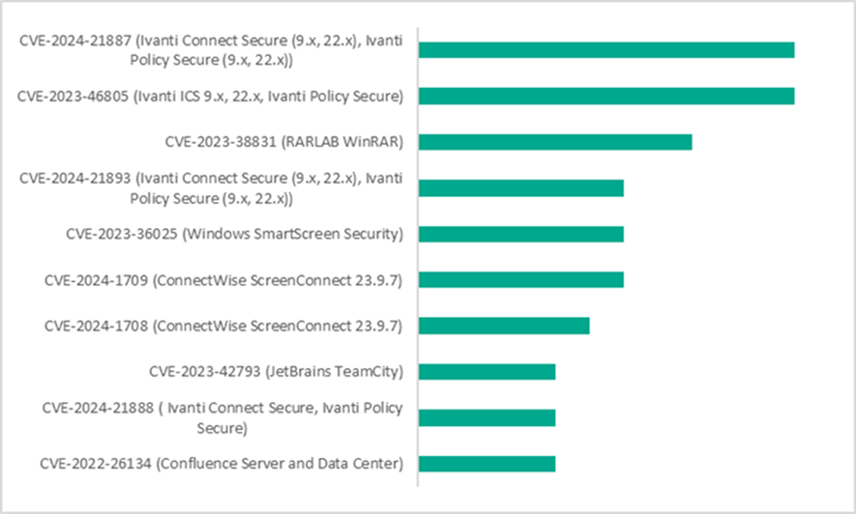
Эксперты «Лаборатории Касперского» изучили данные об атаках APT-групп за 2023 год — начало 2024 года. Оказалось, что в первом квартале 2024-го киберпреступники чаще всего задействовали бреши, позволяющие внедрить команды и обойти аутентификацию.

Помимо WinRAR и инструментов разграничения доступа (например, Windows SmartScreen), атакующих интересовал софт Ivanti, где не так давно нашли две уязвимости — CVE-2024-21887 и CVE-2023-46805.


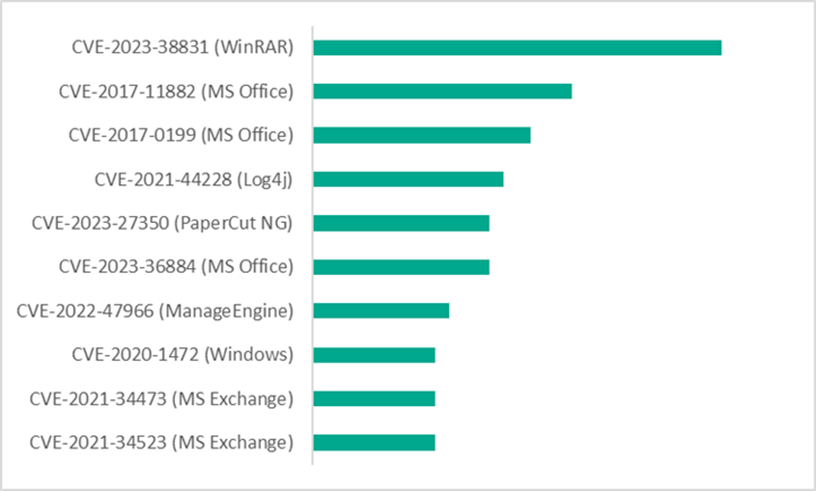
Дыры в WinRAR заняли третье место по частоте эксплуатации. Эффективность их использования в целевых кибератаках объясняется тем, что выбранная жертва не всегда может распознать подозрительные архивные файлы.

Кроме упомянутой уже CVE-2023-38831 в WinRAR, злоумышленники полюбили бреши CVE-2017-11882 и CVE-2017-0199 в MS Office.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru