


Уязвимости в WinRAR стали любимыми у APT-групп в начале 2024 года

Уязвимости в WinRAR стали любимыми у APT-групп в начале 2024 года

Уязвимости в WinRAR стали любимыми у APT-групп в начале 2024 года

Киберпреступные группировки, работающие по крупным целям, в начале 2024 года использовали уязвимости в софте для удалённого доступа и популярном архиваторе WinRAR.

Об одной из таких уязвимостей мы писали в середине 2023 года — CVE-2023-38831. Тогда разработчики WinRAR устранили возможность выполнения вредоносного кода в Windows.

Спустя считаные дни после выхода патчей CVE-2023-38831 уже была замечена в атаках на трейдеров. А в следующем месяце злоумышленники выпустили фейковый эксплойт для дыры в WinRAR, который распространял троян VenomRAT на GitHub.

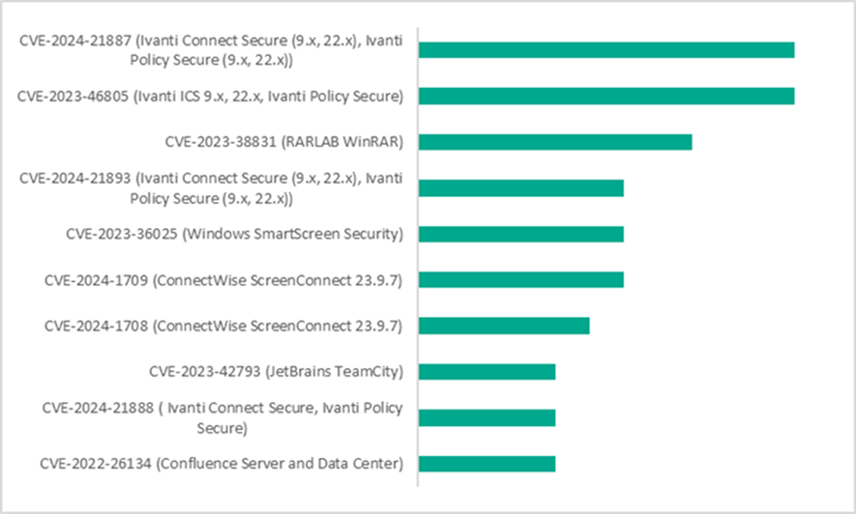
Эксперты «Лаборатории Касперского» изучили данные об атаках APT-групп за 2023 год — начало 2024 года. Оказалось, что в первом квартале 2024-го киберпреступники чаще всего задействовали бреши, позволяющие внедрить команды и обойти аутентификацию.

Помимо WinRAR и инструментов разграничения доступа (например, Windows SmartScreen), атакующих интересовал софт Ivanti, где не так давно нашли две уязвимости — CVE-2024-21887 и CVE-2023-46805.


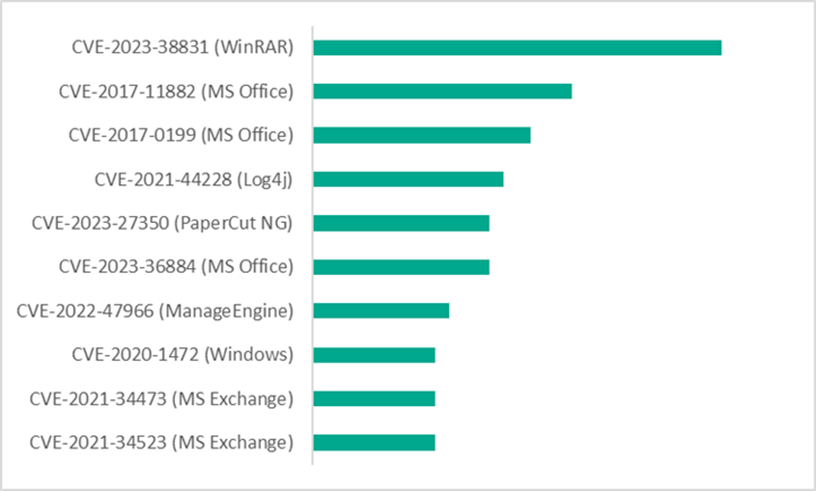
Дыры в WinRAR заняли третье место по частоте эксплуатации. Эффективность их использования в целевых кибератаках объясняется тем, что выбранная жертва не всегда может распознать подозрительные архивные файлы.

Кроме упомянутой уже CVE-2023-38831 в WinRAR, злоумышленники полюбили бреши CVE-2017-11882 и CVE-2017-0199 в MS Office.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru