


Обновление KB5036980 для Windows 11 добавило рекламу в меню Пуск

Обновление KB5036980 для Windows 11 добавило рекламу в меню Пуск

Обновление KB5036980 для Windows 11 добавило рекламу в меню Пуск

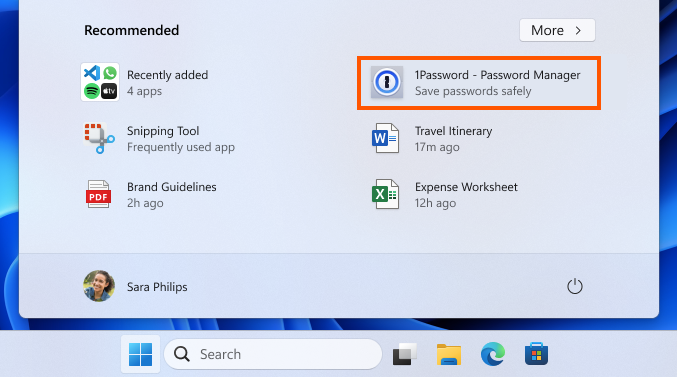
Microsoft включила рекламу в меню «Пуск» в предварительном накопительном обновлении KB5036980 для Windows 11 22H2 и 23H2.

12 дней назад мы писали, что компания работает над добавлением рекламы в меню «Пуск» Windows 11, чтобы пользователи не пропустили «отличные приложения», доступные в Microsoft Store.

Незадолго до этого специалисты Microsoft уже добавили несколько улучшений, таких как группировка недавно установленных приложений и показ часто используемых программ.

В разделе «Рекомендуемые» в меню «Пуск» будут отображаться некоторые приложения в Microsoft Store, которые разрабатывает ограниченный круг девелоперов.

Пользователи могут отказаться от рекламы, отключив опцию «Показывать рекомендации, рекламные акции приложений и многое другое» в разделе «Настройки» > «Персонализация» > «Пуск».


Данное обновление доступно для установки в Windows Update. Пользователям необходимо перейти в «Настройки» и нажать «Проверить наличие обновлений». Так как оно является необязательным, юзерам будет предложено загрузить и установить его, нажав на ссылку.

Пользователи также могут загрузить вручную и установить предварительное накопительное обновление KB5036980 из каталога обновлений Microsoft.

Ещё в ноябре 2022 года Microsoft пыталась продвигать некоторые свои «труды», такие как OneDrive, во всплывающем меню «Пуск».

В марте 2021 года в Проводнике компания также показывала рекламу своих продуктов. Microsofr продвигала Microsoft Edge в меню «Пуск» Windows 10 за год до этого. Однако во время тестирования рекламы Microsoft Teams она случайно сломала и меню «Пуск», и панель задач.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru