


Ряд ПЛК открыт для удаленной эксплуатации без шанса на патчинг

Ряд ПЛК открыт для удаленной эксплуатации без шанса на патчинг

Ряд ПЛК открыт для удаленной эксплуатации без шанса на патчинг

В промышленных контроллерах ряда производителей обнаружены критические уязвимости, для которых нет и, судя по всему, не будет патчей. Сетевые администраторы встают на защиту от эксплойтов.

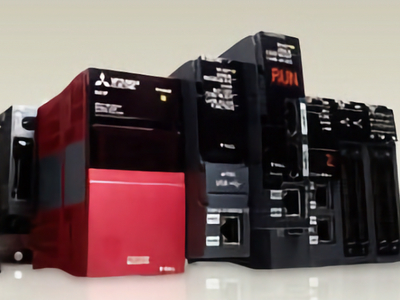
Агентство по кибербезопасности и защите инфраструктуры США (CISA) предупреждает администраторов об уязвимостях в двух устройствах промышленных систем управления — ПЛК Unitronics Vision Series и ПЛК Mitsubishi Electric MELSEC iQ-R Series.

По сообщению CISA, из-за хранения паролей в восстанавливаемом формате, контроллер ПЛК Unitronics Vision Series стал доступен для удаленной эксплуатации. Эта уязвимость (CVE-2024-1480) получила 8,7 балла по шкале CVSS.

Компания Unitronics не прокомментировала данную проблему. Специалисты из CISA рекомендуют пользователям изолировать контролеры от рабочих сетей и подключения к интернету, защитить устройства межсетевыми экранами. Для удаленного доступа лучше использовать безопасные методы, например VPN.

Остальные бреши затрагивают контроллер Mitsubishi Electric Corporation MELSEC iQ-R. Устройство передает пароли в открытом виде, которые легко перехватываются киберпреступниками. Уязвимости (CVE-2021-20599) дали 9,1 балла по CVSS.

Ещё три весомых дефекта было обнаружено в процессорах Mitsubishi MELSEC, таких как раскрытие конфиденциальной информации (CVE-2021-20594, CVSS 5,9), недостаточная защита учетных данных (CVE-2021-20597, CVSS 7,4) и ограничительный механизм блокировки учетной записи (CVE-2021-20598, CVSS 3,7). С помощью этих уязвимостей злоумышленники могут скомпрометировать имена пользователей, получить контроль над устройством и отказать в доступе легитимным пользователям.

В своём докладе исследователи CISA отметили, что несмотря на работу компании Mitsubishi над патчами, пользователям данных устройств недоступно обновление до исправленной версии. Агентство советует администраторам, в сетях которых есть эти ПЛК, принять защитные меры для минимизации рисков эксплуатации багов.

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru