


Кампания SteganoAmor атаковала 320 организаций с помощью стеганографии

Кампания SteganoAmor атаковала 320 организаций с помощью стеганографии

Кампания SteganoAmor атаковала 320 организаций с помощью стеганографии

Киберпреступная группировка TA558 запустила новую волну атак, в которых вредоносный код прячется в графическом изображении (стеганография). Кампанию назвали SteganoAmor.

Стеганография — относительно популярный трюк в среде хорошо подготовленных киберпреступников. Эта техника позволяет атакующим прятать данные внутри безобидных с виду файлов.

В случае грамотной реализации злоумышленникам удаётся усыпить бдительность не только целевого пользователя, но и установленных защитных программ.

TA558 активна с 2018 года, участники этой группы известны атаками на организации сферы путешествий и туризма. Последняя кампания, на которую обратили внимание специалисты Positive Technologies, отмечается использованием стеганографии.

Исследователи зафиксировали более 320 новых кибератак, затронувших компании по всему миру.

Всё начинается с письма, содержащего вложение в формате Excel и Word. В случае запуска этого аттача вредоносный документ будет пытаться эксплуатировать уязвимость под идентификатором CVE-2017-11882. Это старая брешь, позволяющая запускать вредоносный код без взаимодействия с пользователем.

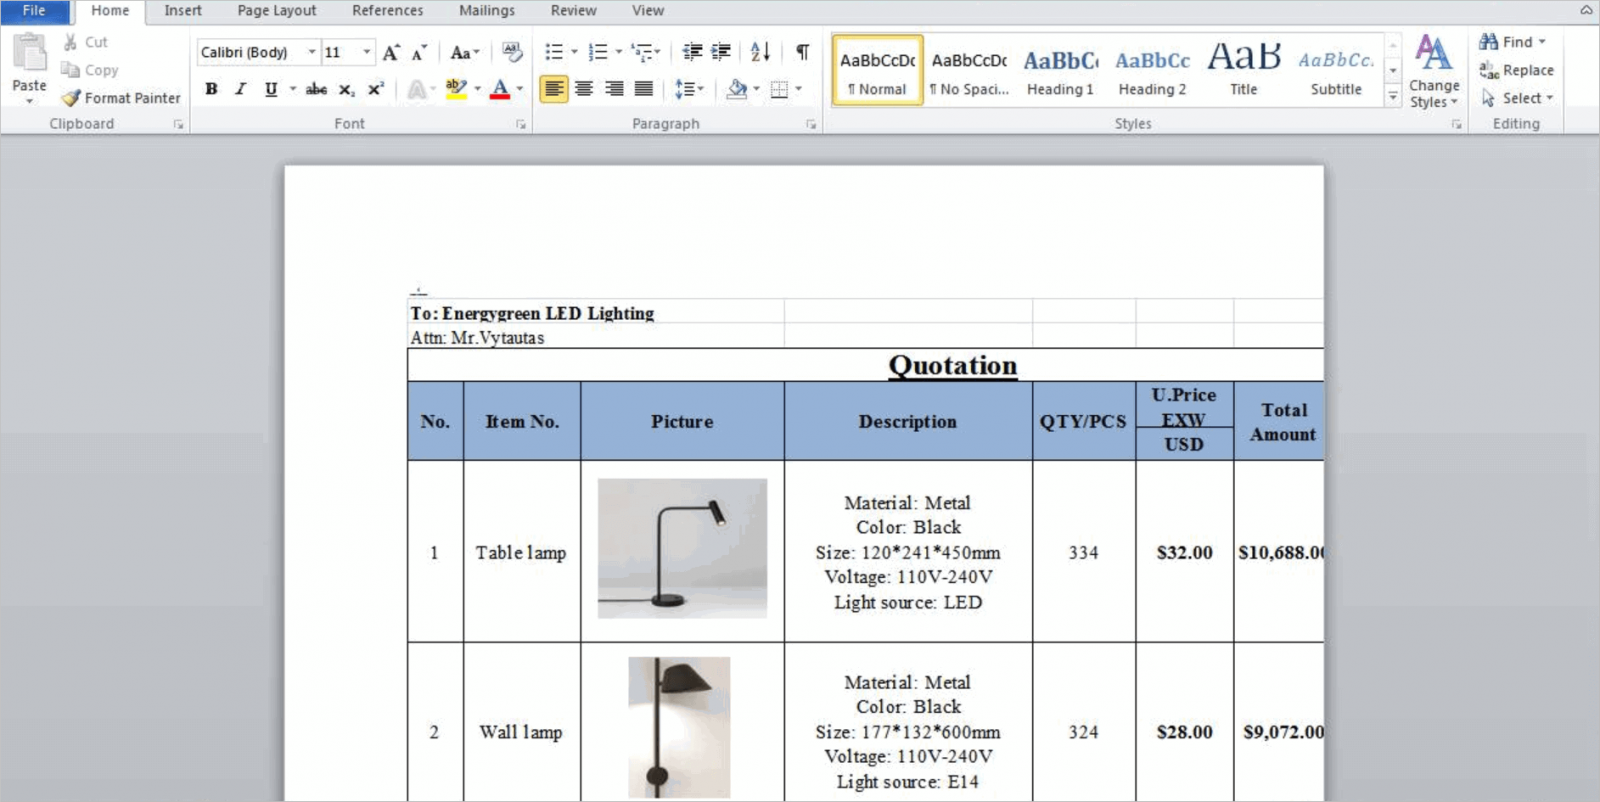
Поскольку Microsoft выпустила соответствующий патч ещё в 2017 году, перед нами очередное напоминание о важности своевременной установки обновлений софта. Сам вредоносный документ, фигурирующий в SteganoAmor, выглядит так:


Чтобы снизить риски блокировки отправленных писем, злоумышленники воспользовались взломанным SMTP-сервером. Если на атакованном компьютере не установлен патч для CVE-2017-11882, эксплойт загружает скрипт Visual Basic Script (VBS), а последний — получает изображение в формате JPG, в которое вставлен зашифрованный base-64 пейлоад.


В результате жертва получает на устройство одну из следующих вредоносных программ:

Подпишитесь на новости

Российское ПО должно дружить: РОСА и Ideco договорились о сотрудничестве

Собрать инфраструктуру из отечественных продуктов — полдела. Нужно ещё убедиться, что они нормально работают вместе. НТЦ ИТ РОСА и Ideco подписали соглашение о технологическом сотрудничестве, чтобы исследовать совместимость своих решений и сценарии их использования в единых комплексах.

РОСА разрабатывает российские ИТ-платформы, Ideco — средства информационной безопасности.

Компании планируют обмениваться технической информацией, консультировать друг друга и участвовать в совместных практических проектах. Главная задача — заранее разбираться с взаимодействием продуктов, чтобы технологические сюрпризы не доставались заказчику уже после внедрения.

В РОСА подчёркивают: бизнесу недостаточно набора решений, каждое из которых хорошо выполняет свою задачу. Операционные системы, инфраструктурные сервисы и средства защиты должны предсказуемо взаимодействовать между собой.

Ideco, в свою очередь, намерена прорабатывать встраивание средств сетевой безопасности в российскую инфраструктуру. Совместные сценарии рассчитаны на корпоративных и государственных заказчиков, а также промышленные предприятия.

Пока соглашение задаёт направление работы: конкретные проекты и условия их реализации партнёры будут определять отдельно.

RSS: Новости на портале Anti-Malware.ru