


Кампания SteganoAmor атаковала 320 организаций с помощью стеганографии

Кампания SteganoAmor атаковала 320 организаций с помощью стеганографии

Кампания SteganoAmor атаковала 320 организаций с помощью стеганографии

Киберпреступная группировка TA558 запустила новую волну атак, в которых вредоносный код прячется в графическом изображении (стеганография). Кампанию назвали SteganoAmor.

Стеганография — относительно популярный трюк в среде хорошо подготовленных киберпреступников. Эта техника позволяет атакующим прятать данные внутри безобидных с виду файлов.

В случае грамотной реализации злоумышленникам удаётся усыпить бдительность не только целевого пользователя, но и установленных защитных программ.

TA558 активна с 2018 года, участники этой группы известны атаками на организации сферы путешествий и туризма. Последняя кампания, на которую обратили внимание специалисты Positive Technologies, отмечается использованием стеганографии.

Исследователи зафиксировали более 320 новых кибератак, затронувших компании по всему миру.

Всё начинается с письма, содержащего вложение в формате Excel и Word. В случае запуска этого аттача вредоносный документ будет пытаться эксплуатировать уязвимость под идентификатором CVE-2017-11882. Это старая брешь, позволяющая запускать вредоносный код без взаимодействия с пользователем.

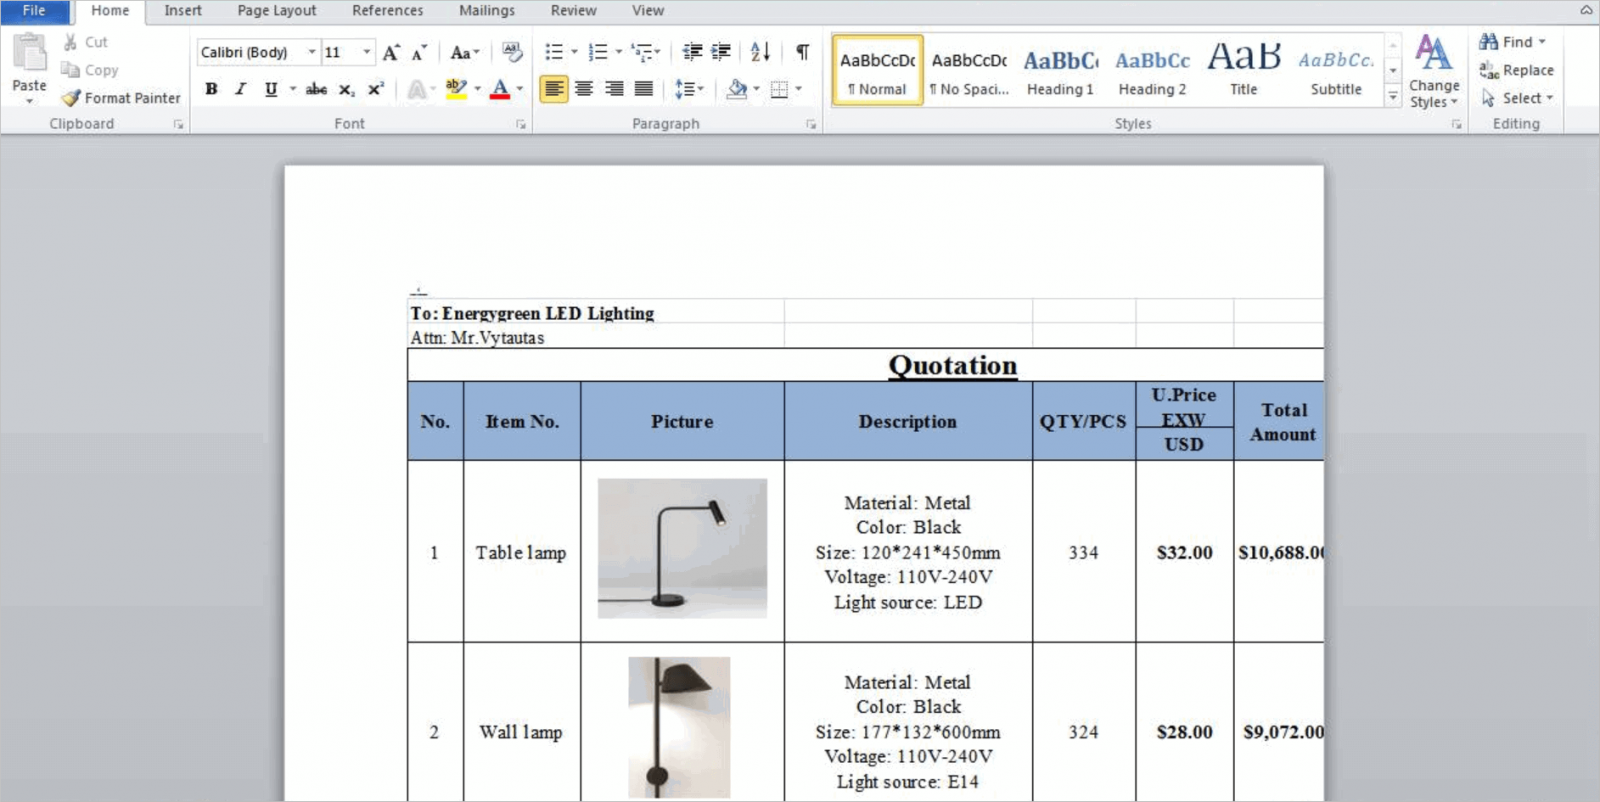
Поскольку Microsoft выпустила соответствующий патч ещё в 2017 году, перед нами очередное напоминание о важности своевременной установки обновлений софта. Сам вредоносный документ, фигурирующий в SteganoAmor, выглядит так:


Чтобы снизить риски блокировки отправленных писем, злоумышленники воспользовались взломанным SMTP-сервером. Если на атакованном компьютере не установлен патч для CVE-2017-11882, эксплойт загружает скрипт Visual Basic Script (VBS), а последний — получает изображение в формате JPG, в которое вставлен зашифрованный base-64 пейлоад.


В результате жертва получает на устройство одну из следующих вредоносных программ:

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru