


Разработчиков LastPass пытались обмануть дипфейком гендиректора

Разработчиков LastPass пытались обмануть дипфейком гендиректора

Разработчиков LastPass пытались обмануть дипфейком гендиректора

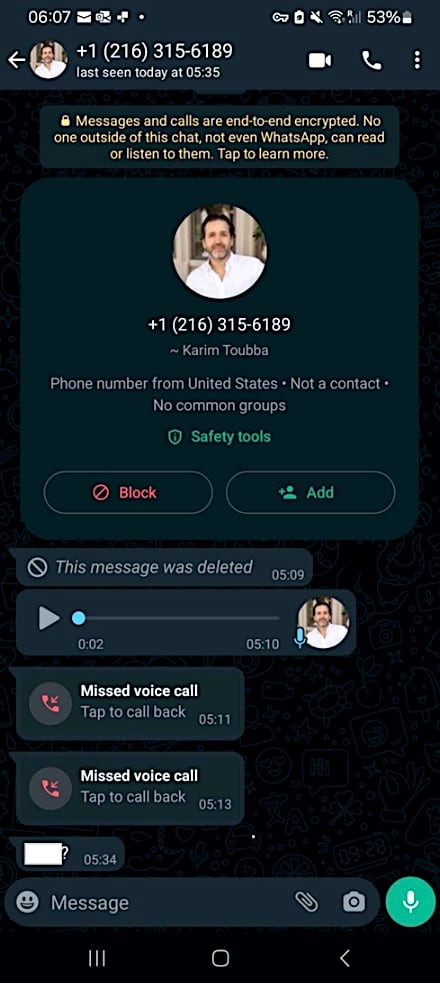
На этой неделе команда разработчиков менеджера паролей LastPass рассказала об интересной атаке кибермошенников на сотрудников. В частности, злоумышленники использовали дипфейк-технологии для имитации голоса генерального директора Карима Туббу.

Мошенники просчитались в одном: использовать WhatsApp (принадлежит Meta, признанной экстремистской и запрещённой в России) в качестве канала для корпоративной связи — весьма необычная практика.

Именно эта ошибка позволила сотрудникам распознать уловку. Например, Майк Косак, один из аналитиков в команде LastPass, приводит следующую информацию:

«В нашем случае один из работников получил несколько звонков и текстовых сообщений, а также как минимум одно голосовое сообщение, в котором использовался дипфейк. Злоумышленники пытались выдать себя за генерального директора».

«Поскольку они использовали для корпоративной связи нетипичный канал, да ещё учитывая повышенную бдительность сотрудников, все попытки связаться просто игнорировались. Команде безопасности сразу же доложили о попытках атаковать служащих».


В качестве основы для создания голосового дипфейка Карима Туббу, скорее всего, использовалась общедоступная информация. Например, на YouTube-канале LastPass можно найти видео, из которого вполне можно вытащить примеры для компилирования поддельной записи.

Напомним, статистика говорит, что только в одном январе 2024 года мошенники провели в России 2 тыс. атак с использованием дипфейков. Например, такого рода уловки использовались в Telegram.

А в марте мы анализировали, в чём опасность голосовых дипфейков и атак с их использованием.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru