


Разработчиков LastPass пытались обмануть дипфейком гендиректора

Разработчиков LastPass пытались обмануть дипфейком гендиректора

Разработчиков LastPass пытались обмануть дипфейком гендиректора

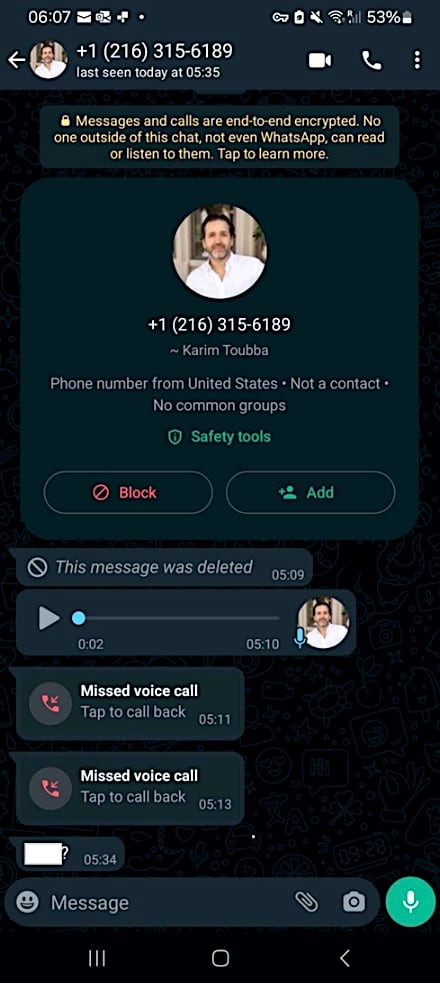
На этой неделе команда разработчиков менеджера паролей LastPass рассказала об интересной атаке кибермошенников на сотрудников. В частности, злоумышленники использовали дипфейк-технологии для имитации голоса генерального директора Карима Туббу.

Мошенники просчитались в одном: использовать WhatsApp (принадлежит Meta, признанной экстремистской и запрещённой в России) в качестве канала для корпоративной связи — весьма необычная практика.

Именно эта ошибка позволила сотрудникам распознать уловку. Например, Майк Косак, один из аналитиков в команде LastPass, приводит следующую информацию:

«В нашем случае один из работников получил несколько звонков и текстовых сообщений, а также как минимум одно голосовое сообщение, в котором использовался дипфейк. Злоумышленники пытались выдать себя за генерального директора».

«Поскольку они использовали для корпоративной связи нетипичный канал, да ещё учитывая повышенную бдительность сотрудников, все попытки связаться просто игнорировались. Команде безопасности сразу же доложили о попытках атаковать служащих».


В качестве основы для создания голосового дипфейка Карима Туббу, скорее всего, использовалась общедоступная информация. Например, на YouTube-канале LastPass можно найти видео, из которого вполне можно вытащить примеры для компилирования поддельной записи.

Напомним, статистика говорит, что только в одном январе 2024 года мошенники провели в России 2 тыс. атак с использованием дипфейков. Например, такого рода уловки использовались в Telegram.

А в марте мы анализировали, в чём опасность голосовых дипфейков и атак с их использованием.

Подпишитесь на новости

SOC Forum 2026 получил 126 заявок в трек AI & Cybersecurity

На SOC Forum 2026 больше всего желающих выступить оказалось в треке «AI & Cybersecurity»: туда подали 126 заявок из более чем 400. Год назад их было 53, а сам трек занимал четвертое место. Теперь он первый — искусственный интеллект уверенно забрал микрофон.

Оргкомитет завершил прием заявок на доклады. По итогам отбора в программу войдут 82 выступления: конкурс составил примерно пять заявок на место. Анонс программы уже опубликован на сайте форума, его будут дополнять.

Следом за ИИ по числу заявок расположились «Defence», «ИБ и бизнес» и «SOC-практикум». Материалы оценивали эксперты «Солара», «Лаборатории Касперского», BI.ZONE, Positive Technologies и Security Vision. Смотрели на актуальность, оригинальность и практическую пользу.

В заявках фигурируют 341 спикер и со-спикер из 131 организации. Помимо ИБ-вендоров, выступить предложили специалисты Сбера, Т-Банка, Яндекса, Билайна, МТС, Т1, промышленных компаний и университетов. Больше всего заявок подали представители Kaspersky — 24, «Солара» — 21 и Positive Technologies — 20.

Сам форум пройдет 27-28 октября в московском кластере «Ломоносов». Первый день отдадут бизнесу и регуляторике: как внедрение ИИ меняет компании, управление и требования к безопасности. Второй — технической практике: обнаружению и расследованию атак, защитной инфраструктуре и применению нейросетей в ИБ.

По числу заявок интерес к ИИ очевиден. Теперь очередь за докладами: показать, где нейросети действительно помогают защищаться, а где вместе с автоматизацией приносят новую головную боль.

RSS: Новости на портале Anti-Malware.ru