


Разработчиков LastPass пытались обмануть дипфейком гендиректора

Разработчиков LastPass пытались обмануть дипфейком гендиректора

Разработчиков LastPass пытались обмануть дипфейком гендиректора

На этой неделе команда разработчиков менеджера паролей LastPass рассказала об интересной атаке кибермошенников на сотрудников. В частности, злоумышленники использовали дипфейк-технологии для имитации голоса генерального директора Карима Туббу.

Мошенники просчитались в одном: использовать WhatsApp (принадлежит Meta, признанной экстремистской и запрещённой в России) в качестве канала для корпоративной связи — весьма необычная практика.

Именно эта ошибка позволила сотрудникам распознать уловку. Например, Майк Косак, один из аналитиков в команде LastPass, приводит следующую информацию:

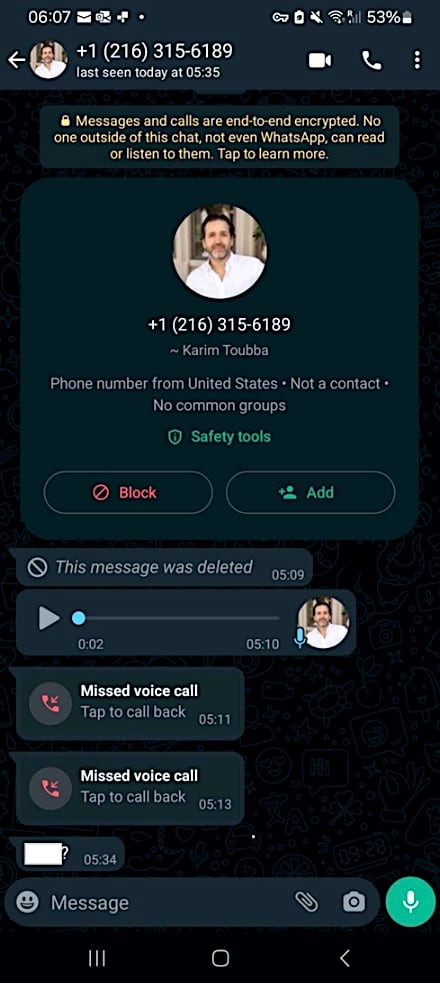
«В нашем случае один из работников получил несколько звонков и текстовых сообщений, а также как минимум одно голосовое сообщение, в котором использовался дипфейк. Злоумышленники пытались выдать себя за генерального директора».

«Поскольку они использовали для корпоративной связи нетипичный канал, да ещё учитывая повышенную бдительность сотрудников, все попытки связаться просто игнорировались. Команде безопасности сразу же доложили о попытках атаковать служащих».


В качестве основы для создания голосового дипфейка Карима Туббу, скорее всего, использовалась общедоступная информация. Например, на YouTube-канале LastPass можно найти видео, из которого вполне можно вытащить примеры для компилирования поддельной записи.

Напомним, статистика говорит, что только в одном январе 2024 года мошенники провели в России 2 тыс. атак с использованием дипфейков. Например, такого рода уловки использовались в Telegram.

А в марте мы анализировали, в чём опасность голосовых дипфейков и атак с их использованием.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru