


Фишинговая схема Darcula атакует iPhone через iMessage, Android — через RCS

Фишинговая схема Darcula атакует iPhone через iMessage, Android — через RCS

Фишинговая схема Darcula атакует iPhone через iMessage, Android — через RCS

«Darcula» — новая киберугроза, которая распространяется по схеме «фишинг как услуга» (phishing-as-a-service, PhaaS) и использует 20 тысяч доменов для подделки брендов и кражи учётных данных пользователей Android-смартфонов и iPhone.

Компании Darcula распространились более чем на 100 стран, атакуются организации из финансовых, государственных, налоговых секторов, а также телекоммуникационные и авиакомпании.

Начинающим и продвинутым кибермошенникам предлагают на выбор более 200 шаблонов сообщений. Отличительная особенность Darcula — использование протокола Rich Communication Services (RCS) для Google Messages (при атаках на Android) и iMessage (для атак на iPhone). Таким образом, в схеме не участвует СМС.

На Darcula первым обратил внимание специалист Netcraft Ошри Калон. Как отмечал исследователь, платформа используется для сложных фишинговых атак. Операторы задействуют JavaScript, React, Docker и Harbor для постоянного обновления, добавляя набору новые функциональные возможности.

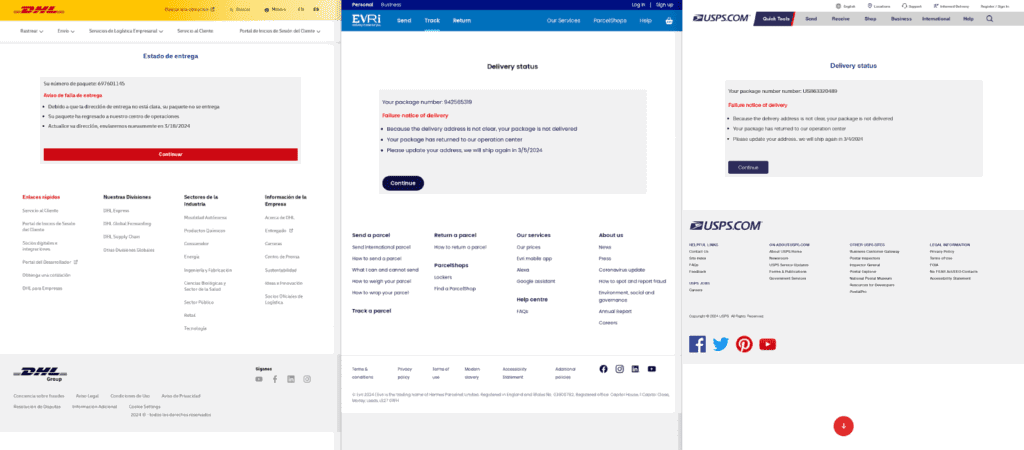
Злоумышленники выбирают узнаваемые бренды, после чего маскируют веб-ресурсы под официальные сайты этих корпораций. Посадочные страницы, как правило, выглядят так:


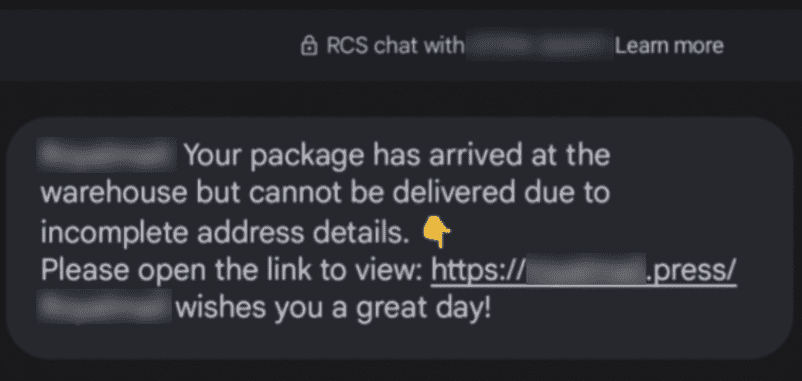
Для отправки фишинговых URL киберпреступники отказались от стандартных СМС-сообщений и стали использовать вместо них более продвинутые RCS (Android) и iMessage (iOS).

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru