


Фишинговая схема Darcula атакует iPhone через iMessage, Android — через RCS

Фишинговая схема Darcula атакует iPhone через iMessage, Android — через RCS

Фишинговая схема Darcula атакует iPhone через iMessage, Android — через RCS

«Darcula» — новая киберугроза, которая распространяется по схеме «фишинг как услуга» (phishing-as-a-service, PhaaS) и использует 20 тысяч доменов для подделки брендов и кражи учётных данных пользователей Android-смартфонов и iPhone.

Компании Darcula распространились более чем на 100 стран, атакуются организации из финансовых, государственных, налоговых секторов, а также телекоммуникационные и авиакомпании.

Начинающим и продвинутым кибермошенникам предлагают на выбор более 200 шаблонов сообщений. Отличительная особенность Darcula — использование протокола Rich Communication Services (RCS) для Google Messages (при атаках на Android) и iMessage (для атак на iPhone). Таким образом, в схеме не участвует СМС.

На Darcula первым обратил внимание специалист Netcraft Ошри Калон. Как отмечал исследователь, платформа используется для сложных фишинговых атак. Операторы задействуют JavaScript, React, Docker и Harbor для постоянного обновления, добавляя набору новые функциональные возможности.

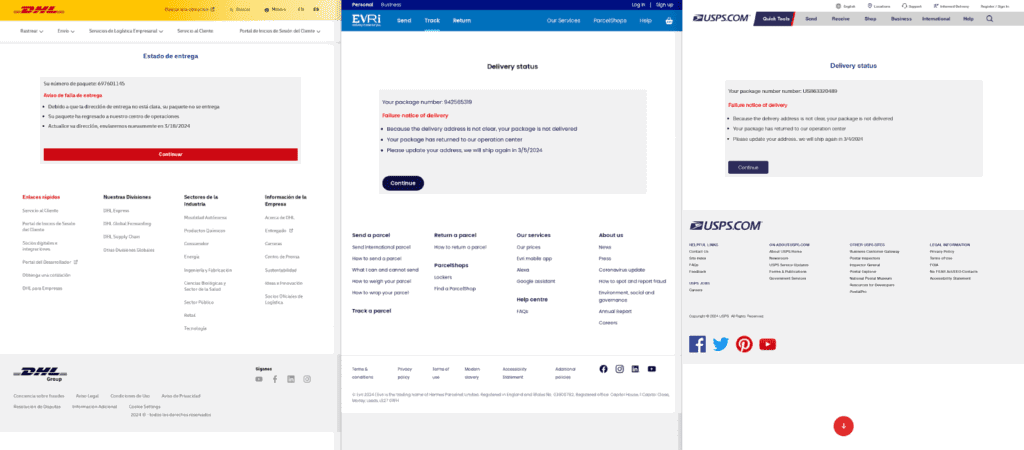
Злоумышленники выбирают узнаваемые бренды, после чего маскируют веб-ресурсы под официальные сайты этих корпораций. Посадочные страницы, как правило, выглядят так:


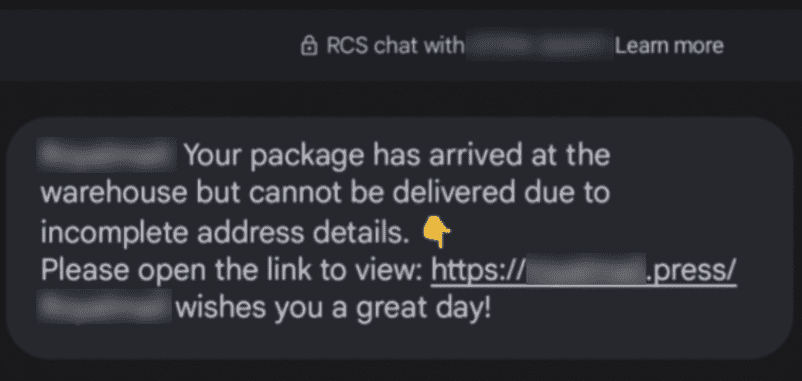
Для отправки фишинговых URL киберпреступники отказались от стандартных СМС-сообщений и стали использовать вместо них более продвинутые RCS (Android) и iMessage (iOS).

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru