


Фишинговая схема Darcula атакует iPhone через iMessage, Android — через RCS

Фишинговая схема Darcula атакует iPhone через iMessage, Android — через RCS

Фишинговая схема Darcula атакует iPhone через iMessage, Android — через RCS

«Darcula» — новая киберугроза, которая распространяется по схеме «фишинг как услуга» (phishing-as-a-service, PhaaS) и использует 20 тысяч доменов для подделки брендов и кражи учётных данных пользователей Android-смартфонов и iPhone.

Компании Darcula распространились более чем на 100 стран, атакуются организации из финансовых, государственных, налоговых секторов, а также телекоммуникационные и авиакомпании.

Начинающим и продвинутым кибермошенникам предлагают на выбор более 200 шаблонов сообщений. Отличительная особенность Darcula — использование протокола Rich Communication Services (RCS) для Google Messages (при атаках на Android) и iMessage (для атак на iPhone). Таким образом, в схеме не участвует СМС.

На Darcula первым обратил внимание специалист Netcraft Ошри Калон. Как отмечал исследователь, платформа используется для сложных фишинговых атак. Операторы задействуют JavaScript, React, Docker и Harbor для постоянного обновления, добавляя набору новые функциональные возможности.

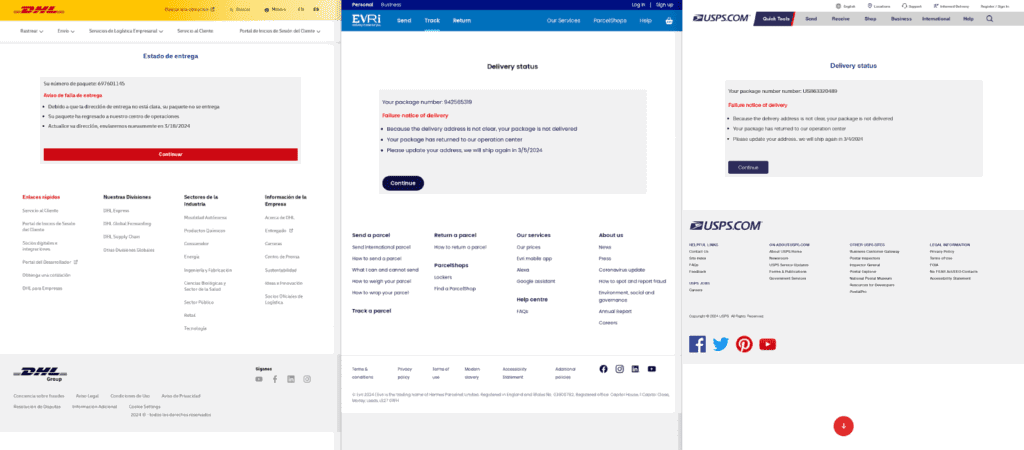
Злоумышленники выбирают узнаваемые бренды, после чего маскируют веб-ресурсы под официальные сайты этих корпораций. Посадочные страницы, как правило, выглядят так:


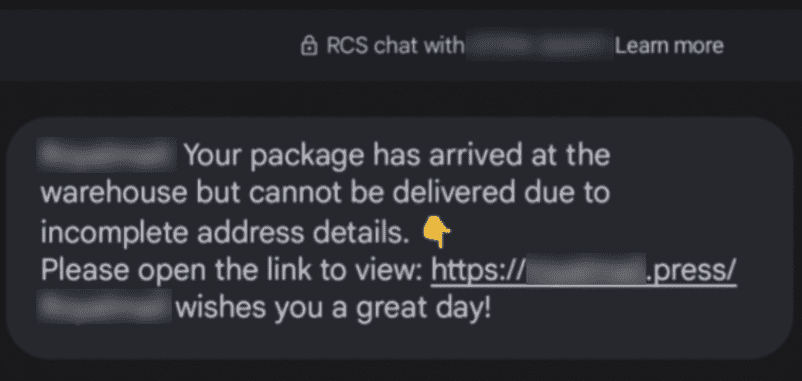
Для отправки фишинговых URL киберпреступники отказались от стандартных СМС-сообщений и стали использовать вместо них более продвинутые RCS (Android) и iMessage (iOS).

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru