


Новый вектор атаки ZenHammer затрагивает процессоры AMD Zen и DDR5 RAM

Новый вектор атаки ZenHammer затрагивает процессоры AMD Zen и DDR5 RAM

Новый вектор атаки ZenHammer затрагивает процессоры AMD Zen и DDR5 RAM

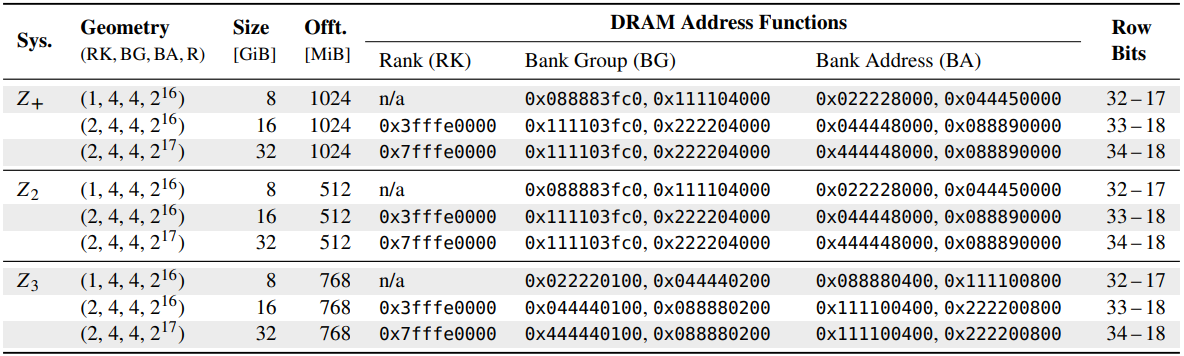
Исследователи разработали новый вектор — ZenHammer, ставший первым типом атаки Rowhammer DRAM против микроархитектуры AMD Zen (мапирует физические адреса на чипах памяти DDR4 и DDR5).

Ранее считалось, что чипы AMD Zen и модули DDR5 RAM менее уязвимы перед Rowhammer. Теперь новое исследование поставило под сомнение это утверждение.

ZenHammer разработали и показали специалисты Швейцарской высшей технической школы Цюриха. По их словам, решить проблему запуска атаки вида Rowhammer на AMD Zen помогли обратный инжиниринг и нелинейные функции адресации DRAM на платформах AMD.


Ранее Rowhammer хорошо работал с процессорами Intel и ARM, при этом архитектура Zen считалась относительно незатронутой из-за схем адресации DRAM, синхронизации с командами обновления и пр.

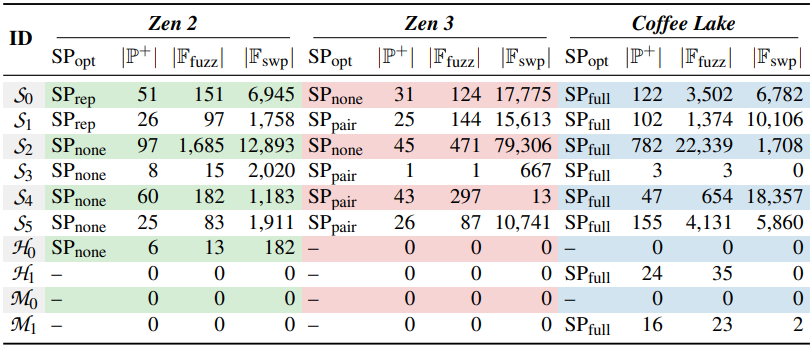
В новом отчёте (PDF) исследователи описывают метод обхода одной из защитных мер — Target Row Refresh (TRR), в чём помогла синхронизации атаки с помощью команд обновления DRAM. Более того, эксперты оптимизировали шаблоны доступа к памяти, что позволило увеличить скорость активации строк.

В результате удалось продемонстрировать вектор атаки ZenHammer, в ходе которого специалисты вызвали перестановку битов в случае с модулями DDR4 на платформах AMD Zen 2 (Ryzen 5 3600X) и Zen 3 (Ryzen 5 5600G).


Стоит отметить, что AMD выпустила уведомление, в котором есть советы по противодействию ZenHammer. Корпорация также пообещала изучить проблему подробнее и актуализировать информацию для пользователей.

Подпишитесь на новости

Кофеварка устроила сетевой марафон: терабайт трафика за десять дней

Умная кофеварка Keurig K-Supreme Smart решила, что просто варить кофе — слишком скучное занятие. За десять дней устройство сгенерировало около 1 ТБ исходящего трафика и перегрузило домашнюю точку доступа Wi-Fi.

Как рассказывает один из пользователей X, аномалию заметил пользователь Nomad, который помогал родителям обслуживать сеть. Панель UniFi показала 1008 ГБ исходящего и 9,94 ГБ входящего трафика от кофеварки.

Первая мысль была понятной: неужели кухонный гаджет отправляет производителю столько данных? Устройство отключили, а хозяин уже собирался искать замену.

Но обвинять кофеварку в сливе терабайта информации оказалось рано. Большая часть трафика оставалась внутри домашней сети. Интернет-канал она не забила, зато точке доступа досталось. Причем бытовая техника была вынесена в отдельную сеть.


Повторный тест проблему не воспроизвел. Захвата пакетов для анализа тоже не было, поэтому неизвестны ни содержимое трафика, ни причина аномалии. О похожих случаях другие пользователи пока не сообщали, производитель ситуацию не прокомментировал.

Подключение к интернету этой модели нужно для удаленного управления, расписания, распознавания капсул и автоматического заказа новых запасов кофе.

Получился утренний эспрессо с нагрузочным тестированием Wi-Fi.

RSS: Новости на портале Anti-Malware.ru