


76% российских компаний комбинируют СЗИ для защиты конечных устройств

76% российских компаний комбинируют СЗИ для защиты конечных устройств

76% российских компаний комбинируют СЗИ для защиты конечных устройств

Почти три четверти (73%) опрошенных Positive Technologies российских специалистов ИБ и ИТ считают обнаружение и предотвращение целевых атак главной задачей при построении защиты конечных точек. В 76% компаний с этой целью используются несколько СЗИ.

В то же время 74% респондентов отметили, что их организация недостаточно защищена от сложных и целевых атак, а 14% довелось иметь дело с такими инцидентами. Опрос о практиках защиты конечных точек был проведен в конце прошлого года; в нем приняли участие более 170 представителей малого, среднего и крупного бизнеса.

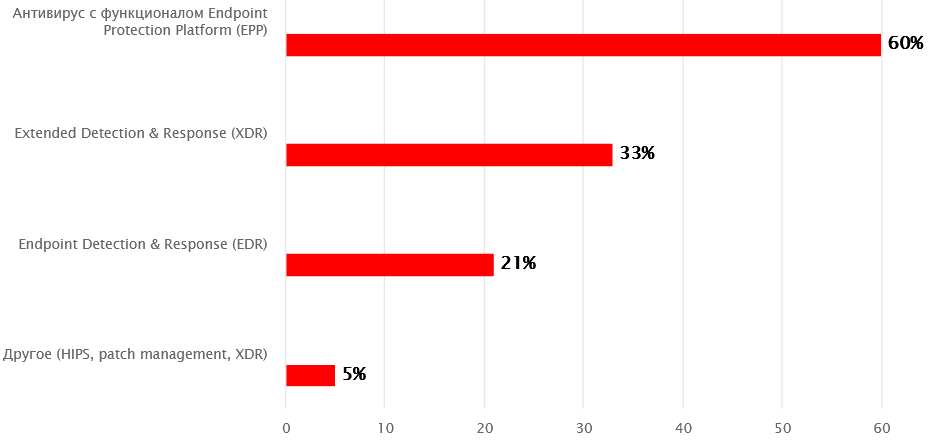
Как оказалось, подход к защите конечных устройств в российских компаниях неодинаков. Крупные организации комбинируют различные решения, другие полагаются на продукты одного класса, а 24% считают, что для защиты конечных точек достаточно антивирусного решения, и не рассматривают другие СЗИ.


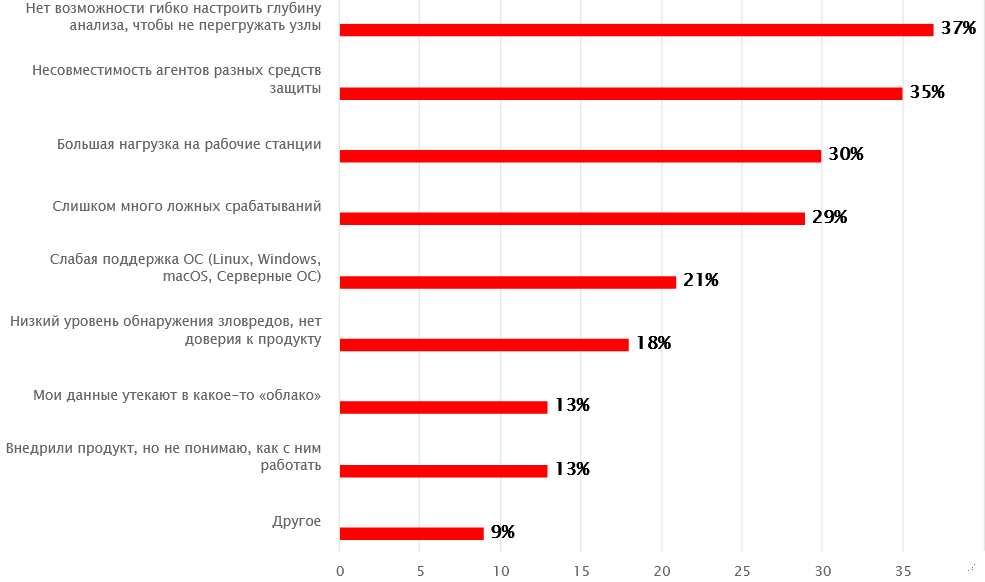
Из проблем, с которыми можно столкнуться при построении защиты конечных точек, респонденты больше всего жаловались на исключающие адаптацию коробочные продукты и несовместимость СЗИ разного производства.


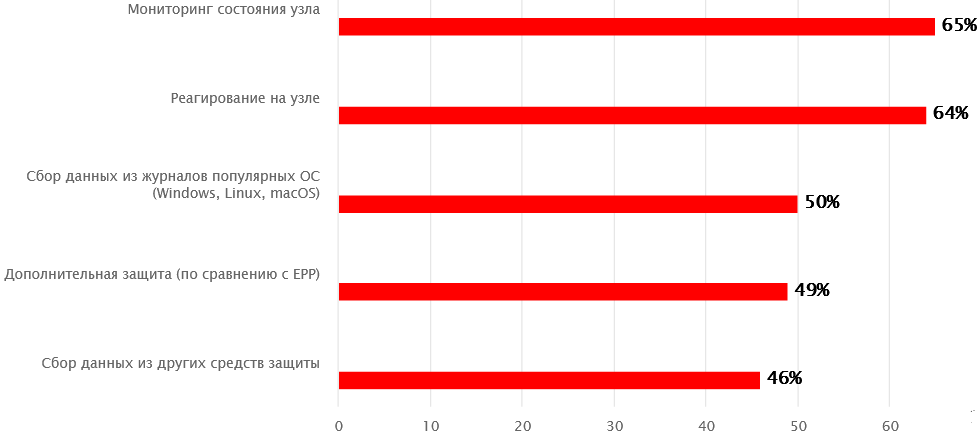
Из функций, наиболее ценимых в продуктах класса EDR, участники опроса наряду с основными и очевидными (мониторинг хостов, отклик на угрозы) назвали также сбор данных из журналов Windows, macOS и Linux. Эксперты объясняют такое предпочтение тем фактом, что гетерогенным сетям крупных компаний нужна дополнительная защита на уровне узлов.


«При выборе EDR-решения важно обратить внимание на поддержку российских операционных систем, включенных в единый реестр отечественного ПО, способность к интеграции в различные виртуальные среды, гибкость настройки и возможность автономной работы, — комментирует Никита Юдин, менеджер по развитию и продвижению решений PT для защиты конечных точек. — Кроме того, необходимо встраивать технологии продвинутых методов обнаружения и анализа ВПО, а также инструменты реагирования в процессы проактивного поиска угроз».

Подпишитесь на новости

Пассворк вдвое снизил цену на менеджер паролей к «Чёрной пятнице»

Пассворк, российский разработчик менеджера паролей и секретов для бизнеса, с 16 ноября по 5 декабря проводит акцию «Чёрная пятница». Для каждой версии продукта действует своё предложение: для установки на серверы компании — скидка, для облачного решения — бонус при пополнении баланса.

Задача, которую решают такие системы, знакома большинству ИТ-отделов. Доступы к рабочим сервисам со временем расползаются по чатам, таблицам и личным заметкам. Сложности начинаются, когда новому сотруднику нужно сразу выдать несколько доступов, уходящему закрыть их, а подрядчику открыть доступ ровно на неделю.

В Пассворке учётные данные хранятся в общих сейфах. Доступ к ним выдаёт администратор через роли и группы, а действия пользователей сохраняются в истории. Новому сотруднику открываются нужные сейфы, у уходящего права отзываются в одном месте, а подрядчику можно открыть только те записи, которые нужны ему для работы.

Версия для установки на серверы подходит организациям, которые хотят хранить данные внутри своего контура. Облачное решение рассчитано на тех, кому нужен быстрый старт без собственной инфраструктуры.

В рамках акции на покупку версии для установки на собственные серверы действует скидка 50%. В облачном решении пополнения баланса в период акции удваиваются.

Продукт можно протестировать бесплатно. Подробные условия опубликованы на сайте Пассворка.

RSS: Новости на портале Anti-Malware.ru