


Яндекс выплатил этичным хакерам 70 млн рублей в 2023 году

Яндекс выплатил этичным хакерам 70 млн рублей в 2023 году

Яндекс выплатил этичным хакерам 70 млн рублей в 2023 году

Представители Яндекс сообщили, что корпорация в 2023 году выплатила «белым» хакерам 70 миллионов рублей за уязвимости, найденные в сервисах и инфраструктуре техногиганта.

Интересно, что показатели аналогичных выплат за 2022 год почти вдвое меньше. Компания связывает это с запуском конкурсов по различным направлениям программы Bug Bounty с повышенными выплатами.

Так, в конкурсах иногда можно получить суммы, в десять раз превышающие обычные вознаграждения. Помимо этого, отмечается рост числа участников охоты за багами.

Один из конкурсов, которые Яндекс приводит в пример, был посвящён защите пользовательских данных: исследователи пытались найти бреши, способные привести к раскрытию конфиденциальной информации.

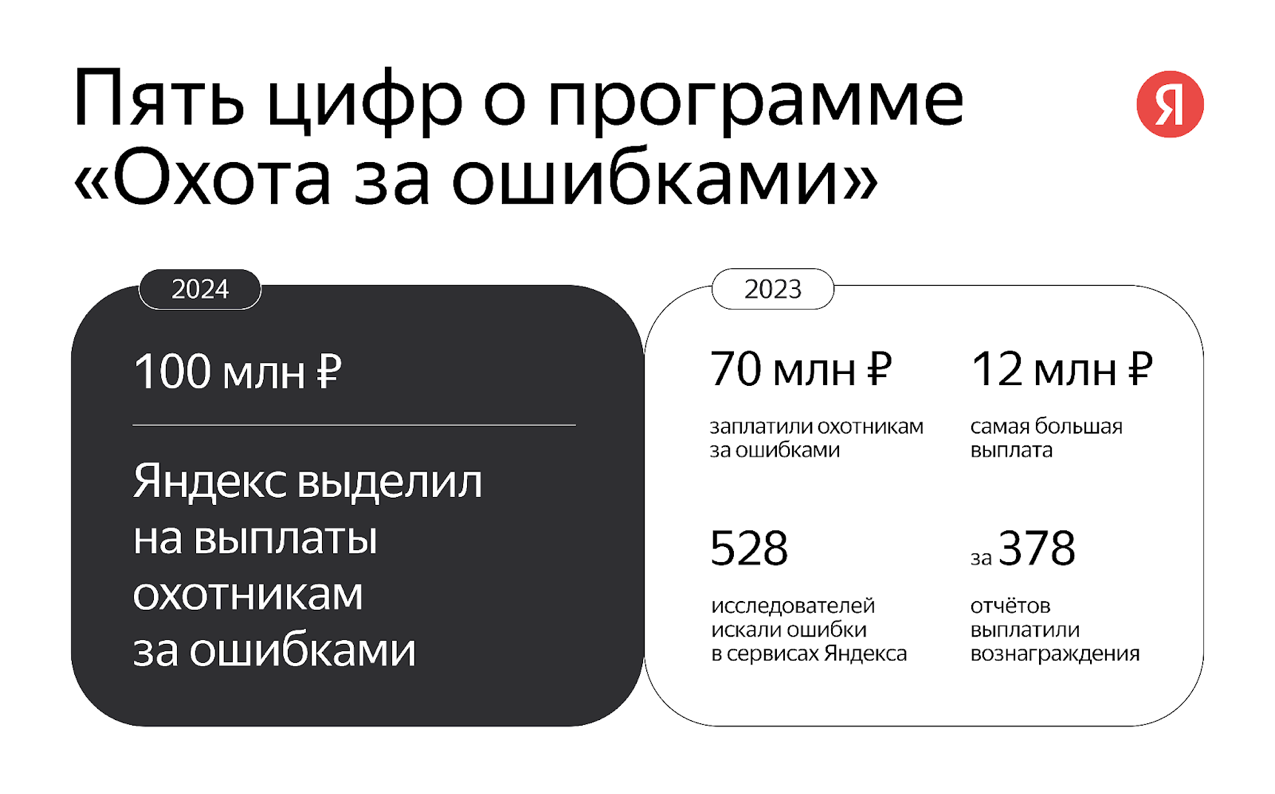
В этом году корпорация планирует выделить не менее 100 миллионов рублей на выплаты этичным хакерам. Яндекс рассчитывает привлечь больше внешних специалистов и дополнительно усилить безопасность своих сервисов. Итоги Bug Bounty за 2023 год представлены на инфографике:


В общей сложности в программе участвовали 528 экспертов, которые сгенерировали 763 отчёта о багах (378 были уникальными). Все критические уязвимости разработчики уже устранили.

Самые крупные выплаты составили 12 млн, 7,5 млн и 3,7 млн рублей.

Напомним, в конце прошлого месяца Яндекс ID ввёл аутентификацию с помощью сканирования отпечатка пальца или лица.

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru