


Российское машиностроение атакуют шпионы, вооруженные WhiteSnake Stealer

Российское машиностроение атакуют шпионы, вооруженные WhiteSnake Stealer

Российское машиностроение атакуют шпионы, вооруженные WhiteSnake Stealer

В рамках целевой атаки на машиностроительное предприятие неизвестные злоумышленники отправляли на корпоративные адреса письма от имени СК РФ с троянским вложением. При его открытии в систему с помощью WhiteSnake внедрялся JavaScript-бэкдор.

Судя по набору инструментов (инфостилер, модульный бэкдор, программа для прослушки через микрофон), целью атаки являлся сбор информации о сотрудниках компании, ее инфраструктуре и внутренней сети. Эксперты «Доктор Веб» зафиксировали также выгрузку данных (файлов и скриншотов); авторство шпионской атаки установить не удалось.

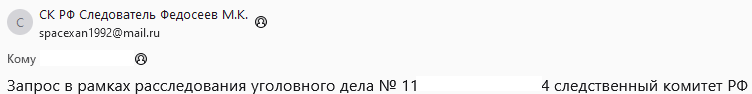
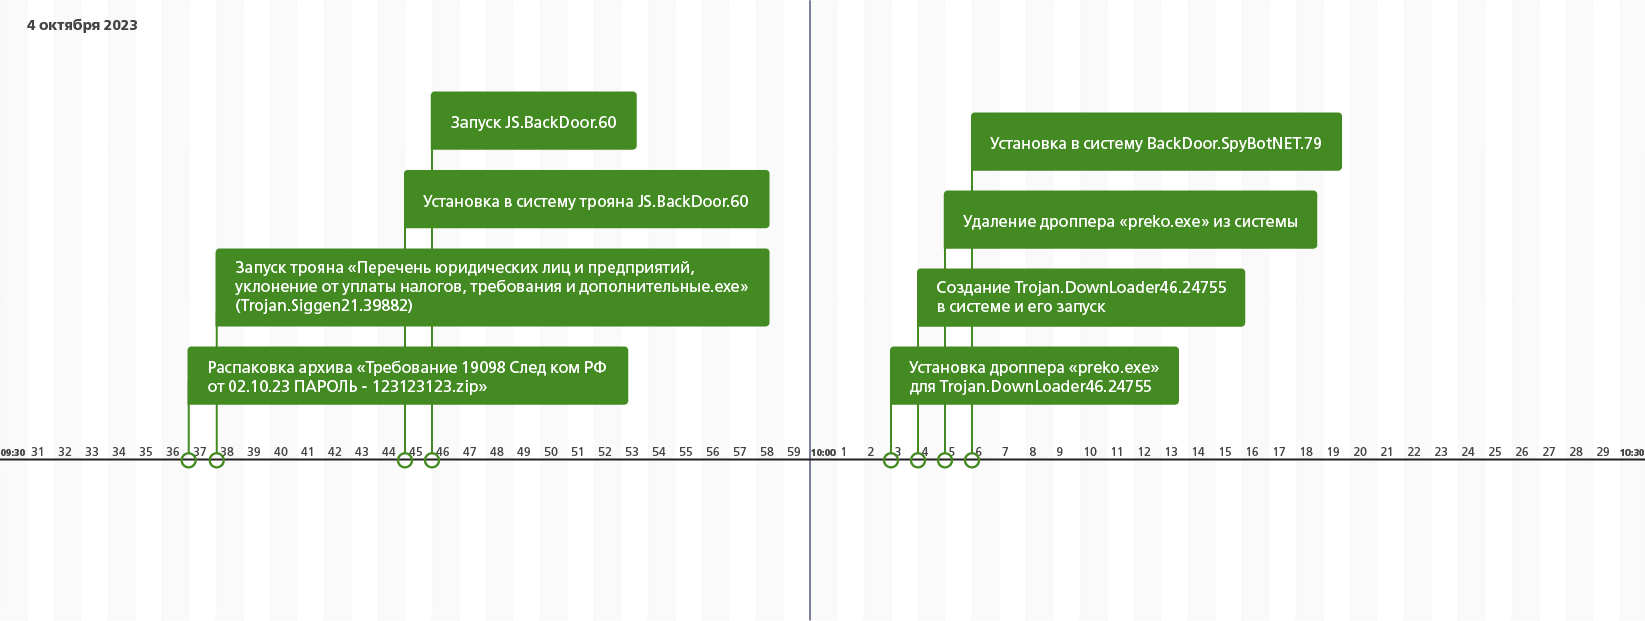
Поддельные письма рассылались с аккаунта @mail.ru и содержали два вложения: защищенный паролем вредоносный ZIP и безобидный PDF с отсылкой к содержимому архива. Последний включал два исполняемых файла (копии Trojan.Siggen21.39882, он же WhiteSnake Stealer), два документа для отвода глаз и пароль, сдублированный в имени архива (Трeбoвaниe 19098 Cлед ком РФ от 02.10.23 ПАРОЛЬ - 123123123.zip).


Стилер в данном случае играл роль первой ступени заражения: по команде собирал данные о конфигурации сетей Wi-Fi и пароли на доступ, запускал прокси-сервер SSH и устанавливал зловреда второй ступени — JS.BackDoor.60.

Бэкдор оказался необычным: он использовал собственный фреймворк на JavaScript с возможностью расширения функциональности за счет добавления модулей-задач. Свой автозапуск в зараженной системе вредонос обеспечивал двумя способами — с помощью записей в реестре Windows и через модификацию найденных файлов ярлыков (за исключением Explorer.lnk или Проводник.lnk).

Во втором случае всем LNK-находкам в качестве целевого приложения назначается wscript.exe. Для запуска указываются аргументы с записанным телом бэкдора, с тем чтобы он стартовал первым, а потом уже исходная программа. В итоге с помощью JavaScript-вредоноса авторам атаки удалось украсть содержимое десятков каталогов с личными и корпоративными данными. Зафиксирован также факт создания скриншотов.

Из дополнительных инструментов слежки злоумышленники использовали BackDoor.SpyBotNET.79 — программу для прослушки через подключенный микрофон. Запись велась лишь в тех случаях, когда зловред фиксировал интенсивность звука, характерную для человеческого голоса.

В ходе атаки наблюдались также попытки внедрения загрузчика Trojan.DownLoader46.24755 — безуспешные из-за возникшей ошибки.

Подпишитесь на новости

ChatGPT начнёт показывать визуальную рекламу во время генерации изображений

Попросили нейросеть нарисовать картинку и заодно увидели рекламное предложение. OpenAI анонсировала новый визуальный формат объявлений в ChatGPT. Тестирование начнётся в США в октябре с небольшой группой рекламодателей.

Как объясняет OpenAI, объявления будут показываться во время генерации изображений.

Компания обещает явно маркировать рекламу и размещать её отдельно от создаваемой картинки. По её заявлению, рекламодатели не влияют на ответы ChatGPT.

Новый формат позволит демонстрировать товары в использовании и показывать впечатления, связанные с услугами. Для брендов это ещё один способ добраться до аудитории, которая, по данным OpenAI, составляет 1,2 млрд человек в неделю. Подписки — не единственный источник дохода, на который рассчитывает компания.


Параллельно OpenAI расширяет инструменты измерения эффективности рекламы: интеграции с Hightouch, Tealium и LiveRamp помогут передавать данные о конверсиях, а партнёры по атрибуции — оценивать, приводят ли объявления к покупкам и другим действиям. Красивый баннер должен оправдывать себя цифрами.

DoubleVerify и Integral Ad Science будут участвовать в проверке пригодности рекламного окружения. OpenAI утверждает, что партнёры не получат доступа к приватным разговорам пользователей. Защитные механизмы должны исключать рекламу из конфиденциальных диалогов, в том числе связанных с эмоционально уязвимыми состояниями.

Пока это американский эксперимент. Сроки запуска визуальной рекламы в других странах компания не назвала.

RSS: Новости на портале Anti-Malware.ru