


СёрчИнформ SIEM теперь получает список мошеннических ресурсов из БД ФинЦЕРТ

СёрчИнформ SIEM теперь получает список мошеннических ресурсов из БД ФинЦЕРТ

СёрчИнформ SIEM теперь получает список мошеннических ресурсов из БД ФинЦЕРТ

Компания «СёрчИнформ» выпустила обновление своей SIEM-системы, которое отметилось поддержкой автоматического импорта мошеннических доменов и IP-адресов из БД ФинЦЕРТ Банка России.

База регулятора состоит из адресов взломанных веб-ресурсов, замаскированных мошенниками, например, под сервисы онлайн-банкинга. Ориентируясь на БД ФинЦЕРТ, участники финансового рынка могут успешнее предотвращать инциденты и своевременно реагировать на них.

Обновлённая «СёрчИнформ SIEM» позволяет автоматизировать работу ИБ-отдела, который ранее был вынужден вручную собирать и добавлять мошеннические ресурсы в списки исключений.

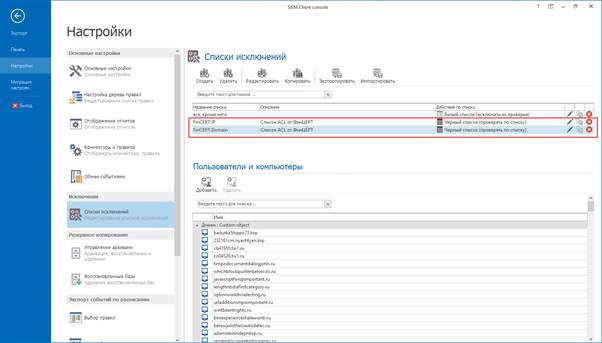
Для подключения БД ФинЦЕРТ команде безопасности нужно будет просто указать путь в локальном хранилище, где лежит полученный из автоматической системы обработки инцидентов (АСОИ) CSV-файл.

После этого SIEM-система будет несколько раз в минуту сверять информацию в системе и в директории — так добавляются и актуализируются списки исключений.

Последние можно использовать в правилах контроля веб-трафика: если система выявит попытки получить доступ к ресурсу из чёрного списка, соответствующее уведомление отправиться ИБ-службе.

В сведениях об инциденте будет указан конкретный сотрудник или скомпрометированный узел.


«Такой подход упростит использование мер предосторожности и заставит их работать на практике», — объясняет Павел Пугач, системный аналитик «СёрчИнформ».

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru