


Пользователи WhatsApp смогут блокировать скриншоты фото из профиля

Пользователи WhatsApp смогут блокировать скриншоты фото из профиля

Пользователи WhatsApp смогут блокировать скриншоты фото из профиля

Мессенджер WhatsApp (принадлежит Meta, деятельность которой в России признана экстремистской и запрещена) тестирует запрет скриншотов фото в профилях пользователей. Новая опция доступна в бета-версии приложения для Android (2.24.4.25).

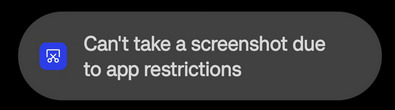
Когда у контакта включена блокировка, сделать снимок окна, в котором открыт его профиль, невозможно. На экране появится соответствующее уведомление:


Новая функция призвана повысить уровень контроля пользователей над персональными данными. Сделать фотокопию содержимого чужого профиля все же будет можно, но только опосредованно — с помощью другого телефона или камеры.

Запрет скриншотов в IM-приложении ограничит возможность злоупотреблений и распространения фото без согласия владельцев аккаунтов. Бета-версия WhatsApp 2.24.4.25 уже выложена в Google Play Store.

Для повышения уровня конфиденциальности пользователей мессенджера в прошлом году были также введены опции засекречивания чатов и самоудаляющиеся голосовые сообщения.

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru