


Риск фишинга через QR-код у руководства в 42 раза выше, чем у подчиненных

Риск фишинга через QR-код у руководства в 42 раза выше, чем у подчиненных

Риск фишинга через QR-код у руководства в 42 раза выше, чем у подчиненных

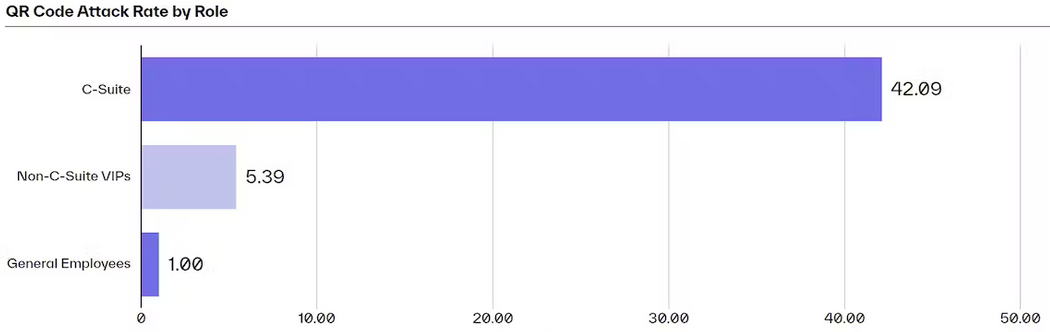
Специалисты Abnormal Security проанализировали данные об имейл-атаках фишеров, использующих QR-коды, во второй половине 2023 года и пришли к выводу, что руководители организаций получают такие письма в 42 раза чаще, чем рядовые сотрудники.

Более 89% квишинг-атак, зафиксированных по клиентской базе провайдера облачной защиты имейл, были нацелены на кражу учетных данных — ключей к аккаунтам, которые впоследствии можно использовать для имперсонации либо проникновения в сеть целевой компании.


Исследователи также выявили излюбленную мишень квишеров: строительные и проектные организации получали поддельные письма с QR-кодами в 19 раз чаще, чем представители других вертикалей. Риск подобной атаки в такой же мере высок для небольших предприятий (500 и менее почтовых ящиков).

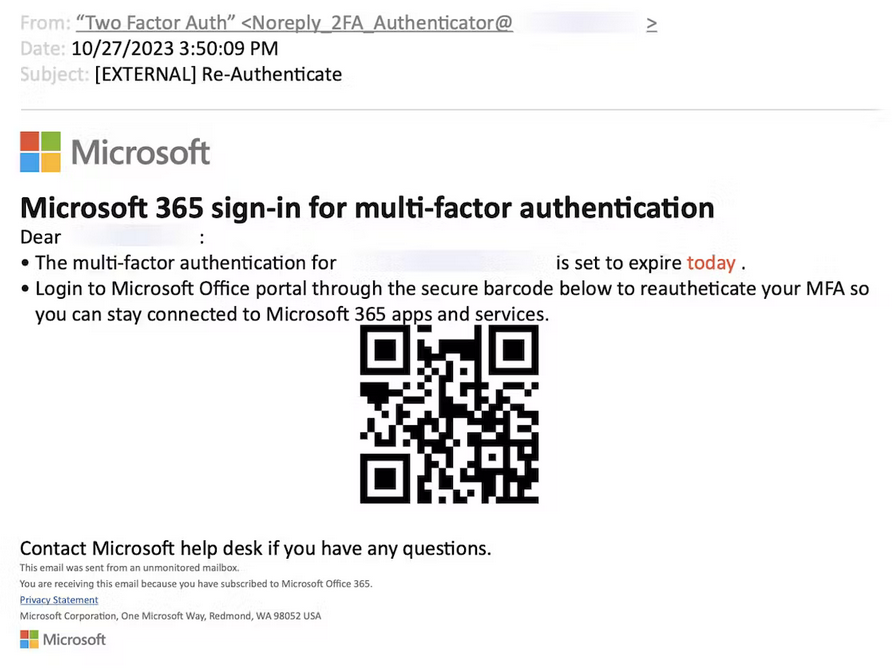
Поддельные письма зачастую использовали тему многофакторной аутентификации (27% случаев) либо доступа к расшаренным документам (21%). Подобные приманки имели единственную цель: заставить получателя просканировать QR-код и перейти по спрятанной ссылке на фишинговую страницу, замаскированную под ресурс известной компании (Google, Microsoft и т. п.).


Новый отчет Abnormal об имейл-угрозах также содержит информацию о BEC-атаках, число которых, по данным американской компании, за полгода возросло в два раза. Полнотекстовая версия доступна, однако для просмотра требуется регистрация.

Рост популярности квишинга в криминальной среде отмечали и другие ИБ-компании. Традиционные средства защиты имейл не способны выявлять и блокировать такие атаки, а пользователи пока не видят в QR-кодах потенциальной угрозы.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru