


Операторы шифровальщика M0r0k атакуют организации под фамилиями сотрудников

Операторы шифровальщика M0r0k атакуют организации под фамилиями сотрудников

Операторы шифровальщика M0r0k атакуют организации под фамилиями сотрудников

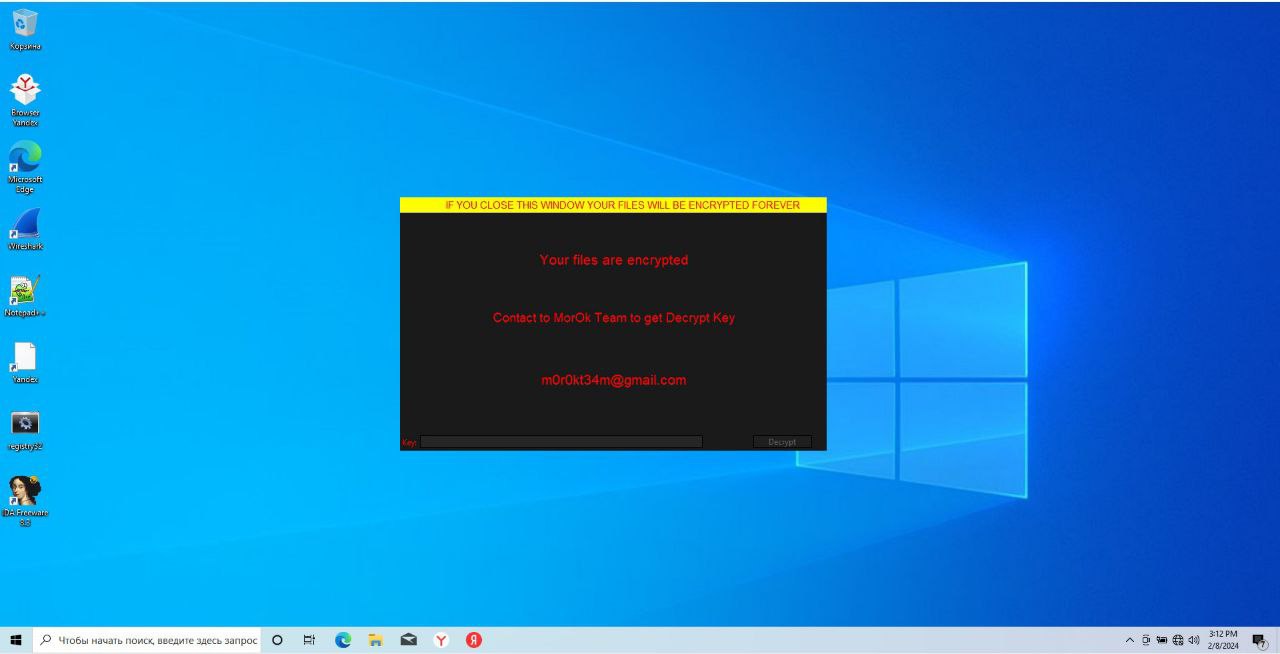
Команда отдела реагирования и цифровой криминалистики Angara SOC обнаружила новую группировку — M0r0k T34m (Morok Team) (Sunset Wolf) — кластер, активный как минимум с ноября 2023 года.  Хакеры атакуют различные организации с целью распространениях программы-вымогателя и затем требуют выкуп за расшифровку.

Группировка применяет собственную программу-вымогатель — M0r0k, написанную при помощи Python и использующую алгоритм Fernet для рекурсивного шифрования файлов. Никакого дополнительного расширения при этом не добавляется, но в начало зашифрованного файла идет добавление строки MR !

Из примечательного, в качестве закрепления в скомпрометированной сети и коммуникации с так называемым сервером управления используется утилита ngrok для проброса порта 3389 (RDP). Это позволяет открыть доступ к внутренним ресурсам машины.


«Ngrok в принципе стал очень популярен, например, ее использование характерно для Shadow Wolf (также известны как Shadow или C0met). Дополнительно атакующие также создают учетные записи, которые в последующем добавляют в привилегированные группы, а выбирают названия учетных данных максимально похожих на легитимные, в том числе "однофамильцев" действующих сотрудников», — комментирует Никита Леокумович, руководитель отдела реагирования и цифровой криминалистики Angara SOC.

Несмотря на то, что полная реконструкция инцидента еще идет, эксперты отмечают, что получение первоначального доступа в сеть реализуется через эксплуатирование уязвимостей публично доступных приложений.

Риск заражения может быть снижен за счет мониторинга информационной инфраструктуры, а именно выявление обнаружение и реагирование на массовое удаление, создание или изменение файлов, добавление привилегированных учетных записей, использование утилит для удаленного подключения и все внешние подключения.

Подпишитесь на новости

Полностью российский электромобиль пообещали через один-два года

Первый полностью отечественный электромобиль может появиться в России уже в течение ближайших двух лет. Такой прогноз озвучил академик РАН Евгений Антипов на форуме «Наука будущего — наука молодых» в Нижнем Новгороде. Оптимизм учёного подпитывает мировой рынок: электрокары уже составляют около четверти выпускаемых легковых автомобилей, а лидируют по продажам Китай, Евросоюз и США.

Аккумуляторы постепенно дешевеют, поэтому ценник электромобиля больше не выглядит таким космическим, как на заре Tesla.

В России тем временем разворачивается производство литий-ионных батарей. Уже запущена гигафабрика «Росатома» мощностью 4 ГВт·ч в год, ещё два предприятия должны заработать в Красной Пахре и Долгопрудном.

По оценке Антипова, к 2027 году совокупная мощность достигнет 13 ГВт·ч — теоретически этого хватит примерно на 200 тыс. электромобилей ежегодно.

Правда, в словосочетании полностью отечественный пока имеется небольшая китайская деталь размером с технологическую цепочку. Действующие предприятия используют китайские технологии, оборудование и материалы.

Российским аккумулятор станет только тогда, когда ключевые компоненты для него начнут серийно производить внутри страны. Сейчас отечественные электромобили и электробусы уже выпускаются, но батареи в них остаются импортными.

Поэтому прогноз академика — не утверждённый срок автопроизводителя, а оценка того, когда российская промышленность сможет собрать всю цепочку у себя.

Есть и ещё один вызов: безопасность катодных материалов. При определённых условиях они могут быть взрывоопасны, поэтому химикам предстоит сделать батареи не только российскими, но и достаточно безопасными.

RSS: Новости на портале Anti-Malware.ru