


Операторы шифровальщика M0r0k атакуют организации под фамилиями сотрудников

Операторы шифровальщика M0r0k атакуют организации под фамилиями сотрудников

Операторы шифровальщика M0r0k атакуют организации под фамилиями сотрудников

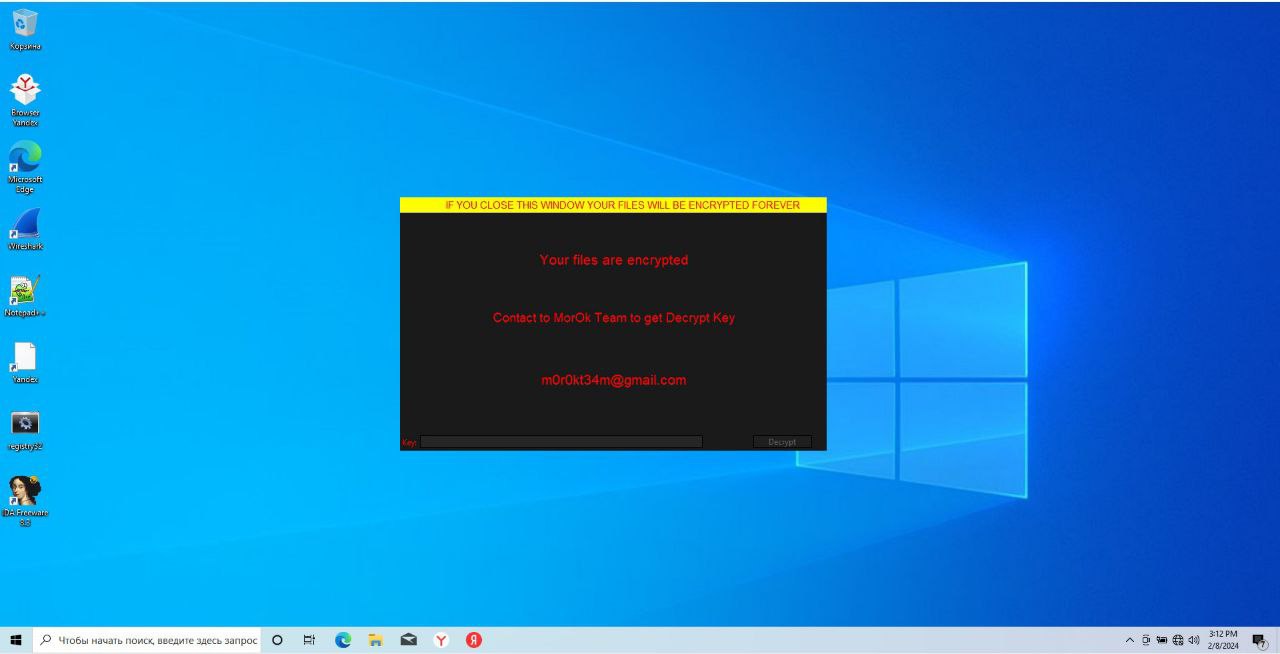
Команда отдела реагирования и цифровой криминалистики Angara SOC обнаружила новую группировку — M0r0k T34m (Morok Team) (Sunset Wolf) — кластер, активный как минимум с ноября 2023 года.  Хакеры атакуют различные организации с целью распространениях программы-вымогателя и затем требуют выкуп за расшифровку.

Группировка применяет собственную программу-вымогатель — M0r0k, написанную при помощи Python и использующую алгоритм Fernet для рекурсивного шифрования файлов. Никакого дополнительного расширения при этом не добавляется, но в начало зашифрованного файла идет добавление строки MR !

Из примечательного, в качестве закрепления в скомпрометированной сети и коммуникации с так называемым сервером управления используется утилита ngrok для проброса порта 3389 (RDP). Это позволяет открыть доступ к внутренним ресурсам машины.


«Ngrok в принципе стал очень популярен, например, ее использование характерно для Shadow Wolf (также известны как Shadow или C0met). Дополнительно атакующие также создают учетные записи, которые в последующем добавляют в привилегированные группы, а выбирают названия учетных данных максимально похожих на легитимные, в том числе "однофамильцев" действующих сотрудников», — комментирует Никита Леокумович, руководитель отдела реагирования и цифровой криминалистики Angara SOC.

Несмотря на то, что полная реконструкция инцидента еще идет, эксперты отмечают, что получение первоначального доступа в сеть реализуется через эксплуатирование уязвимостей публично доступных приложений.

Риск заражения может быть снижен за счет мониторинга информационной инфраструктуры, а именно выявление обнаружение и реагирование на массовое удаление, создание или изменение файлов, добавление привилегированных учетных записей, использование утилит для удаленного подключения и все внешние подключения.

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru