


WhatsApp тестирует сообщения, которые исчезают после прочтения

WhatsApp тестирует сообщения, которые исчезают после прочтения

WhatsApp тестирует сообщения, которые исчезают после прочтения

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) решил добавить к исчезающим сообщениям ещё один режим: теперь они смогут пропадать не просто через 24 часа, 7 дней или 90 дней, а после того, как получатель их прочитает. Функция появилась в бета-версии WhatsApp для iOS.

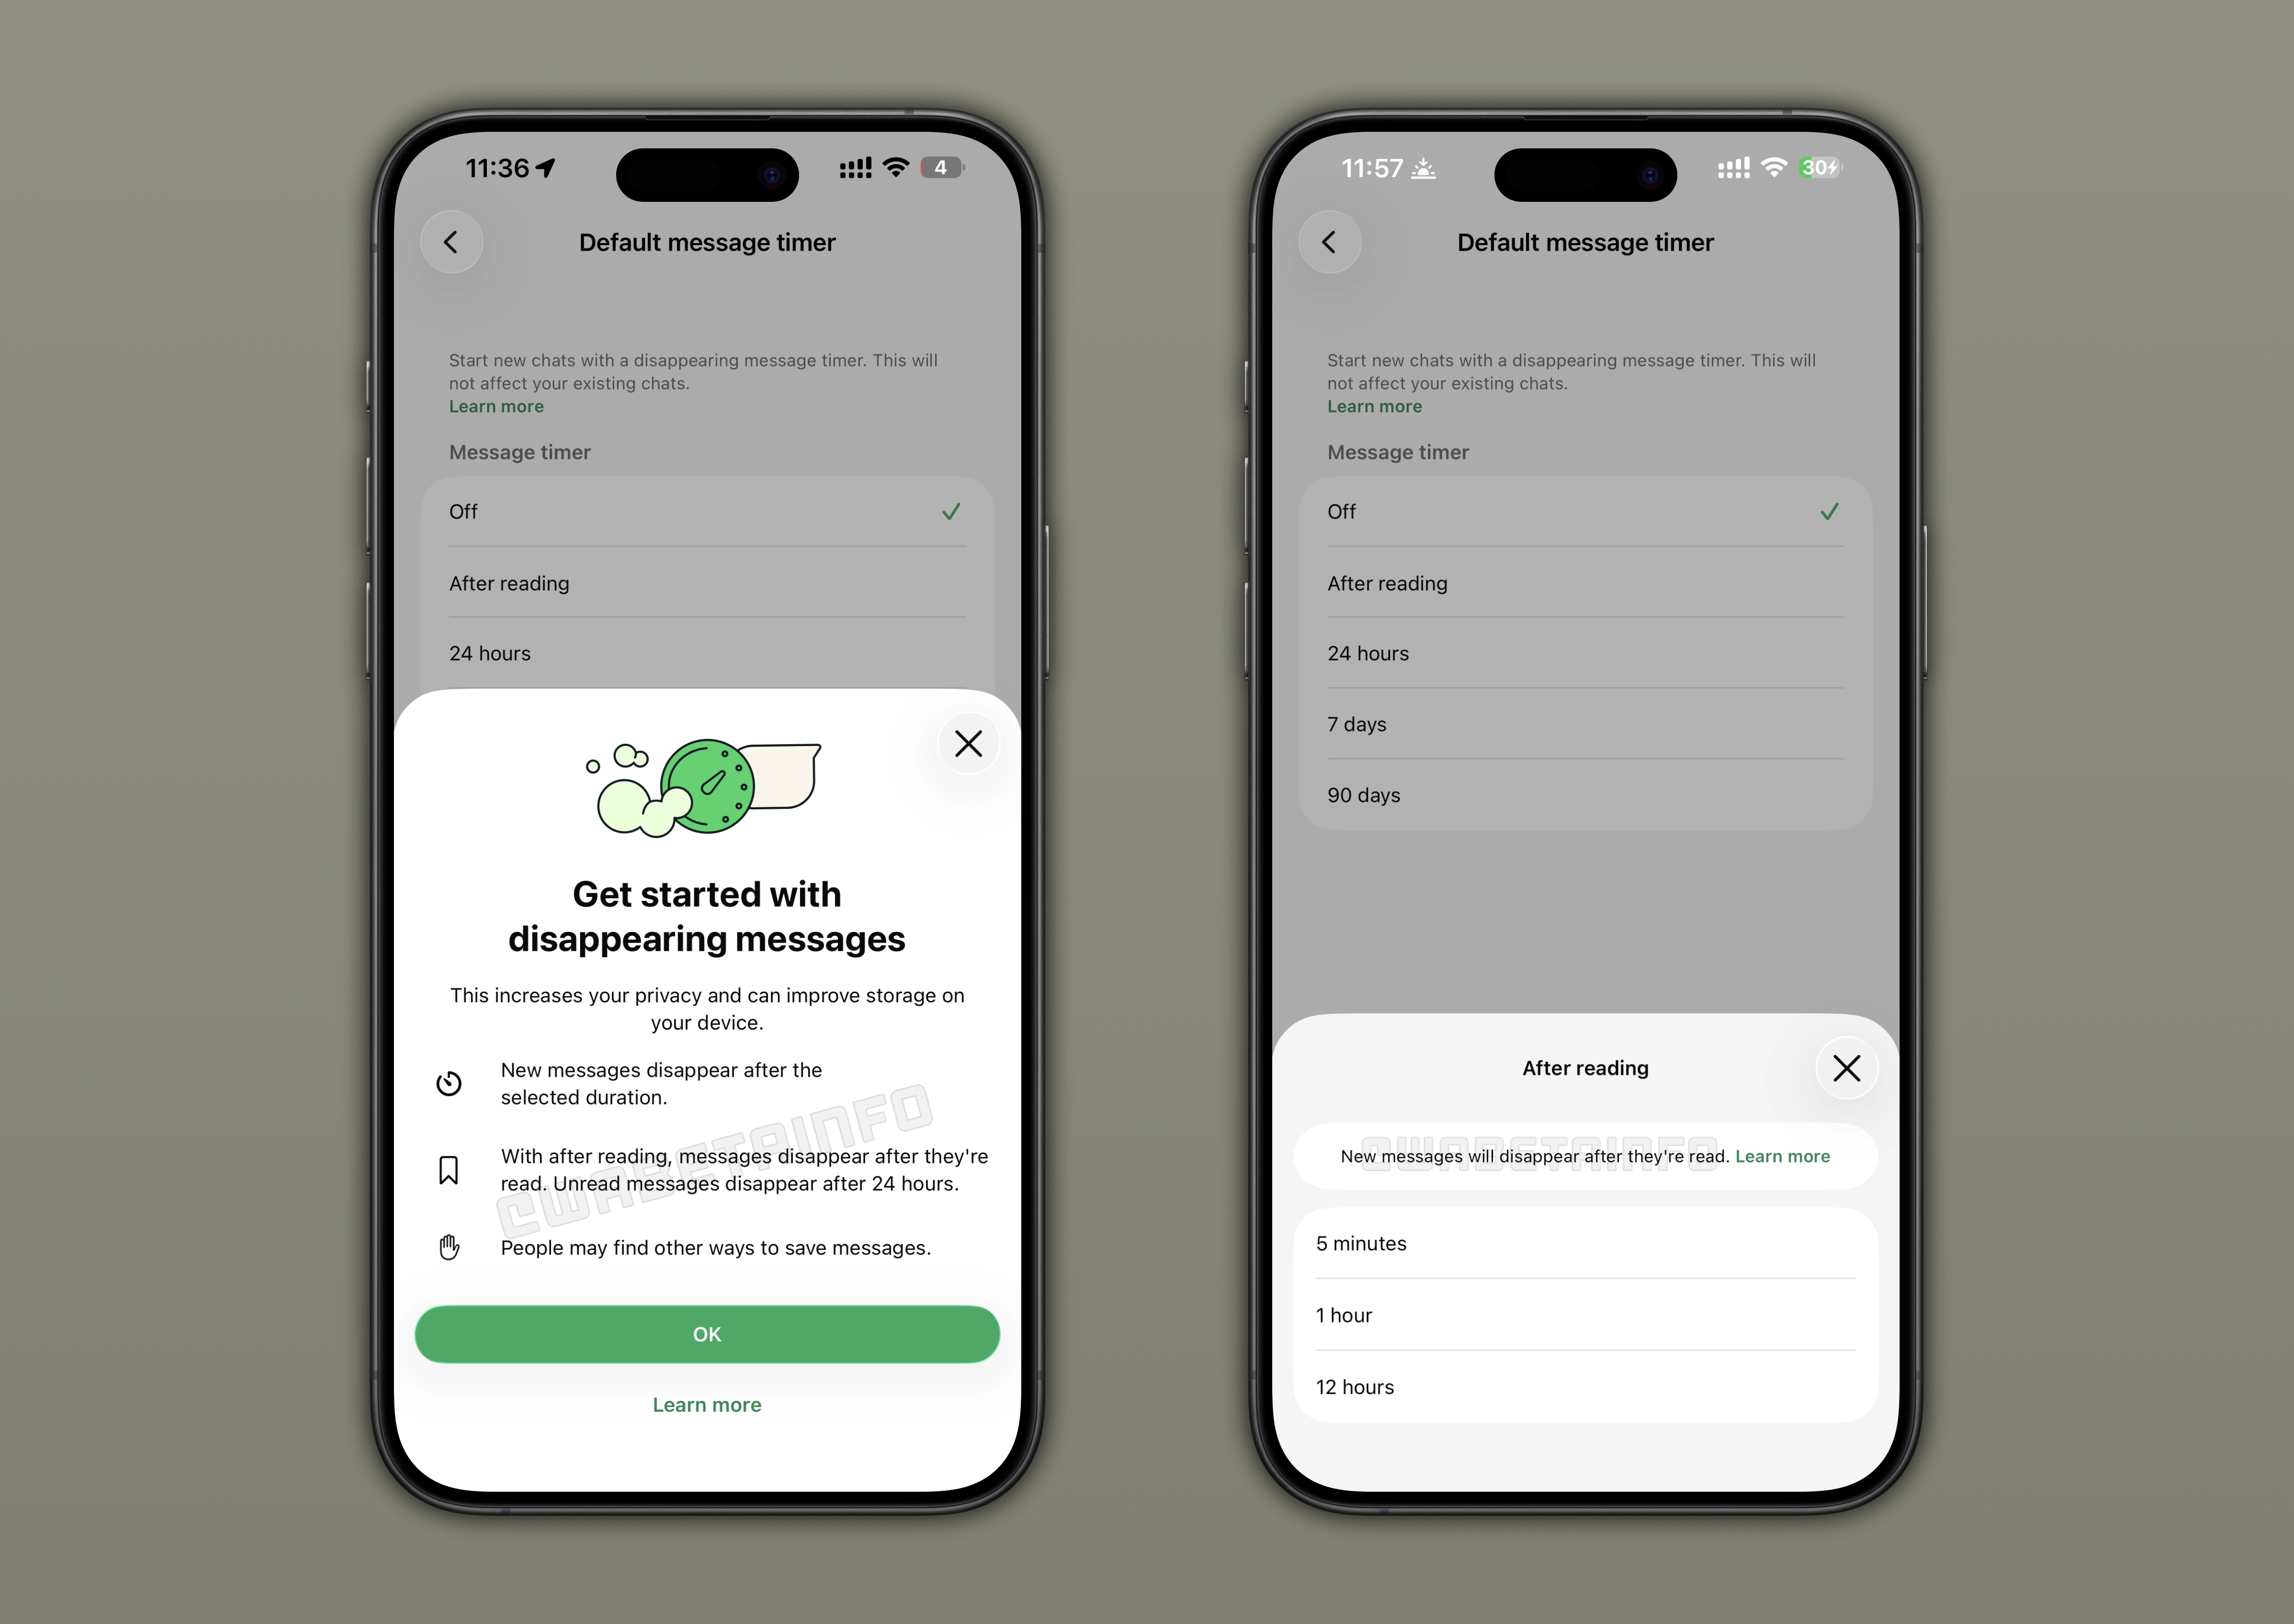
Новая опция называется After reading. Смысл простой: отправитель включает исчезающие сообщения и выбирает, через сколько они должны удалиться после прочтения.

Согласно WABetaInfo, доступны три варианта: 5 минут, 1 час или 12 часов. Сообщение не просто тихо лежит в чате до конца стандартного таймера, а запускает отдельный обратный отсчёт после того, как его реально открыли.


Но есть нюанс: если получатель вообще не прочитает сообщение, оно всё равно исчезнет через 24 часа.

Работает это так: например, пользователь отправляет сообщение с таймером «5 минут после прочтения». У отправителя оно удалится через 5 минут после отправки. У получателя же сообщение останется доступным, пока он его не откроет. Как только открыл — пошёл отсчёт. Через 5 минут сообщение исчезнет и у получателя.

Функцию можно активировать отдельно для конкретных чатов, а не сразу для всех переписок.

Пока режим доступен только части бета-тестировщиков на iOS. В ближайшие недели WhatsApp планирует расширить тестирование. До стабильной версии функция, скорее всего, доберётся позже; если, конечно, тестировщики не найдут в ней что-нибудь слишком весёлое.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru