


WhatsApp тестирует сообщения, которые исчезают после прочтения

WhatsApp тестирует сообщения, которые исчезают после прочтения

WhatsApp тестирует сообщения, которые исчезают после прочтения

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) решил добавить к исчезающим сообщениям ещё один режим: теперь они смогут пропадать не просто через 24 часа, 7 дней или 90 дней, а после того, как получатель их прочитает. Функция появилась в бета-версии WhatsApp для iOS.

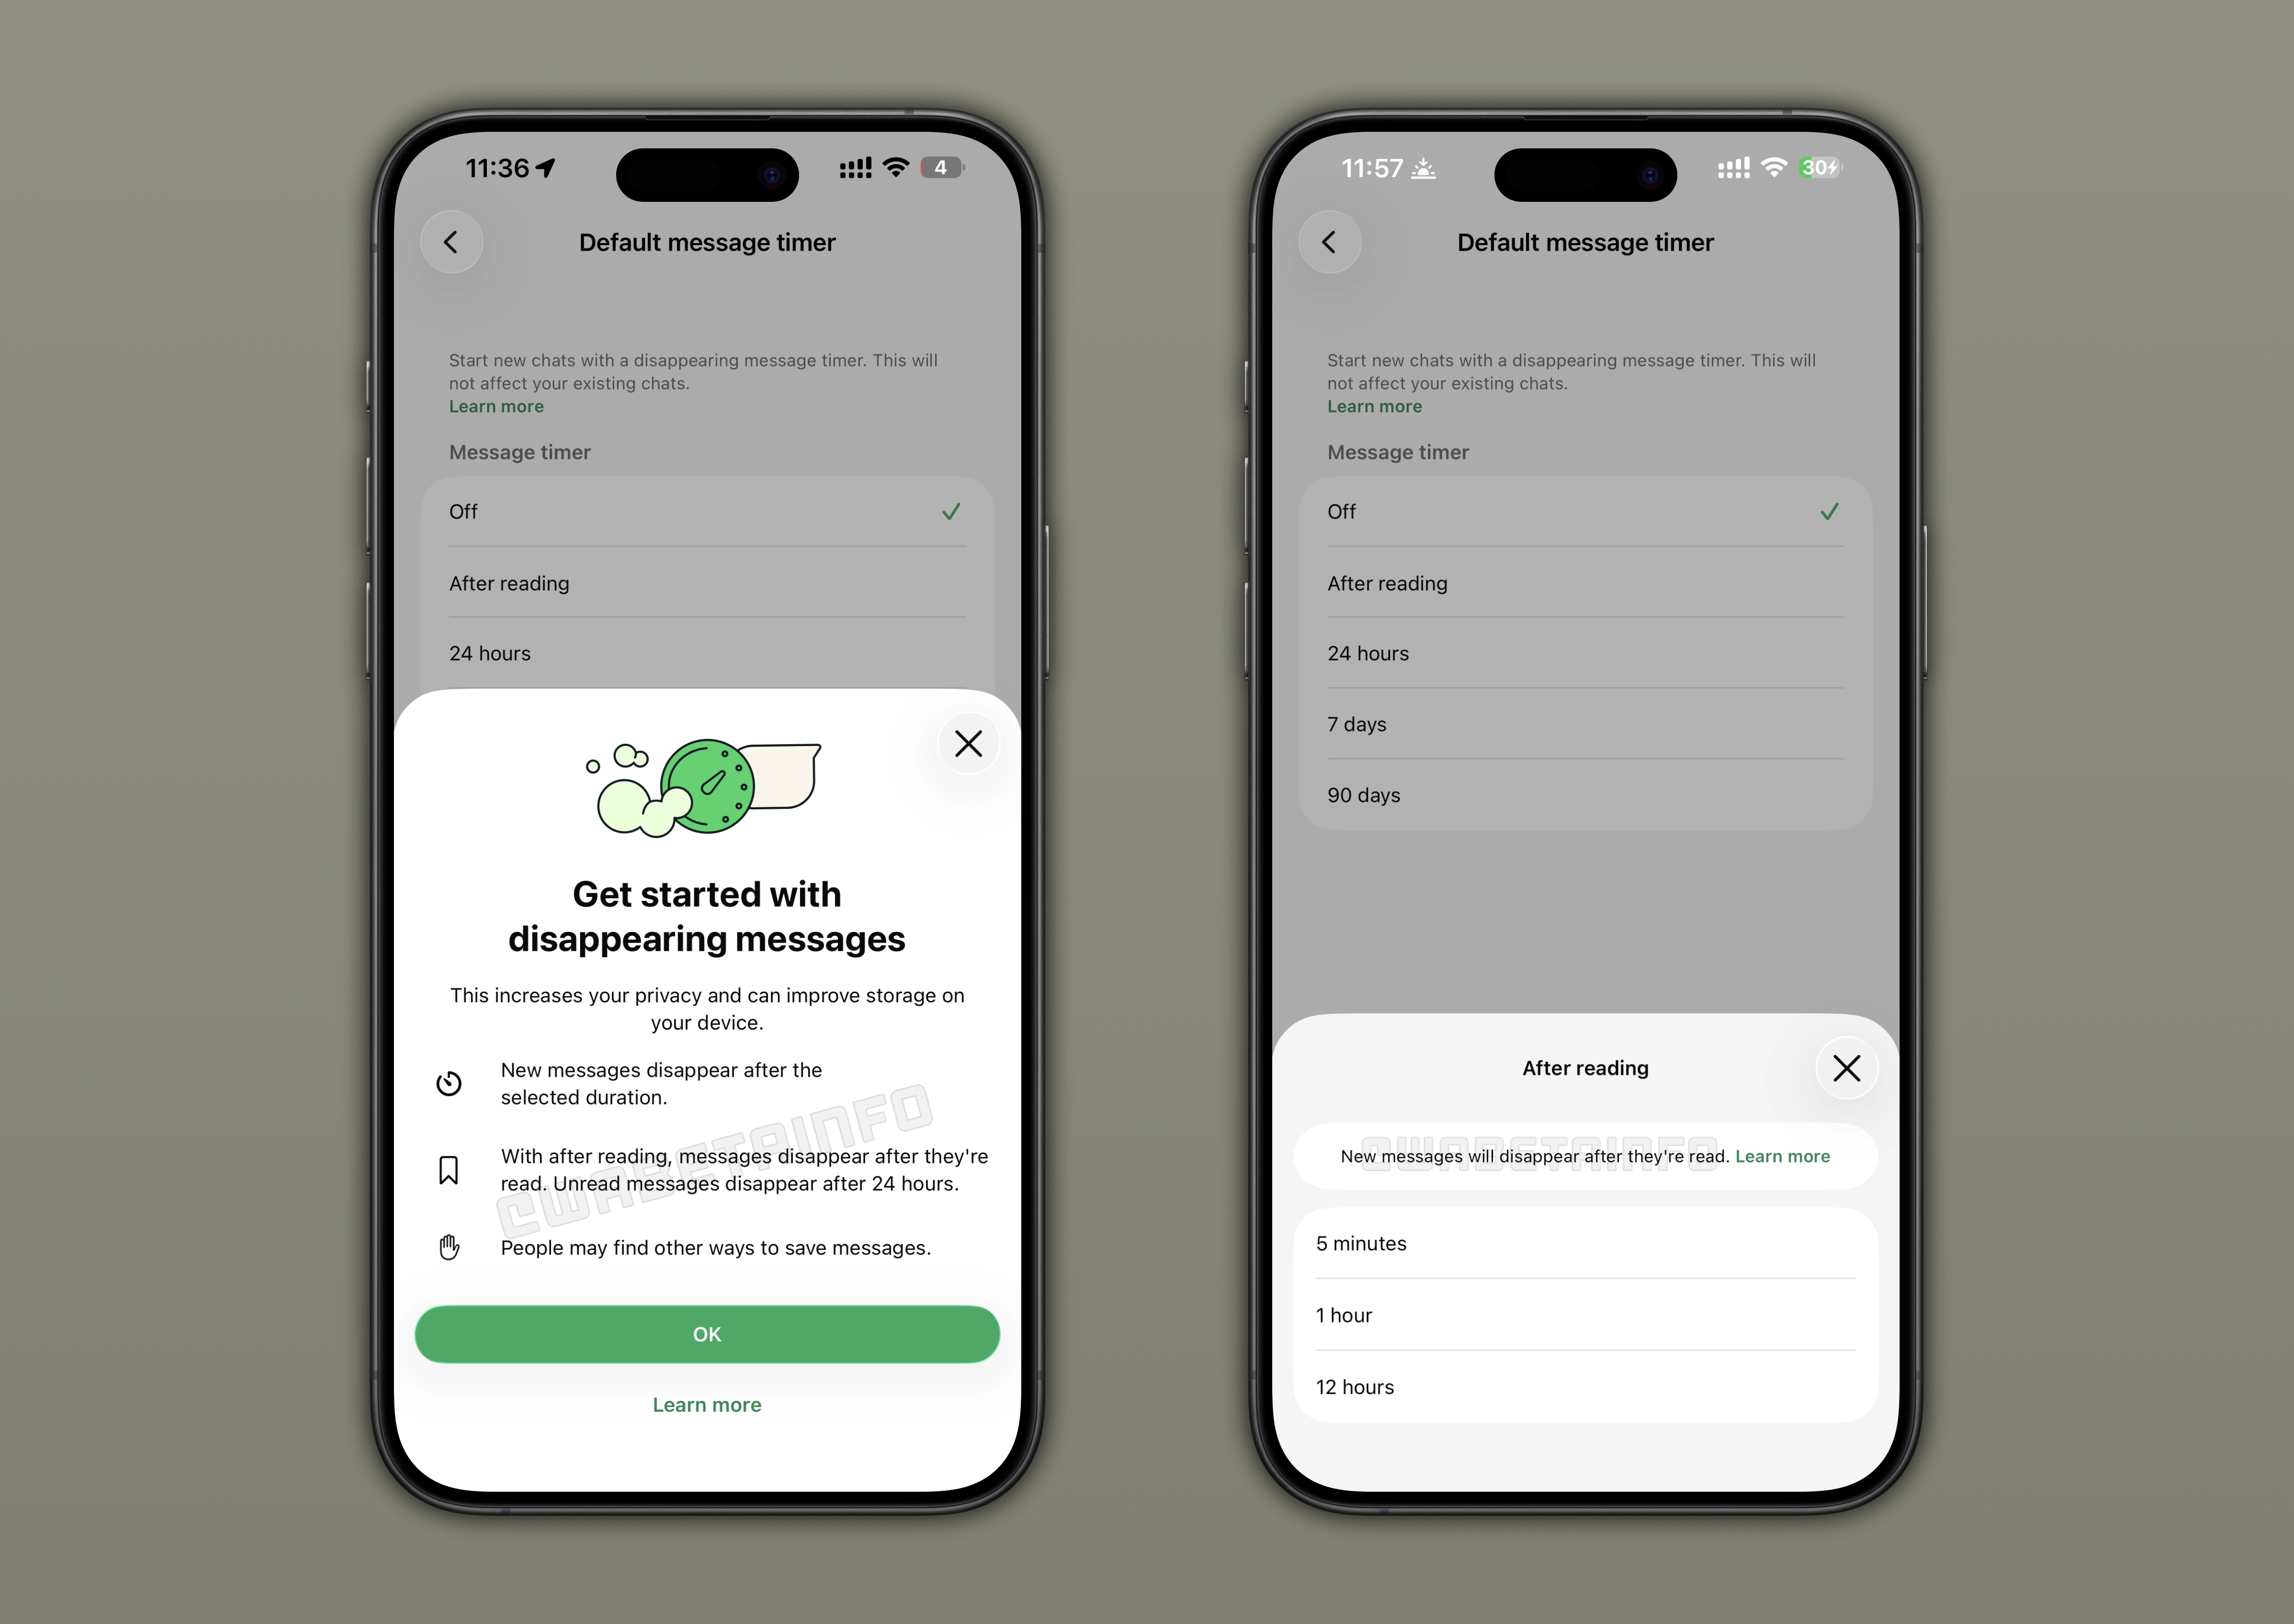
Новая опция называется After reading. Смысл простой: отправитель включает исчезающие сообщения и выбирает, через сколько они должны удалиться после прочтения.

Согласно WABetaInfo, доступны три варианта: 5 минут, 1 час или 12 часов. Сообщение не просто тихо лежит в чате до конца стандартного таймера, а запускает отдельный обратный отсчёт после того, как его реально открыли.


Но есть нюанс: если получатель вообще не прочитает сообщение, оно всё равно исчезнет через 24 часа.

Работает это так: например, пользователь отправляет сообщение с таймером «5 минут после прочтения». У отправителя оно удалится через 5 минут после отправки. У получателя же сообщение останется доступным, пока он его не откроет. Как только открыл — пошёл отсчёт. Через 5 минут сообщение исчезнет и у получателя.

Функцию можно активировать отдельно для конкретных чатов, а не сразу для всех переписок.

Пока режим доступен только части бета-тестировщиков на iOS. В ближайшие недели WhatsApp планирует расширить тестирование. До стабильной версии функция, скорее всего, доберётся позже; если, конечно, тестировщики не найдут в ней что-нибудь слишком весёлое.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru