


WhatsApp тестирует сообщения, которые исчезают после прочтения

WhatsApp тестирует сообщения, которые исчезают после прочтения

WhatsApp тестирует сообщения, которые исчезают после прочтения

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) решил добавить к исчезающим сообщениям ещё один режим: теперь они смогут пропадать не просто через 24 часа, 7 дней или 90 дней, а после того, как получатель их прочитает. Функция появилась в бета-версии WhatsApp для iOS.

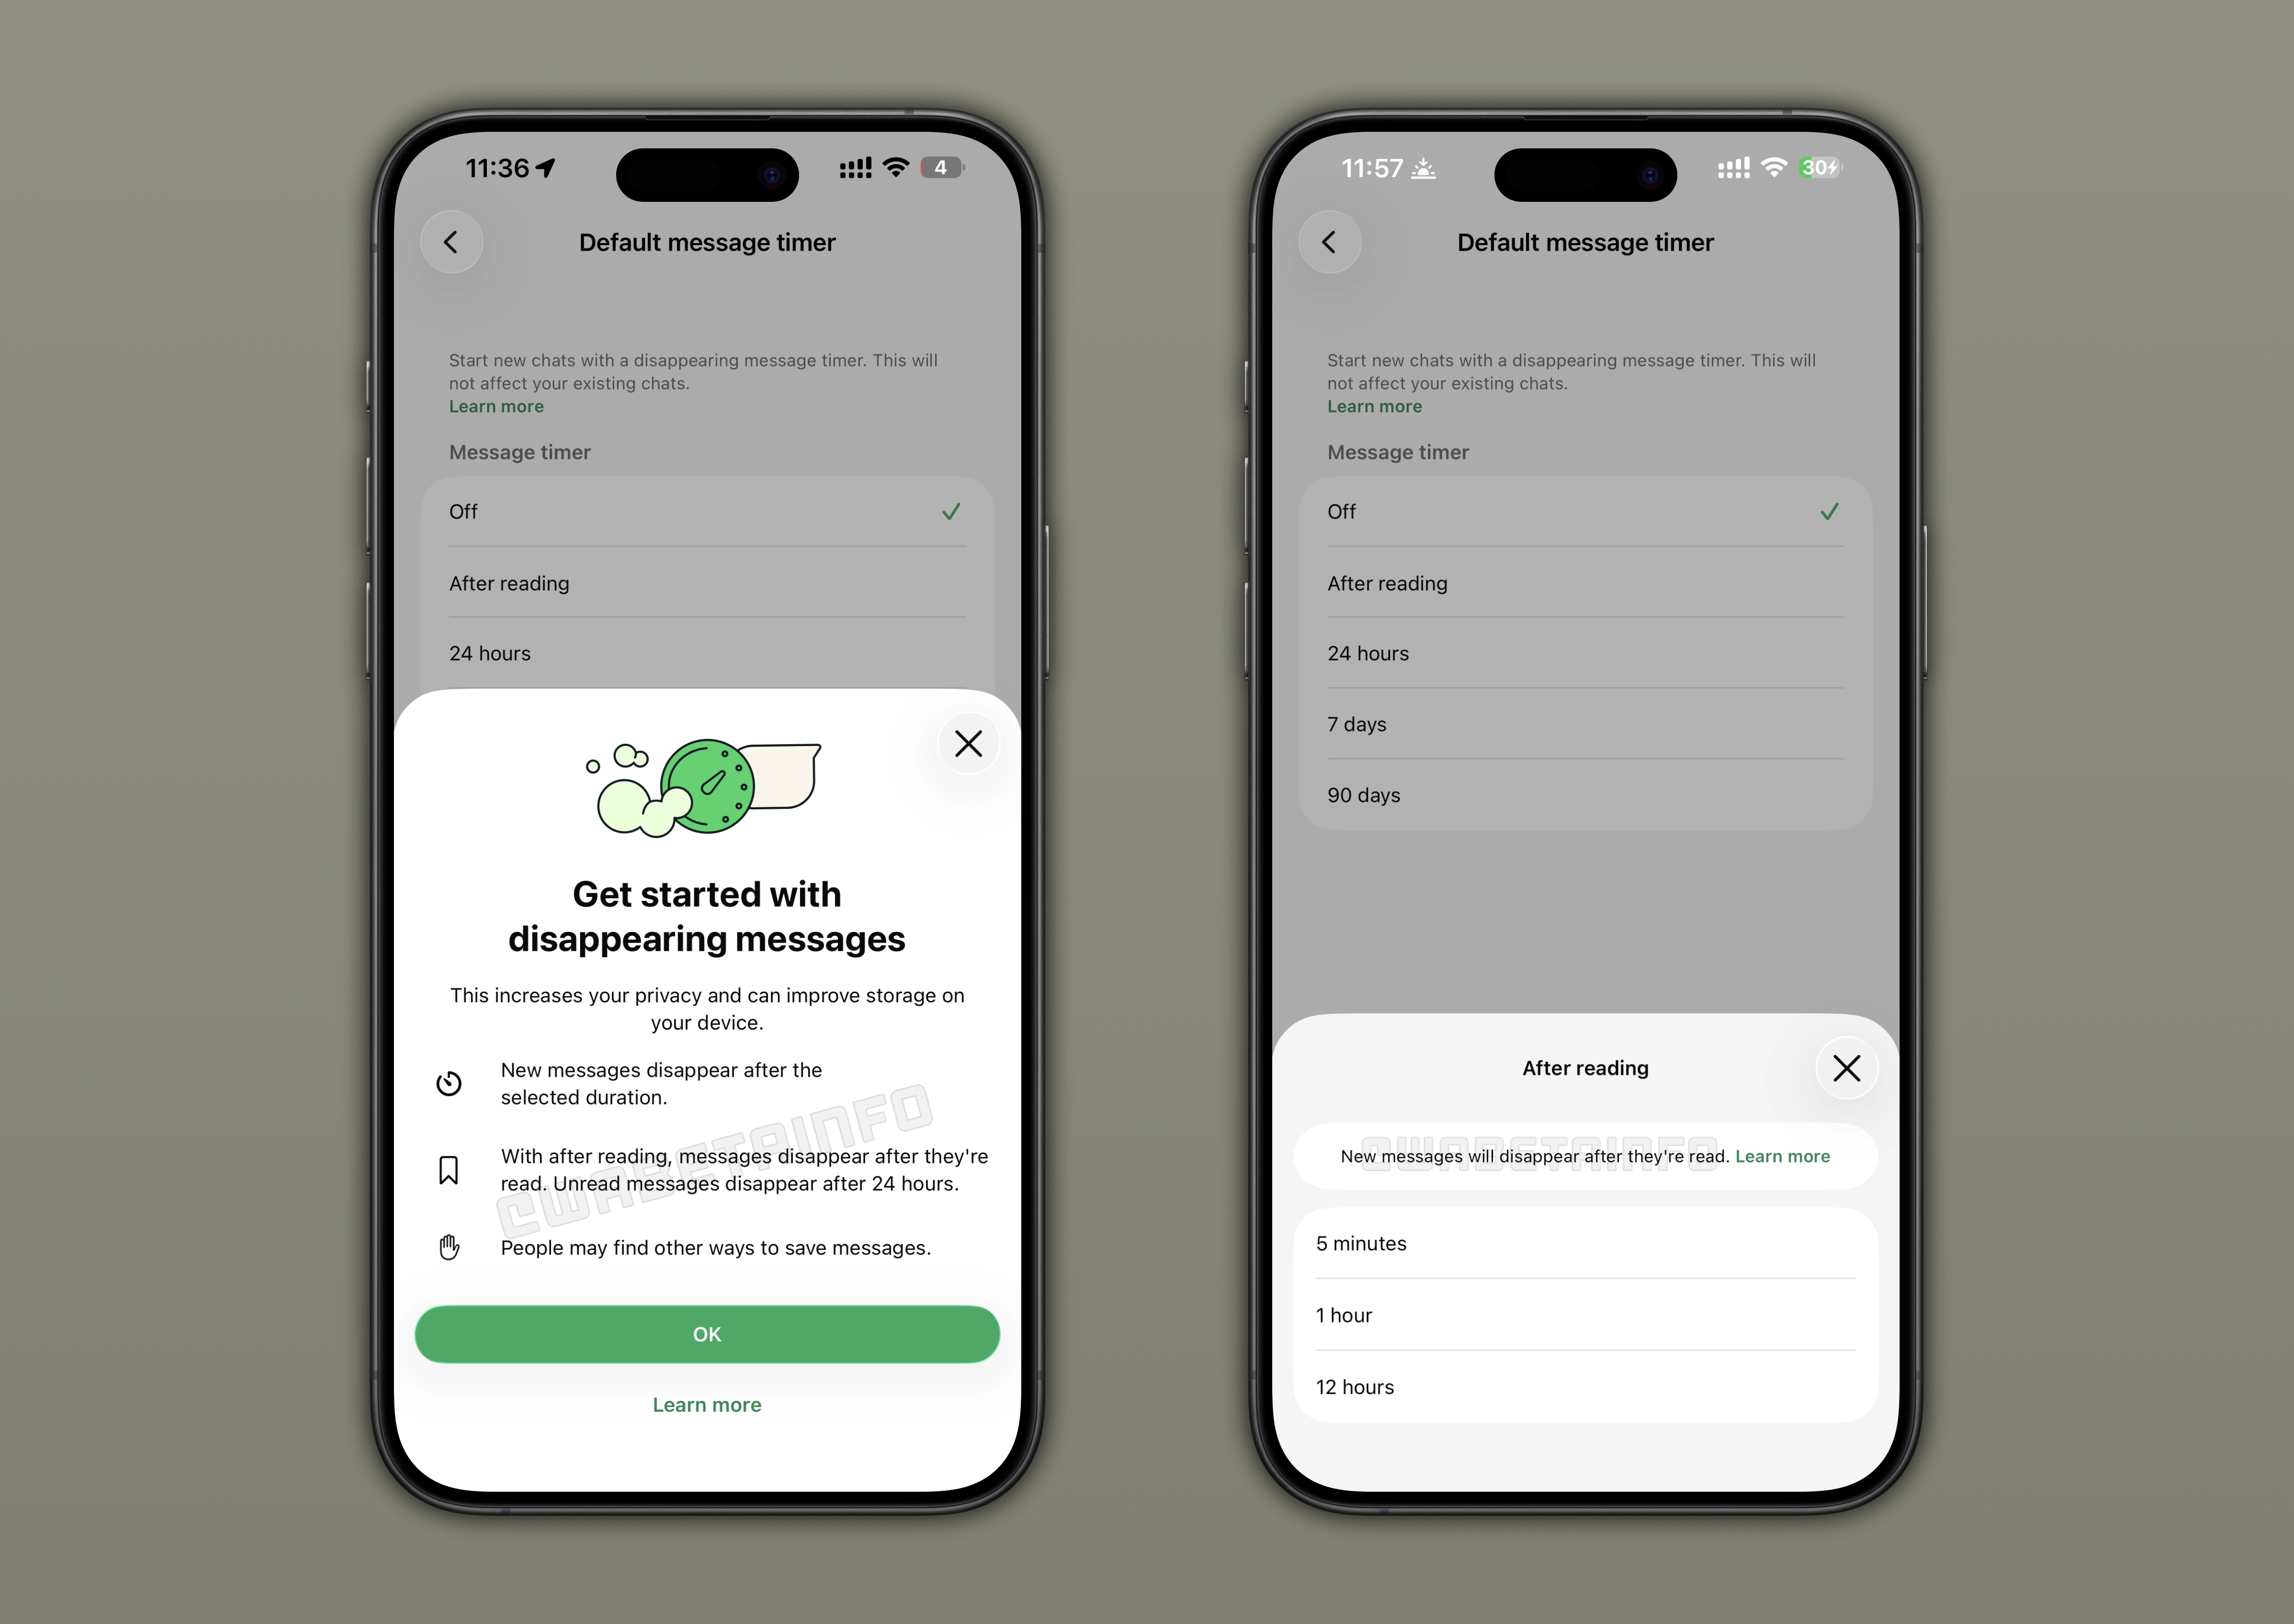
Новая опция называется After reading. Смысл простой: отправитель включает исчезающие сообщения и выбирает, через сколько они должны удалиться после прочтения.

Согласно WABetaInfo, доступны три варианта: 5 минут, 1 час или 12 часов. Сообщение не просто тихо лежит в чате до конца стандартного таймера, а запускает отдельный обратный отсчёт после того, как его реально открыли.


Но есть нюанс: если получатель вообще не прочитает сообщение, оно всё равно исчезнет через 24 часа.

Работает это так: например, пользователь отправляет сообщение с таймером «5 минут после прочтения». У отправителя оно удалится через 5 минут после отправки. У получателя же сообщение останется доступным, пока он его не откроет. Как только открыл — пошёл отсчёт. Через 5 минут сообщение исчезнет и у получателя.

Функцию можно активировать отдельно для конкретных чатов, а не сразу для всех переписок.

Пока режим доступен только части бета-тестировщиков на iOS. В ближайшие недели WhatsApp планирует расширить тестирование. До стабильной версии функция, скорее всего, доберётся позже; если, конечно, тестировщики не найдут в ней что-нибудь слишком весёлое.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru