


Операторы шифровальщика M0r0k атакуют организации под фамилиями сотрудников

Операторы шифровальщика M0r0k атакуют организации под фамилиями сотрудников

Операторы шифровальщика M0r0k атакуют организации под фамилиями сотрудников

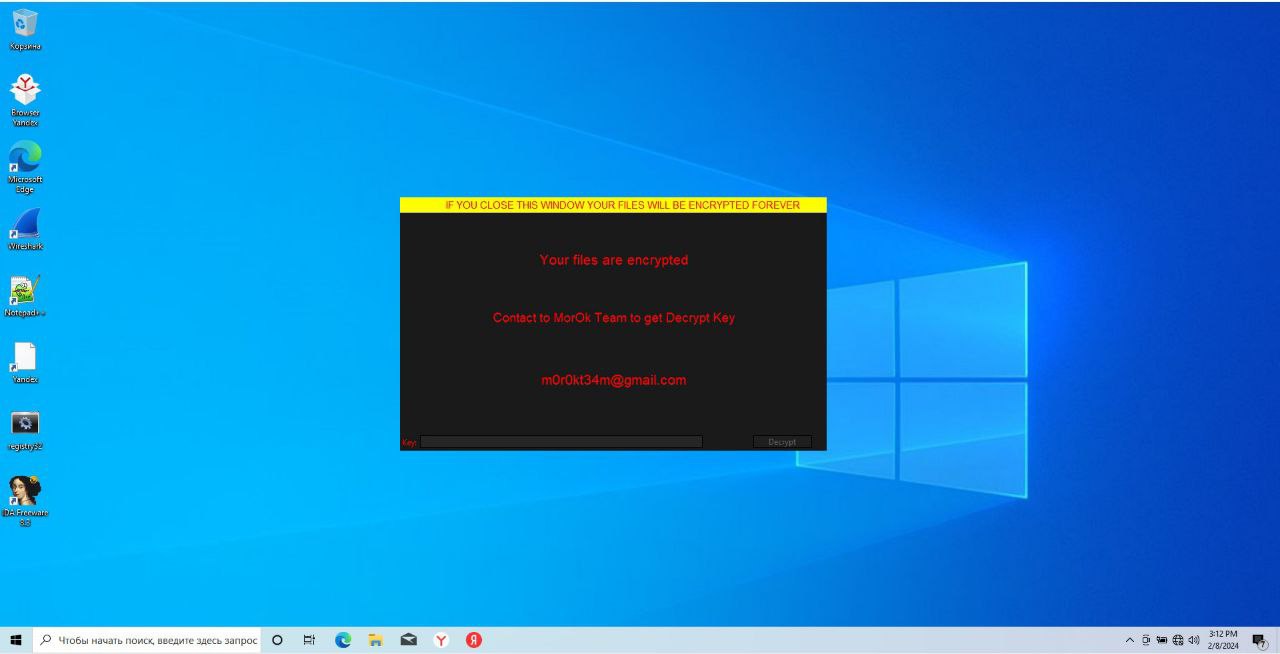
Команда отдела реагирования и цифровой криминалистики Angara SOC обнаружила новую группировку — M0r0k T34m (Morok Team) (Sunset Wolf) — кластер, активный как минимум с ноября 2023 года.  Хакеры атакуют различные организации с целью распространениях программы-вымогателя и затем требуют выкуп за расшифровку.

Группировка применяет собственную программу-вымогатель — M0r0k, написанную при помощи Python и использующую алгоритм Fernet для рекурсивного шифрования файлов. Никакого дополнительного расширения при этом не добавляется, но в начало зашифрованного файла идет добавление строки MR !

Из примечательного, в качестве закрепления в скомпрометированной сети и коммуникации с так называемым сервером управления используется утилита ngrok для проброса порта 3389 (RDP). Это позволяет открыть доступ к внутренним ресурсам машины.


«Ngrok в принципе стал очень популярен, например, ее использование характерно для Shadow Wolf (также известны как Shadow или C0met). Дополнительно атакующие также создают учетные записи, которые в последующем добавляют в привилегированные группы, а выбирают названия учетных данных максимально похожих на легитимные, в том числе "однофамильцев" действующих сотрудников», — комментирует Никита Леокумович, руководитель отдела реагирования и цифровой криминалистики Angara SOC.

Несмотря на то, что полная реконструкция инцидента еще идет, эксперты отмечают, что получение первоначального доступа в сеть реализуется через эксплуатирование уязвимостей публично доступных приложений.

Риск заражения может быть снижен за счет мониторинга информационной инфраструктуры, а именно выявление обнаружение и реагирование на массовое удаление, создание или изменение файлов, добавление привилегированных учетных записей, использование утилит для удаленного подключения и все внешние подключения.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru