


Вышла R-Vision UEBA 1.16, упрощающая обнаружение угроз и аномалий

Вышла R-Vision UEBA 1.16, упрощающая обнаружение угроз и аномалий

Вышла R-Vision UEBA 1.16, упрощающая обнаружение угроз и аномалий

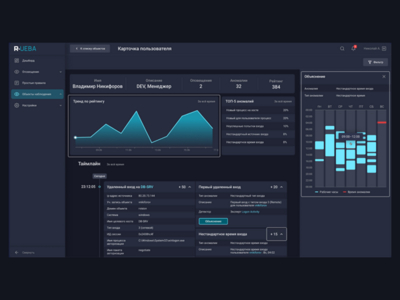
Компания R-Vision выпустила новую. версию R-Vision UEBA под номером 1.16, чтобы повысить эффективность ИБ-специалистов. Разработчики расширили сценарии детектирования 15 аномалиями, добавили новый раздел «Профиль пользователя» для наблюдения за объектом, а также изменили визуализацию таймлайна, чтобы ускорить сбор артефактов при расследовании.

R-Vision внес крупные изменения в процесс работы с объектами наблюдения. Разработчик добавил в интерфейс новое окно — «Профиль пользователя», в котором ИБ-специалисты могут мгновенно получать детальную сводку по всем сессиям объекта наблюдения, анализировать их в одном окне, а также оставлять комментарии.

Кроме того, разработчик разделил хронологию событий на сессии, ограничив показ активности объекта наблюдения одними сутками. Для каждой сессии отображается широкий спектр данных о поведении пользователя за выбранный период времени: аномалии, сработавшие оповещения, учетные записи, оборудование и общий рейтинг.

Теперь в сессиях группируются однотипные события ИБ, чтобы повысить информативность таймлайна и делать его более удобным для анализа данных. Новые функции позволят специалистам быстро формировать контекст расследования и могут в 3 раза сократить время на сбор артефактов.

Команда R-Vision продолжает расширять возможности детектирования для лучшей защиты от угроз. Поэтому в новой версии R-Vision UEBA 1.16 разработчик добавил 2 новых программных эксперта — BruteForce и VPN Connections, которые расширили сценарии детектирования 15 новыми аномалиями.

Программы помогают обнаружить сценарии перебора учетных данных пользователей (BruteForce) и факт множественного подключения VPN за короткое время с учетом геолокации (VPN Connections). Теперь аналитики могут выявлять основные угрозы в автоматическом режиме.

Кроме того, в обновление R-Vision UEBA 1.16 также вошли следующие изменения:

  • у ИБ-специалистов появилась возможность создавать виджеты — листы наблюдения для точечного наблюдения за объектами. В них можно внести объекты, которые требуют дополнительного внимания, чтобы контролировать происходящие события;
  • добавлена глубокая интеграция с AD и расширенными возможностями API, благодаря которым доступна расширенная карточка объекта наблюдения;
  • усилено взаимодействие с R-Vision Endpoint для оперативного получения необходимых данных и R-Vision SOAR для передачи более детальной информации об инциденте и своевременного реагирования на него.

Помимо новых функций, R-Vision UEBA успешно прошла сертификационные испытания на соответствие требованиям к защите информации по 4-му уровню доверия Федеральной службы по техническому и экспортному контролю (ФСТЭК) России.

Теперь платформа может использоваться: в государственных информационных системах до первого класса защищенности; информационных системах персональных данных до первого уровня защищенности; автоматизированных системах управления производственными и технологическими процессами (АСУ ТП) до первого класса защищенности; на значимых объектах критической информационной инфраструктуры (КИИ) России.

«В программные эксперты R-Vision UEBA заложены лучшие практики анализа данных и эффективный объектный подход. В совокупности они позволяют в автоматическом режиме детектировать аномалии, своевременно информировать о возможных угрозах и оперативно собирать контекст для расследования», — прокомментировал Виктор Никуличев, продукт-менеджер компании R-Vision.

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru