


Вымогатели Shadow атакуют бизнес РФ под новым брендом — DARKSTAR

Вымогатели Shadow атакуют бизнес РФ под новым брендом — DARKSTAR

Вымогатели Shadow атакуют бизнес РФ под новым брендом — DARKSTAR

В конце января F.A.C.C.T. зафиксировала новые атаки кибергруппы Shadow, она же Comet, на территории России. Вооруженные шифровальщиками злодеи теперь называют себя DARKSTAR.

Тактики и техники Shadow, по словам аналитиков, не изменились, инструменты тоже остались прежними: для несанкционированного доступа — AnyDesk и ngrok, для шифрования файлов — LockBit 3 (Black) и Babuk.

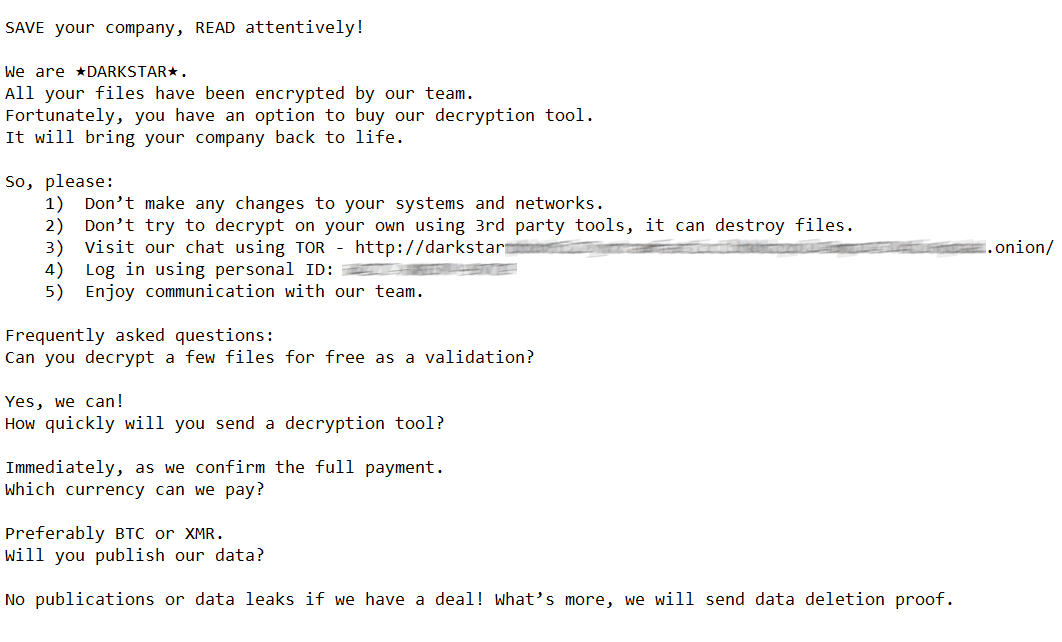
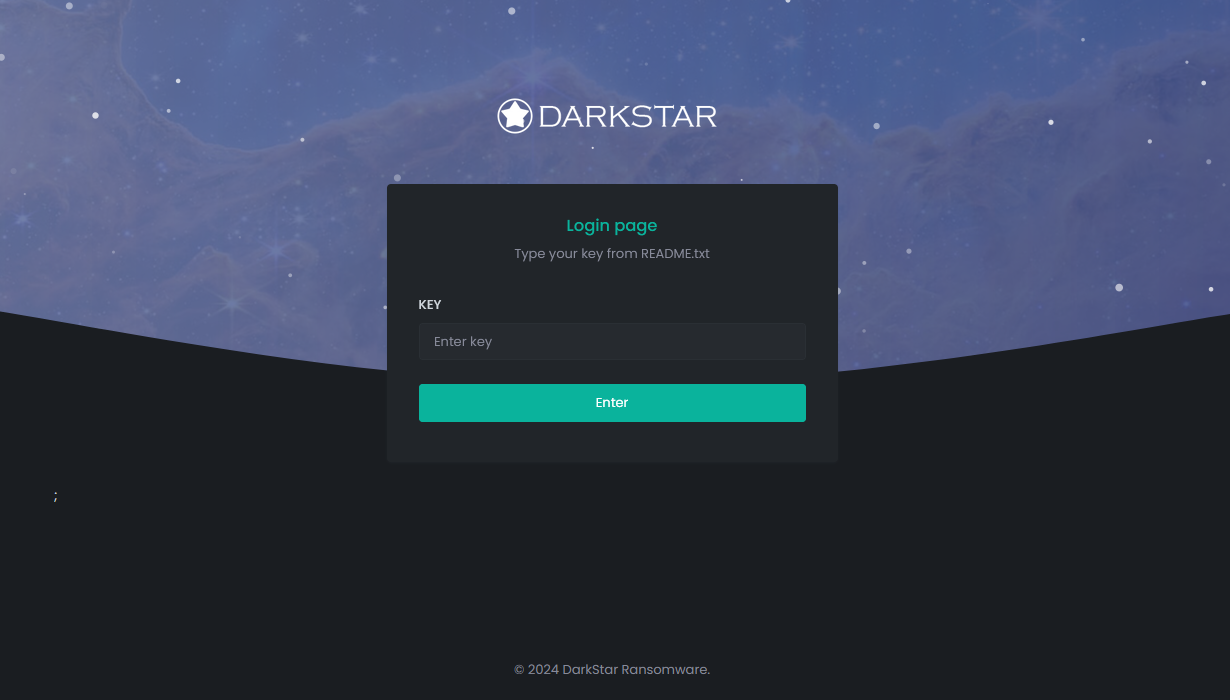
Новое имя было обнаружено и в записке с требованием выкупа, и на сайте, созданном для переговоров с жертвами.


Логотип на странице входа в панель в сети Tor, по данным F.A.C.C.T., появился 29 января.


Это уже второй ребрендинг Shadow за последние полгода. В сентябре она была переименована в Comet, а в январе 2024 объявилась уже как DARKSTAR.

Собственной площадки для публикации списка жертв и украденных у них данных у кибергруппы так и не появилось. Исследование показало, что свои объявления о продаже добычи эти вымогатели публикуют на чужих ресурсах.

Прошлым летом эксперты F.A.C.C.T. установили, что вымогатели Shadow и с хактивисты Twelve являются одной группой. Последние используют похожие техники и тактики в атаках на российские организации, но с другой целью: они стремятся уничтожить ИТ-инфраструктуру жертв, а деньги их не интересуют.

В прошлом году Shadow/Comet также установила рекорд по величине запрошенного выкупа. Вымогатели потребовали у жертвы 321 млн руб. (около $3,5 млн) при средней для РФ сумме в 53 млн рублей.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru