


Android-шпион прятался в 12 приложениях, 6 были доступны в Google Play

Android-шпион прятался в 12 приложениях, 6 были доступны в Google Play

Android-шпион прятался в 12 приложениях, 6 были доступны в Google Play

Android-троян VajraSpy, открывавший удалённый доступ к устройству жертвы, обнаружился в 12 приложениях. Шесть таких программ были доступны для скачивания в Google Play Store с 1 апреля 2021 года по 10 сентября 2023-го.

В настоящее время приложения удалены из официального магазина, но доступны на сторонних площадках. Как правило, они маскируются под мессенджеры и новостной софт.

Попав в систему, VajraSpy может вытаскивать персональные данные: контакты, сообщения и пр. А если пользователь выдаст ему дополнительные права, троян будет записывать голосовые вызовы.

Специалисты антивирусной компании ESET, следившие за атаками операторов VajraSpy, считают, что за распространением трояна стоит кибергруппировка Patchwork APT.

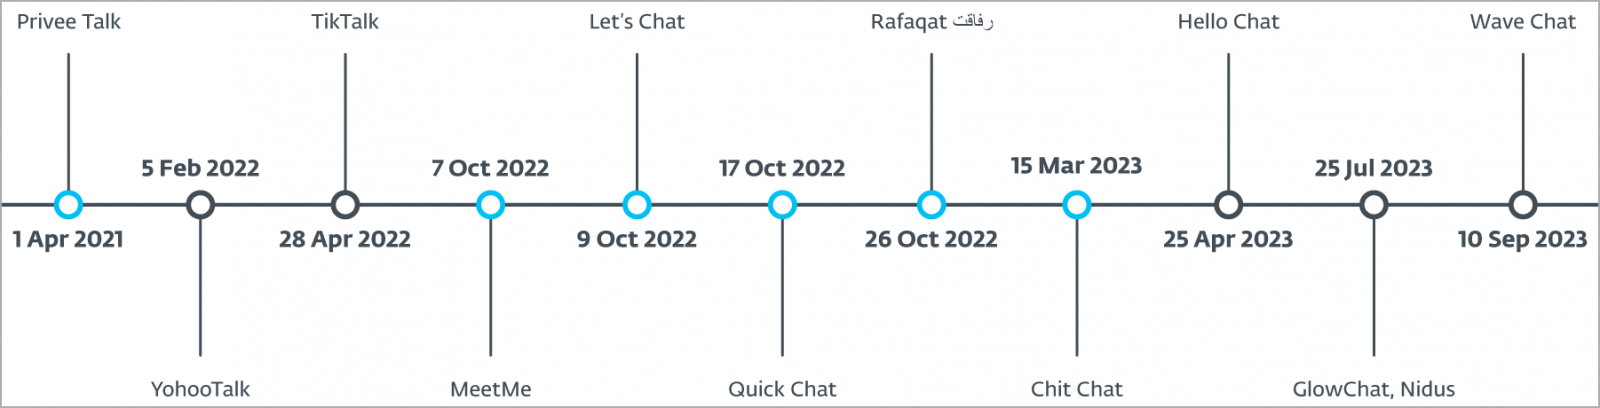
В Play Store вредоносные приложения скачали около 1400 пользователей. Так выглядит список программ, которые были доступны на официальной площадке:

  1. Rafaqat رفاقت (новостной софт)
  2. Privee Talk (мессенджер)
  3. MeetMe (мессенджер)
  4. Let's Chat (мессенджер)
  5. Quick Chat (мессенджер)
  6. Chit Chat (мессенджер)

А вот список содержащих VajraSpy программ, доступных в сторонних магазинах:

  1. Hello Chat
  2. YohooTalk
  3. TikTalk
  4. Nidus
  5. GlowChat
  6. Wave Chat


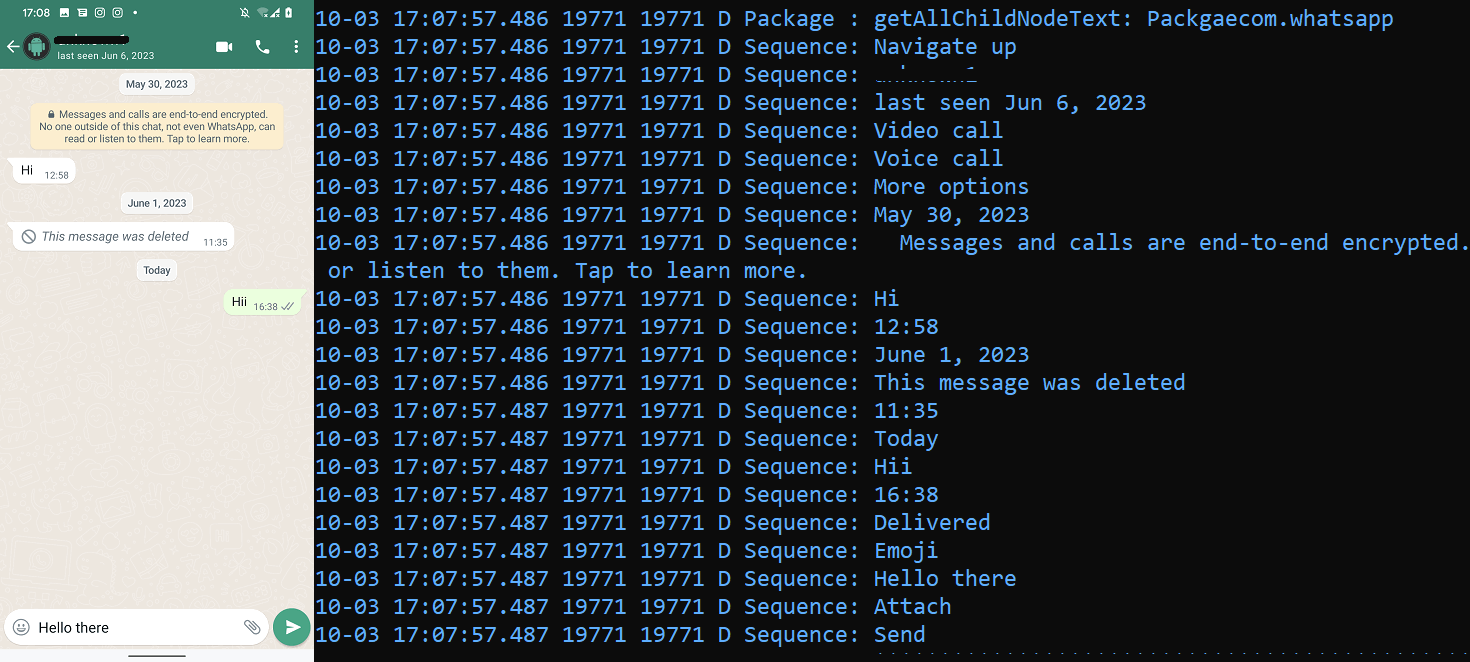
Помимо прочей функциональности, VajraSpy может фотографировать с помощью встроенной камеры и логировать данные из WhatsApp (принадлежит компании Meta, признанной экстремистской и запрещённой в России):

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru