


Шифровальщик Kasseika использует драйвер антивируса для отключения защиты

Шифровальщик Kasseika использует драйвер антивируса для отключения защиты

Шифровальщик Kasseika использует драйвер антивируса для отключения защиты

Программа-вымогатель Kasseika использует технику «приноси свой уязвимый драйвер» (Bring Your Own Vulnerable Driver, BYOVD) для отключения антивирусных программ перед шифрованием файлов жертвы.

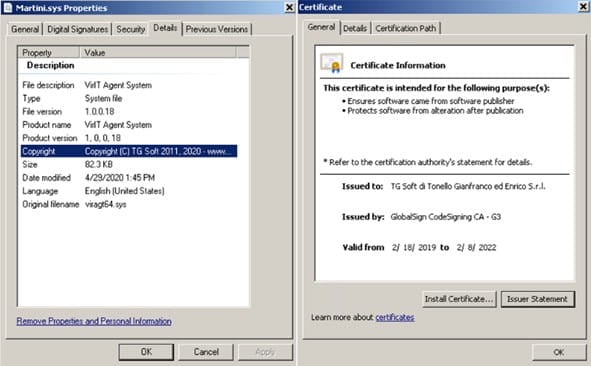
В частности, авторы Kasseika выбрали драйвер Martini (Martini.sys/viragt64.sys), являющийся частью TG Soft VirtIT Agent System. Ранее вектор BYOVD использовался, например, для установки тулкита Sliver.

Исследователи из Trend Micro первыми обнаружили Kasseika в декабре 2023 года. В отчёте компании отмечаются сходства этого шифровальщика с семейством BlackMatter.

Поскольку BlackMatter прекратил своё существование в конце 2021 года, специалисты считают, что за созданием Kasseika стоят либо бывшие операторы BlackMatter, либо купившие исходный код киберпреступники.

Атаки Kasseika начинаются с фишингового письма, адресованного сотрудникам целевой организации. Цель — обманом вытащить учётные данные служащих, чтобы впоследствии использовать их для проникновения в сеть.

Далее операторы вымогателя задействуют инструмент Windows PsExec для выполнения файлов в формате .bat, а последние проверяют наличие запущенного процесса «Martini.exe». Если вредонос находит такой процесс, он сразу завершает его.

После этого в систему жертвы загружается уязвимый драйвер Martini.sys, при этом имеющий валидную цифровую подпись:


Драйвер Martini.sys играет ключевую роль во всей цепочке: Kasseika завершит работу, если ему не удастся запустить службу «Martini». Техника BYOVD позволяет операторам шифровальщика останавливать 991 процессов в системе.

Все атакуемые процессы жёстко заданы в коде вредоноса, они относятся к антивирусным продуктам, защитным инструментам, софту для анализа и системным утилитам.

После того как все антивирусы отключены, запускается бинарник самого компонента для шифрования — smartscreen_protected.exe, а скрипт «clear.bat» подчищает следы атаки.

Жертве даётся 72 часа на оплату 50 биткоинов (около 177 740 000 рублей), после чего каждые 24 часа злоумышленники добавляют 500 тысяч долларов (44 435 000 руб.).

Подпишитесь на новости

Гидра из даркнета теряет анонимность: названы предполагаемые руководители

За никами крупнейшего даркнет-маркетплейса могли скрываться вполне обычные биографии: торговля мебелью, работа в мэрии и ремонт электроники. «Известия» установили личности людей, которых следствие связывает с руководством и финансами «Гидры». Отправной точкой стали фамилии, прозвучавшие на процессе над Алексеем Байковым в Перми.

Подробности журналисты изложили в расследовании, сопоставив материалы дела и открытые данные.

По версии следствия, одним из организаторов площадки вместе с Байковым был Алексей Корниенко. Ранее он занимался легальным бизнесом, в том числе работал в компании по продаже офисной мебели. По данным издания, с 2024 года он находится в федеральном и международном розыске.

Другой предполагаемый участник — Владимир Веревкин. Согласно публикации, до 2015 года он работал в администрации Хабаровска, где занимался информационной безопасностью. Следствие считает, что позднее он готовил финансовую отчётность «Гидры» и учитывал движение криптовалюты.

Третьего фигуранта журналисты предположительно идентифицировали как Романа Савонина. Ему приписывают работу с обменом криптовалюты на наличные.

Площадку закрыли ещё в 2022 году, но разбирательства продолжаются. Предполагаемые роли фигурантов ещё предстоит доказать.

RSS: Новости на портале Anti-Malware.ru