


Шифровальщик Kasseika использует драйвер антивируса для отключения защиты

Шифровальщик Kasseika использует драйвер антивируса для отключения защиты

Шифровальщик Kasseika использует драйвер антивируса для отключения защиты

Программа-вымогатель Kasseika использует технику «приноси свой уязвимый драйвер» (Bring Your Own Vulnerable Driver, BYOVD) для отключения антивирусных программ перед шифрованием файлов жертвы.

В частности, авторы Kasseika выбрали драйвер Martini (Martini.sys/viragt64.sys), являющийся частью TG Soft VirtIT Agent System. Ранее вектор BYOVD использовался, например, для установки тулкита Sliver.

Исследователи из Trend Micro первыми обнаружили Kasseika в декабре 2023 года. В отчёте компании отмечаются сходства этого шифровальщика с семейством BlackMatter.

Поскольку BlackMatter прекратил своё существование в конце 2021 года, специалисты считают, что за созданием Kasseika стоят либо бывшие операторы BlackMatter, либо купившие исходный код киберпреступники.

Атаки Kasseika начинаются с фишингового письма, адресованного сотрудникам целевой организации. Цель — обманом вытащить учётные данные служащих, чтобы впоследствии использовать их для проникновения в сеть.

Далее операторы вымогателя задействуют инструмент Windows PsExec для выполнения файлов в формате .bat, а последние проверяют наличие запущенного процесса «Martini.exe». Если вредонос находит такой процесс, он сразу завершает его.

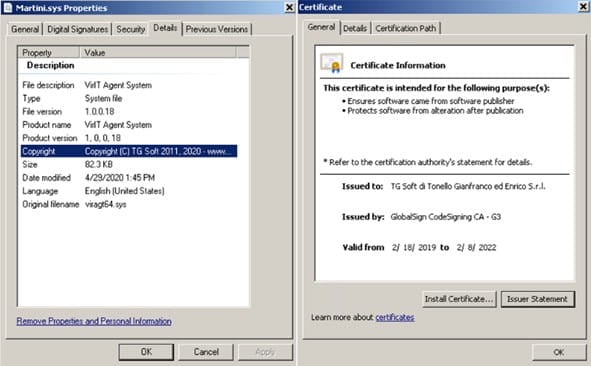
После этого в систему жертвы загружается уязвимый драйвер Martini.sys, при этом имеющий валидную цифровую подпись:


Драйвер Martini.sys играет ключевую роль во всей цепочке: Kasseika завершит работу, если ему не удастся запустить службу «Martini». Техника BYOVD позволяет операторам шифровальщика останавливать 991 процессов в системе.

Все атакуемые процессы жёстко заданы в коде вредоноса, они относятся к антивирусным продуктам, защитным инструментам, софту для анализа и системным утилитам.

После того как все антивирусы отключены, запускается бинарник самого компонента для шифрования — smartscreen_protected.exe, а скрипт «clear.bat» подчищает следы атаки.

Жертве даётся 72 часа на оплату 50 биткоинов (около 177 740 000 рублей), после чего каждые 24 часа злоумышленники добавляют 500 тысяч долларов (44 435 000 руб.).

Подпишитесь на новости

Цифровой рубль без ажиотажа: за два месяца открыли 300 тыс. кошельков

За два месяца массового внедрения цифрового рубля в России открыли чуть больше 300 тысяч кошельков. К 1 ноября счета появились почти у 290 тысяч граждан и менее чем у 16 тысяч юридических лиц. Новая форма денег доступна, но очереди желающих переложить в неё привычные рубли пока не наблюдается.

Такие данные Банк России предоставил «Известиям». За сентябрь и октябрь на платформе прошло 235 тысяч операций.

Доминируют в этой статистике пополнения счетов, также пользователи оплачивали товары и услуги, переводили деньги друг другу и платили налоги.

Темп открытия счетов снизился: в сентябре их появлялось около 7 тысяч в день, в октябре — около 3 тысяч. Опрошенные изданием эксперты считают, что интерес пока во многом связан с любопытством.

Экономических приманок немного: проценты на остаток не начисляются, привычного банковского кешбэка нет.

Массовый запуск начался 1 сентября. Кошелёк открывается на платформе ЦБ через приложение подключённого банка, пользоваться цифровыми рублями граждане могут по желанию. Пополнять счёт со своих банковских счетов можно на сумму до 300 тысяч рублей в месяц.

Подстегнуть интерес, по мнению экспертов, способны смарт-контракты и платежи без интернета. Но офлайн-оплата пока находится на стадии прототипа. Но зачем человеку менять уже работающий способ оплаты на новый? Одной цифровой новизны для этого маловато.

RSS: Новости на портале Anti-Malware.ru